Codex Securityとは?OpenAIのAIセキュリティエージェントの機能・料金・仕組みを解説
この記事のポイント
Codex Securityは、コードの脆弱性を探し、再現で確かめ、修正案まで出すOpenAIのセキュリティエージェントです。Cloud・プラグイン・CLI・SDKの違い、2026年10月からのトークン課金、SASTとの違い、安全に使うための注意点を公式情報をもとに整理します。
Codex Securityは、OpenAIが提供するアプリケーションセキュリティ用のAIエージェントです。リポジトリのコードを読んで脆弱性を探し、隔離環境で再現して確かめたうえで、調査と修正に使える証拠と修正案を報告します。
2026年10月時点では、GitHubリポジトリをクラウドで監視する「Codex Security Cloud」、手元のリポジトリで使うプラグイン、CI に組み込めるオープンソースの CLI と SDK の4つの使い方があります。料金面では、10月1日からCloudのスキャンがトークン量に応じた課金に変わりました。
この記事では、以下の内容を整理しています。
- Codex Securityの仕組みと主要機能、4つの使い方の違い
- 2026年10月からの料金・課金のしかたと、使えるプラン
- SASTやSnyk、GitHub Advanced Security、Claude Securityとの違い
- できないこと・制約と、Codex Security自体を安全に使うための注意点
- どのような組織・開発者に合うか
セキュリティツールの導入を検討している開発者・セキュリティ担当者や、AIによるコードの脆弱性診断に関心のある方に向けた記事です。
Codex Securityの概要と、何をするツールなのか
Codex Securityは、コードの脆弱性をレビューし、調査と修正に使える証拠(evidence)を報告するツールです(公式ドキュメント)。パターンに当てはめて怪しい箇所を並べるのではなく、リポジトリ全体の構成を読み、そのアプリにとって何が危険かを考えたうえで指摘します。
親にあたるコーディングエージェント「Codex」については「OpenAI Codexとは」で解説しています。
項目 | 内容(2026年10月時点) |
|---|---|
開発元 | OpenAI |
前身 | セキュリティ研究エージェント「Aardvark」(2025年10月にプライベートベータ) |
公開日 | 2026年3月6日(リサーチプレビュー) |
提供形態 | Cloud/プラグイン/CLI/SDK の4種類 |
使うモデル | Cloudは「Daybreak Blue」のモデル。プラグインの推奨設定は |
リポジトリ連携 | GitHub(Cloud)。GitLabは連携なし、ただしCLIでGitLab CI/CDに組み込める |
料金 | 単独の月額プランはなし。Cloudのスキャンはトークン量に応じた課金(2026年10月1日〜) |
ステータス | Cloudはリサーチプレビュー。正式版(GA)の発表は確認できていない |
公開後の主な動きは次のとおりです。
時期 | 出来事 |
|---|---|
2026年3月6日 | リサーチプレビュー公開(ChatGPT Pro/Enterprise/Business/Edu向け、最初の1か月は無料) |
2026年3月16日 | 公式ブログ「Codex SecurityがSASTを含めない理由」を公開 |
2026年6月 | プラグインの提供が始まる(変更履歴に載っている最初の版は0.1.7) |
2026年7月29日 | CLIとTypeScript SDKをオープンソースで公開(npm |
2026年8月10日 | OpenAIのサイバー防御の取り組み「Daybreak」をBlue/Redの2段階に再編 |
2026年9月29日 | DevDay 2026で「Codex Security Cloud」を発表 |
2026年10月1日 | Cloudのスキャンがトークン量に応じた課金に切り替わる |
なお、「Codex Security」という名前の別会社(codexsecurity.co など)もあります。この記事で扱うのはOpenAIのCodex Securityです。
4つの使い方(Cloud・プラグイン・CLI・SDK)
Cloudは「GitHubを監視する」、プラグインとCLIは「手元やCIで回す」、SDKは「自社のツールに組み込む」 ための形です。公式によると、Cloudとプラグインは別の製品で、Cloudはローカルのリポジトリを扱いません。
形態 | 対象 | 使う場所 | 主な用途 | こんな人に |
|---|---|---|---|---|
Cloud(Codex Security Cloud) | 接続したGitHubリポジトリ | Web/ChatGPTデスクトップアプリ | リポジトリ全体のスキャン、新しいコミットの継続監視、複数リポジトリの指摘と修正の管理 | GitHubで複数のリポジトリを運用するチーム |
プラグイン | ローカルのリポジトリ | デスクトップアプリのCodex、Codex CLI | 対話しながらのスキャン、PR/コミット/差分のレビュー、他ツールの指摘の仕分け、パッチの生成と検証 | 手元で調べながら直したい開発者 |
CLI | ローカル/CI | ターミナル、GitHub Actions、GitLab CI/CD | 同じ条件で繰り返すスキャン、まとめてのスキャン、CIへの組み込み | CIで定期的に回したいチーム、GitLab利用者 |
SDK(TypeScript) | 自社のアプリや開発ツール | Node.js | スキャンを実行し、結果をプログラムで処理する | 社内の開発基盤に組み込みたい組織 |
このほか、GitHubのプルリクエストにセキュリティレビューを投稿する「Security Review」があります。Codex Securityはアプリのコードを調べるツールで、Codex自身の権限やサンドボックスの設定を管理するものではありません。
Codex Securityの4つの主要機能
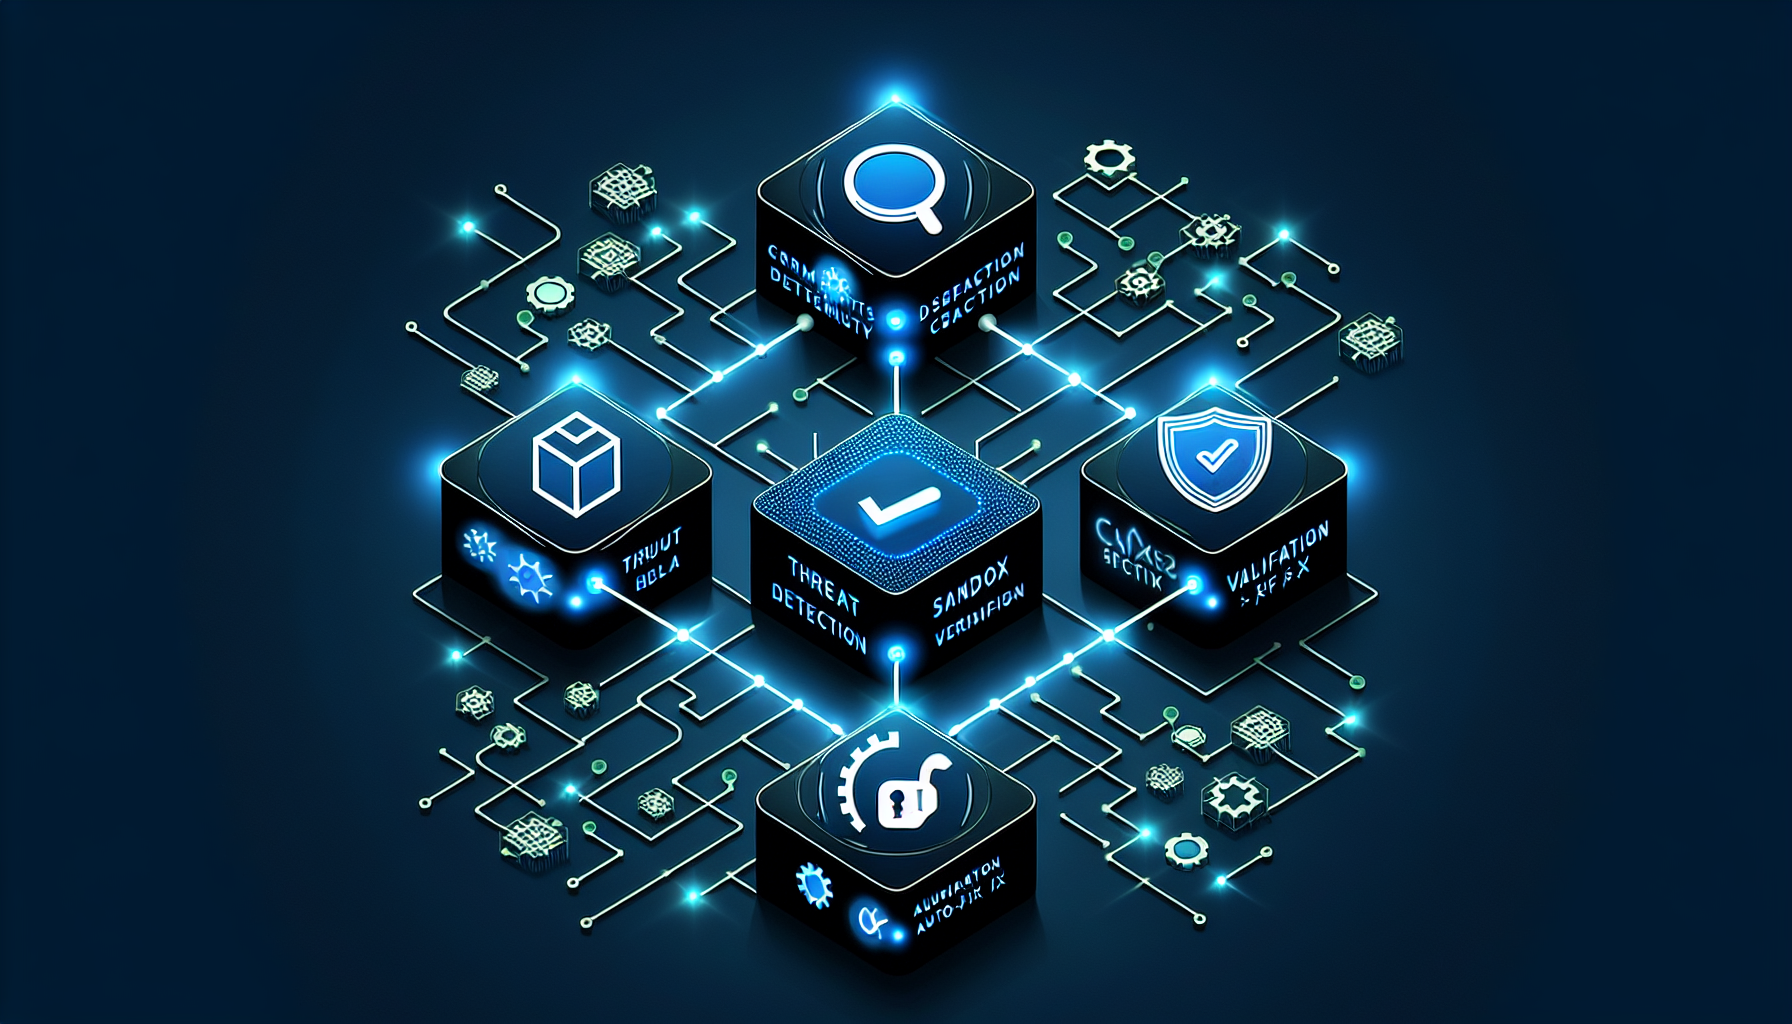
中心にあるのは、脅威モデルの作成 → 脆弱性の検出 → 再現による検証 → 修正の4段階です。この順に処理するので、「怪しい箇所の一覧」ではなく「再現できた問題と、その証拠」が手元に残ります。
1. 脅威モデリング(Threat Modeling)
リポジトリ全体を読み、アーキテクチャ、認証の仕組み、外部とのやり取り、データの流れ、攻撃を受けうる入口を把握して、そのプロジェクト専用の脅威モデルを作ります。
脅威モデルはリポジトリの Monitoring settings から編集でき、変更は次のスキャンから反映されます。スキャンの精度はこの脅威モデルに左右されるため、初回は中身を確認し、自社の前提(社内向けか外部公開か、どこまでを信頼するか)に合わせて直しておくのがおすすめです。
2. 脆弱性検出・優先度付け
脅威モデルを手がかりにコードを調べ、見つけた問題に重大度を付けます。汎用的なルールに当てはめるのではなく、そのリポジトリでの使われ方を踏まえて「実際に悪用できるか」「どこまで影響するか」を判断するのが特徴です。
公式FAQによると、ソースコードは言語を問わず分析できます。ただし、どこまで深く見られるかは、モデルがその言語やフレームワークをどれだけ扱えるかと、リポジトリの文脈によって変わります。
3. 再現による検証(validation)
見つけた問題を隔離した環境で再現して確かめます。再現できた指摘は「validated」、再現できなかった指摘は「unvalidated」として、ログ付きで残ります。
ビルドが通らないリポジトリでも、ソースコードだけで分析はできます。ただし再現するには、依存関係のインストールやビルドが必要になることがあります。検証に失敗したからといって「問題なし」とは限らず、環境やテストが合っていない可能性もあるため、ログを見て判断するよう公式は案内しています。
4. 修正案の作成
再現できた問題には、修正のパッチを作れます。「Fix with Codex」を選ぶとCodexとの会話が始まり、「Create draft pull request」を選ぶとドラフトのプルリクエストが作られます。
どちらも自動ではマージされません。公式FAQは、パッチを作っただけでは修正済みとは言えず、元の問題が再現しなくなったこと、正しい動作が保たれていることを検証の証拠で確かめるよう求めています。
あわせて使える「Security Review」(PRのセキュリティレビュー)
Security Reviewは、GitHubのプルリクエストにセキュリティの観点からレビューを投稿する機能です。
- 自動: Codexの設定でリポジトリを選び、「Auto security review」をオンにする。対象(全PR/チームのPRなど)と、動くきっかけ(PRを開いたとき/pushのたび など)を選べる
- 手動: PRに
@codex security reviewとコメントする - 報告する重大度の既定値は、自動ならHigh以上、手動ならMedium以上。パスごとに変えられる
使うには、Codex cloudとGitHubの接続、対象リポジトリへのpush権限またはadmin権限が必要です。
Codex Securityのセットアップからスキャンまでの処理フロー
出典:OpenAI「Codex Security Cloud setup」
始め方は使う形態によって変わります。
Cloudでスキャンする手順
- プラグインマーケットプレイスで「Codex Security Cloud」を入れて有効にする。「Security Cloud」を開く
- 自分のアカウントでGitHubを接続する。スキャンを始める人は、それぞれGitHub接続とリポジトリへのアクセス権が必要
- リポジトリと環境を選ぶ。環境は「Auto」(スキャン開始時に自動で作る)か「Customize」(既存の環境を選ぶ)
- 「One-Time Scan」→「Create」でスキャンを始める
- 「Findings」で結果を確認する。影響を受けるコード、攻撃の経路、検証の証拠が並ぶ
- 必要なら「Continuous Scanning」をオンにする。デフォルトブランチの新しいコミットを監視する
継続監視では、さかのぼるコミット履歴の範囲を選べます。長くするほど文脈は増えますが、初回のスキャンに時間がかかります。監視を一時停止したいときは、Repositories → 対象のリポジトリ → Monitoring settings で「Paused」にします。
プラグインで手元のリポジトリを調べる手順
デスクトップアプリでは、Codex → Plugins → Codex Security を入れ、サイドバーの「Security」から使います。Codex CLIなら、codex を起動して /plugins から入れ、/new で新しいセッションを始めます。
プラグインでは、サービス単位の集中スキャンやディープスキャン(既定はオフ)、PR・コミット・ローカルの差分のレビュー、他のスキャナーやJira・Linearのチケットにある指摘の仕分け、パッチの作成と修正の検証などができます。指摘はJSON・CSV・SARIFで書き出せます。
CLIでスキャンする手順(CIへの組み込み)
CLIはNode.js(22.13.0以上の22.x、24.x、26.x)とPython 3.10以上で動きます。
npm install --global @openai/codex-security
cs login            # ChatGPTでサインイン(ブラウザのない環境は --device-auth)
cs scan . --max-cost 5   # 費用の見積もり上限を5ドルにしてスキャン
cs は codex-security の別名です。--diff <base> で差分だけを調べたり、--mode deep で深く調べたりでき、cs policy . でSECURITY.mdの下書きも作れます。GitHub Actionsのほか、GitLab CI/CDにも組み込めます。
CIで使うときは終了コードの意味を押さえておきましょう。0は「完了し、指摘が閾値未満」、1は「閾値以上の指摘あり」、2は「入力・実行・出力の失敗」です。調べきれなかった範囲(coverage gap)があっても終了コードは変わらないため、0だけを見て「安全」と判断しないようにしましょう。
Codex Securityの料金・利用条件
Codex Securityだけの月額プランはありません。ChatGPT/Codexのプランに含まれる使用枠、クレジット、トークン量に応じた課金を組み合わせて使います。2026年10月1日からは、Cloudのスキャンはプランの使用枠ではまかなえなくなり、トークン量に応じた課金に変わりました。
プランごとの料金と使える機能
プランの料金は公式の料金ページ(2026年10月20日確認)によるものです。どのプランで何が使えるかは、公式に書かれている範囲と書かれていない範囲を分けて示します。
プラン | 料金 | Security Review(PRレビュー) | Codex Security Cloud |
|---|---|---|---|
Free | $0 | 対象外 | 対象外とみられる |
Go | $8/月 | 対象外 | 対象外とみられる |
Plus | $20/月 | 対象外(公式に明記) | 対象外とみられる |
Pro | $100/$200/$500/月の3段階 | 対象 | 対象(報道などによる) |
Business | $20/ユーザー/月(年払い・2人以上)、月払いは$25 | 対象 | 対象(報道などによる) |
Enterprise/Edu | 営業に問い合わせ | 対象 | 対象(報道などによる) |
Security Reviewの対象がEnterprise・Business・Edu・Proであることは公式ページに書かれています。一方、Cloudやプラグイン、CLI、SDKについて、公式ドキュメントは「ワークスペースのアクセス権」「Codex Securityのアクセス権」が必要と書くだけで、プラン名は挙げていません。最終的には、自分のワークスペースで表示されるかを確認してください。
Cloudスキャンの課金のしかた(2026年10月1日〜)
公式のCloud FAQ(2026年10月20日確認)によると、課金は次のように変わりました。
- 2026年10月1日12:53(米太平洋時間)より後に設定したリポジトリスキャンと継続監視は、プランのレートでトークン量に応じて課金される(請求方式によりクレジットまたはUSD)。プランに含まれる使用枠は使えない
- 対象のアカウントには、先に無料のスキャン用クレジットが使われる
- 10月1日より前から継続監視を設定していた場合、対象の継続スキャンは2026年10月21日まで無料(リポジトリスキャンと、10月1日以降に設定したスキャンは対象外)。この日付は公式FAQの記載で、報道の中には10月15日としていたものもある
- それ以外の対象アカウントには、無料期間の代わりに$500分のスキャン用クレジットが付く。リポジトリスキャンと継続スキャンで共通、ワークスペース内でも共通で、期限はない
- 無料分が終わった後も続けるには「Keep scans running」を選んで有料の利用を有効にする。何もしなければスキャンは一時停止し、「Re-enable scans」で再開できる。ワークスペースではオーナーの操作が必要なことがある
使ったトークン数は、Scans画面でトークン数にカーソルを合わせると、入力・キャッシュ入力・出力に分けて見られます。「Exempt from billing」と表示されたスキャンには課金されません。
トークンの単価は、公式の料金ページに100万トークンあたりのクレジット数で載っています(Standard速度)。
モデルの区分 | 入力 | キャッシュ入力 | 出力 |
|---|---|---|---|
Daybreak Blue(GPT-5.6 Solと同じレート) | 100 | 10 | 500 |
Daybreak Red(別途承認が必要) | 312.5 | 31.25 | 1,875 |
1クレジットが何ドルにあたるかは「プランや契約によって異なる」とされ、公式には書かれていません。1回のスキャンでどれだけトークンを使うかの目安も公開されていないため、まずは小さめのリポジトリで試し、Scans画面で実際の使用量を確かめるのが確実です。Codexの使用枠とクレジットの仕組みは「Codexの使用制限とクレジット」で詳しく解説しています。
APIアクセスの料金(CLI・SDK)
CLIとSDKは、ChatGPTのアカウントでサインインする方法のほか、APIキー(OPENAI_API_KEY または CODEX_API_KEY)でも動きます。APIキーを使うと、APIの従量料金がかかります。READMEによると、Amazon Bedrock、OpenRouter、Fireworks AIなど、他のプロバイダー経由でも使えます。
費用を抑えたいときは --max-cost で上限を指定します。ただし公式FAQのとおり、これは見積もりの上限であって厳密な上限ではありません。処理中のリクエストは、上限を超えても最後まで実行されることがあります。
オープンソース支援プログラム(Codex for Open Source)
公開当初、OpenAIはGitHubで1,000スター以上のプロジェクトのコアメンテナーに、ChatGPT Proの6か月無料やCodex Securityへの条件付きアクセスを案内していました。ただし、2026年10月時点で同じ条件の募集が続いているかは確認できていません。応募を考える場合は、公式フォームで最新の条件を確かめてください。
6月には、Trail of BitsやHackerOneと組んでcURL・Go・Python・Sigstoreなど30以上のOSSを支援する「Patch the Planet」も始まっています。
ベータテスト実績と CVE発見事例
次の表は、2026年3月の公開時にOpenAIが発表した、公開前30日間のベータの数字です。OpenAIによる発表で、第三者が検証した数字ではありません。
ベータテストの主な数値
指標 | 結果 |
|---|---|
スキャンしたコミット数 | 120万件以上 |
検出したCriticalの脆弱性 | 792件 |
検出したHighの脆弱性 | 10,561件 |
誤検知の削減 | 50%以上 |
重大度を高く付けすぎた報告の削減 | 90%以上 |
ノイズの削減(最も大きかったケース) | 84% |
実際に発見されたCVE(14件)
同じ発表で、OpenSSH、GnuTLS、GOGS、Thorium、Chromiumなどのオープンソースプロジェクトに脆弱性を報告し、14件のCVEが割り当てられたとしています。暗号通信やリモート接続の基盤になるソフトウェアで未知の問題を見つけている点は、コードの文脈を読んで調べるやり方の強みを示す例といえます。
Codex Securityと従来セキュリティツールの違い
Codex SecurityはSAST(静的アプリケーションセキュリティテスト)の置き換えではなく、別の役割を持つツールを1つ足すものです。OpenAI自身が「Codex SecurityがSASTを含めない理由」という記事を出し、静的解析やファジング、実行時の防御と組み合わせる前提を示しています。
比較項目 | Codex Security | 従来のSAST/SCAツール(Snyk等) |
|---|---|---|
調べ方 | リポジトリの文脈と脅威モデルから推論する | ルールやパターン、既知の脆弱性データベースと照合する |
誤検知への対策 | 再現による検証で、確かめられた指摘を区別する | ルールの調整や除外設定で絞る |
修正 | パッチやドラフトPRを作る(マージは人が判断) | 修正方法の案内や、依存関係の更新PRが中心 |
対応するサービス | CloudはGitHubのみ。CLIならGitLab CI/CDでも使える | 複数のGitサービスやCIに対応する製品が多い |
費用 | プランの使用枠+トークン量に応じた課金 | 製品ごとの料金体系 |
成熟度 | Cloudはリサーチプレビュー | 長い運用実績がある |
従来ツールとの使い分け
- Snykが強い領域: 依存ライブラリの既知の脆弱性とライセンスの管理、複数の環境への対応
- GitHub Advanced Securityが強い領域: シークレットの検出、Dependabotとの連携、GitHub上のcode scanning
- Codex Securityが強い領域: コードのロジックや権限の扱いなど、文脈を読まないと見つからない脆弱性の検出、再現による確認、修正案の作成
Codex SecurityのCLIは、GitHub code scanningのアラートを取り込んで重複をまとめたり、重大度を付け直したりもできます。既存ツールの指摘が多すぎて追いきれないチームは、Codex Securityを仕分け役として足す使い方も考えられます。一方、実行中にしか見えない脆弱性にはDAST、コンテナやIaCの設定には専用のツールが、引き続き必要です。
Claude Securityとの違い
競合にはAnthropicの「Claude Security」があります。2026年4月末に、Enterprise向けの公開ベータとして提供が始まりました。どちらも「AIがコードを読んで脆弱性を探し、修正案を出す」という点は同じです。CLIとSDKがオープンソースで公開され、手元・CI・クラウドのどこでも回せるのはCodex Securityの特徴です。日頃使っているAIのプラットフォームに合わせて選ぶのが現実的です。詳しくは「Claude Securityとは」を参照してください。
Codex Securityのできないこと・制約
導入前に押さえておきたい制約は次のとおりです(2026年10月時点)。
- SAST・SCA・DASTの代わりにはならない: 既存のツールは残したまま足す前提
- パッチを自動では当てない: 修正の会話やドラフトPRを作るまで。レビューとマージは人が行う
- 「指摘ゼロ」は安全の保証ではない: スキャンが最後まで終わったか、対象のリポジトリとリビジョンが合っているか、記録された制限がないかを確かめる必要がある
- Cloudが連携できるのはGitHubだけ: GitLabとはリポジトリ連携できない(CLIならGitLab CI/CDに組み込める)。Bitbucketへの対応は公式に記載がない
- GitHubは1人ずつ接続する: Cloudはワークスペース単位の接続に対応していない
- Trusted Access for Cyberが必要な場合がある: アカウントやリポジトリによっては、リポジトリ全体のスキャンに承認が要る
- Cloudはリサーチプレビュー: 機能・料金・利用条件が変わる可能性がある
- 言語ごとに深さが違う: 「スキャン完了」が全体を同じ深さで見たことを意味しないため、レポートで実際に見た範囲を確認する
- 日本語対応は公式に明記されていない: 公式ドキュメントは英語。画面やレポートの日本語対応についての記載は見当たらない
Codex Security自体のセキュリティについて
ソースコードを扱うツールなので、Codex Security自体の扱い方にも注意が必要です。公式ドキュメントには、運用上の注意点がはっきり書かれています。AIエージェントを業務で安全に使う考え方は「AIエージェントのセキュリティ対策」でまとめています。
データ保護
- 一般に、ChatGPTのBusiness・Enterprise・Eduのワークスペースのデータは、既定ではモデルの学習に使われません。ただし、Codex Security専用のデータ方針のページは確認できなかったため、契約内容とワークスペースの設定で確かめてください
- Cloudの分析では、使い捨ての隔離コンテナにリポジトリを一時的にクローンして調べるとされています
- Trusted Access for Cyberの承認を受けても、Zero Data Retention(ZDR)は自動では付きません。データの保持設定はAPIの組織とエンドポイントごとに確認が必要です
公式が示している運用上の注意
- PRに投稿された指摘は、そのPRを見られる全員に見える: 公開リポジトリでSecurity Reviewを自動でオンにすると、直していない脆弱性が外部に見える危険がある。OSSや公開リポジトリでは、手動のレビューにするか、非公開の場で確認する運用が安全
- CLIは実行した人のOSの権限で、確認なしに動く: スキャンのプロセスは環境変数を引き継ぐため、関係のない認証情報は先に外しておく
- スキャンのログは伏せ字にされない: ソースコードや認証情報が入ることがある。出力先はリポジトリの外の非公開の場所にし、
CODEX_SECURITY_STATE_DIRで保存場所を指定する - リポジトリの設定はワークスペースで共有される: Security ReviewやMonitoringの設定は、自分だけの設定ではない
- 使えるのは自分が所有しているか、明示的に許可されたシステムだけ: 顧客や外部サービスのコードを許可なく調べることはできない
Daybreak Blue・Redの区分やTrusted Accessの仕組みは「OpenAI Daybreakとは」で解説しています。Blueは脆弱性の仕分けやコードレビューなどの防御作業向けの既定のモデルで、Redは脆弱性の再現やペネトレーションテストなど、別に承認された作業向けです。
業務利用時の確認ポイント
- コードがOpenAIの環境に送られる点を、社内のセキュリティポリシーと照らし合わせる
- 使うプランのデータ方針と、ZDRの要否を確認する
- ISMSやPマークを取得している組織は、外部AIサービスの利用規定と矛盾しないか確認する
- まずは1〜3リポジトリに絞り、無料のスキャン用クレジットの範囲で使用量と指摘の質を確かめる
- 「Keep scans running」を誰が判断するか、費用の上限をどうするかを先に決めておく
AIで作った試作やツールを社内の実データや既存システムにつないで本番運用する段階では、こうした脆弱性診断に加えて、権限の設計や運用・保守の担い手も決めておく必要があります。その進め方は「AIで作ったアプリを開発会社へ引き継ぐには」で解説しています。
AIが書いたコード自体に潜むリスクは「AIコーディングのセキュリティリスク」も参考になります。
こんな組織・開発者におすすめ
GitHubで開発していて、既存のツールでは拾いきれない脆弱性や、追いきれない量のアラートに困っているチームに合います。反対に、GitHubを使っていない組織や、コードを外部のAIに渡せない組織には向きません。
導入が向いている組織・開発者
- GitHubで複数のリポジトリを運用している開発チーム: Cloudで継続監視でき、リポジトリをまたいで指摘と修正を管理できる
- セキュリティの専任者が少ないチーム: 脅威モデルの作成から再現、修正案までをまとめて任せられる
- 既存のSASTの誤検知に悩んでいるチーム: 再現で確かめた指摘と、そうでない指摘を分けて見られる
- CIに脆弱性診断を組み込みたいチーム: オープンソースのCLIで、GitHub ActionsやGitLab CI/CDに入れられる
- すでにChatGPT Pro/Business/Enterpriseを使っている組織: 新しい契約をせずに試し始められる
おすすめしないケース
- ChatGPT Plusだけで使いたい個人: PRのSecurity Reviewは公式に対象外
- GitHub以外でリポジトリを管理し、CIへの組み込みも難しい組織: Cloudの連携先はGitHubだけ
- 外部のAIサービスにコードを送ることが社内で認められていない組織: ポリシーと合わない
- 月々の費用を固定したい組織: Cloudのスキャンはトークン量に応じた課金で、1回あたりの目安も公開されていない
- 既存ツールを置き換えるつもりの組織: SAST・SCA・DASTの代わりにはならない
よくある質問(FAQ)
Q1. Codex Securityは無料で使えますか?
完全な無料プランはありません。公開直後の1か月は無料でしたが、現在は有料のChatGPTプランが前提です。2026年10月の課金の切り替えにあわせて、10月1日より前に継続監視を設定していなかった対象アカウントには期限のない$500分のスキャン用クレジットが付いており、その範囲ならCloudのスキャンを追加の支払いなしで試せます。
Q2. 既存のセキュリティツール(Snykなど)と併用すべきですか?
併用が前提です。Codex Securityは依存ライブラリの既知の脆弱性の管理や、実行中の挙動の検査を目的にしていません。既存ツールで網羅的に調べ、Codex Securityで文脈の深い問題を探して確かめる、という分担が現実的です。
Q3. どのプログラミング言語に対応していますか?
公式に対応言語の一覧はありません。公式FAQは「言語を問わずソースを分析できるが、深さはモデルがその言語やフレームワークをどれだけ扱えるかによる」としています。よく使われる言語ほど深く見られると考え、レポートで実際に調べた範囲を確認してください。
Q4. コードがOpenAIのモデルの学習に使われませんか?
Business・Enterprise・Eduのワークスペースは、一般に既定で学習に使われない設定です。ただしCodex Security専用の方針ページは見当たらないため、契約とワークスペースの設定で確認するのが確実です。CLIをAPIキーで使う場合は、APIの組織のデータ設定が適用されます。
Q5. GitLabやBitbucketで使えますか?
GitLabは、Cloudとのリポジトリ連携はできませんが、CLIをGitLab CI/CDに組み込めば使えます。Bitbucketについては公式に記載がありません。CLIはローカルのリポジトリを調べるため、CIからCLIを呼び出す形なら、ホスティング先を問わず使える可能性があります。
Q6. 無料クレジットを使い切ったらどうなりますか?
「Keep scans running」で有料の利用を有効にしていなければ、スキャンは一時停止します。勝手に課金が続くことはありません。再開したいときは「Re-enable scans」を選びます。ワークスペースでは、オーナーの操作が必要な場合があります。
Q7. OSSのメンテナーでも使えますか?
使えます。ただし、公開リポジトリでPRへの自動レビューをオンにすると、直していない脆弱性の指摘がPRを見られる全員に見えます。手動レビューにする、Cloudの画面やCLIの非公開の出力で確認する、といった運用にしておくと安全です。
Codex Securityの導入判断ポイントのまとめ
Codex Securityは、脆弱性を探すだけでなく、再現して確かめ、修正案まで出すOpenAIのセキュリティエージェントです。2026年10月時点では、Cloud・プラグイン・CLI・SDKの4つの形で使え、Cloudのスキャンはトークン量に応じた課金に移りました。
導入を判断するときは、既存ツールとの関係、費用の測り方、ツール自体の扱いを確認しておきましょう。
- 既存ツールに足す前提で考える: SAST・SCA・DASTは残し、文脈の深い脆弱性の発見と、指摘の仕分けをCodex Securityに任せる
- 費用は小さく試して測る: $500分の無料クレジットの範囲で1〜3リポジトリから始め、Scans画面で実際のトークン使用量を確かめる。CLIの
--max-costは見積もりの上限にとどまる - ツール自体の扱いにも気を配る: 公開PRに指摘が見える、ログは伏せ字にされない、ZDRは自動で付かない、といった公式の注意点を運用ルールに反映する
Cloudはまだリサーチプレビューで、料金や使えるプランは今後も変わる可能性があります。導入前には公式ドキュメントと自分のワークスペースの表示を確認しましょう。
生成AIのセキュリティ全体を整理したい方は「生成AIのセキュリティリスクと対策」、Claude側の開発ツールと比べたい方は「Claude Codeのセキュリティ」、セキュリティ業務全体でのAI活用は「サイバーセキュリティ業界のAI活用」もあわせてご覧ください。
依頼範囲と費用の目安を30分で整理します
この記事の著者

AI革命
編集部
AI革命株式会社の編集部です。最新のAI技術動向から実践的な導入事例まで、企業のデジタル変革に役立つ情報をお届けしています。豊富な経験と専門知識を活かし、読者の皆様にとって価値のあるコンテンツを制作しています。
最新記事
Gemini Decisions APIとは?できること・料金・使い方・OpenAI Decisions APIとの違いを整理
2026/11/13
OpenAI×Broadcom「Jalapeño(ハラペーニョ)」とは|初の自社設計AI推論チップの実測ベンチマークとスペックを徹底解説
2026/06/29
GPT-5.6とは?料金・Sol/Terra/Lunaの違い・105万トークンの実態を解説【2026年11月・GPT-6との違い】
2026/06/27
DeepSeekとは?特徴・料金・使い方・ChatGPTとの違い・セキュリティリスクを徹底解説【2026年11月最新】
2026/04/19
Meta AI Macアプリとは?画面共有・システム全体の音声入力・Google Workspace連携でできること・料金と対象ユーザー【2026年11月最新】
2026/08/21
LLM-jp-4 33Bとは|国立情報学研究所の国産オープンLLM・Apache 2.0・gpt-oss-20b超えの日本語性能を解説【4.1対応・2026年11月】
2026/08/20