Claude Securityとは?Mythos 5.1で動く脆弱性スキャンの機能・料金・制約とCrowdStrike/Palo Alto連携【2026年10月】
この記事のポイント
Claude SecurityはAnthropicがClaude Enterprise向けに公開ベータで提供する脆弱性スキャン製品です。2026年10月時点のスキャンモデルはClaude Mythos 5.1。料金の考え方、Claude Codeプラグインとの違い、ZDR対象外・OSSスキャン禁止などの制約、CrowdStrike/Palo Alto Networks連携の中身を公式情報で整理しました。
Claude Securityは、AnthropicがClaude Enterprise向けに公開ベータで提供している脆弱性スキャン製品です。GitHubのリポジトリをつなぐとClaudeがコードを読み、見つけた脆弱性を検証したうえで修正パッチ案まで出します。2026年10月時点でスキャンを担当しているのは、審査済みの防御側にしか直接提供されていないサイバー特化モデルClaude Mythos 5.1です。
2026年4月30日の公開ベータ開始時はOpus 4.7で動いていましたが、8月21日にMythos 5へ、9月のMythos 5.1公開後に5.1へ切り替わりました。7月にはClaude Code用の「Claude Securityプラグイン」も出ています。「Opus 4.7搭載」と紹介している解説は4月時点の情報なので、読むときは注意してください。
この記事でわかること
- Claude Securityでできること・検出できる脆弱性の種類
- Mythos 5.1でスキャンするようになって何が変わったか(直接プロンプトは送れない、追加料金なし)
- 料金の考え方と対象プラン(Teamはまだ対象外)
- 「マネージド版のClaude Security」と「Claude Codeプラグイン」の違い
- ZDR対象外・OSSスキャン禁止など、導入前に確認すべき制約
- CrowdStrike・Palo Alto Networks連携の実際の中身
こんな方に向けた記事です
Claude Enterpriseを契約していてClaude Securityを試すか決めたいエンジニア・セキュリティ担当者、CrowdStrikeやPalo Alto Networksの製品経由でClaudeのモデルを使う可能性を調べているIT部門・CISO、「Enterpriseではないけれど同じことができるのか」を知りたい開発チームのリーダー。
- Claude SecurityはEnterprise限定の公開ベータ。2026年10月時点でスキャンはClaude Mythos 5.1。追加のアドオン契約は不要で、スキャン分は通常のトークン使用量として課金される
- Mythosに直接プロンプトは送れない。受け取れるのは検出結果と修正パッチ案だけで、パッチは人がレビュー・承認してから適用する
- Enterpriseでない場合は、Claude CodeのClaude Securityプラグインで近いスキャンができる(ただしMythosは使えない)
- CrowdStrike・Palo Alto Networksとの「連携」は、各社の製品やサービスにClaudeのモデルが組み込まれる話。Claude Securityの画面と直接つながるわけではない
Claude Securityとは:Claude.ai上で動く「推論型」の脆弱性スキャン
Claude Securityは、Claude.aiのサイドバー(claude.ai/security)から使う、Anthropicがホストする脆弱性スキャン製品です。公式は「熟練したセキュリティ研究者のように」推論すると説明しています。ファイルをまたいでデータの流れを追い、Gitの履歴やビジネスロジックまで読むことで、パターンマッチ型のツールが見逃す問題を見つけるという位置づけです。
出典: Anthropic 公式サイト
基本情報
項目 | 内容(2026年10月時点) |
|---|---|
開発元 | Anthropic |
提供場所 | claude.ai/security(Claude.aiのサイドバー) |
提供状況 | 公開ベータ(2026年4月30日〜) |
対象プラン | Claude Enterpriseのみ(Teamは料金表で「No」) |
スキャンに使うモデル | Claude Mythos 5.1(英語の公式製品ページ) |
対応リポジトリ | GitHub.com / GitHub Enterprise Server のみ |
料金 | 追加のプラットフォーム料金なし。スキャン分はトークン使用量として課金 |
前身 | Claude Code Security(2026年2月、Enterprise・Team向けの限定リサーチプレビュー) |
2026年2月のリサーチプレビューでは「規模の異なる数百の組織」が試したと公式ブログは書いています。同じ時期にAnthropicのセキュリティチームはOpus 4.6で本番運用中のOSSを調べ、数十年にわたる専門家のレビューをすり抜けていたものも含めて500件超の脆弱性を見つけたと発表しています。
なお、英語の製品ページは「Mythos 5.1」ですが、日本語の製品ページとヘルプセンター(8月27日版)は「Mythos 5」のままで、ページによって表記が異なります。本記事では現行の英語ページを最新として扱っています。
「Claude Security」は2つある
名前が同じ提供形態が2つあり、この2つを混同すると対象プランや使えるモデルを読み違えます。
Claude Security(マネージド版) | Claude Securityプラグイン(Claude Code用) | |
|---|---|---|
使う場所 | claude.ai/security | Claude Codeのセッション内( |
対象 | Claude Enterpriseのみ(公開ベータ) | Claude Codeの全ユーザー(ベータ) |
スキャンのモデル | Claude Mythos 5.1 | セッションで使っているモデル。Mythosは使えない |
対象リポジトリ | GitHubのみ | ローカルの任意のディレクトリ(GitLab・Bitbucketのコードも可) |
動き方 | Anthropic側で接続したリポジトリを定期スキャン | ローカルでその都度実行し、結果をリポジトリ内に出力 |
本記事で単に「Claude Security」と書く場合はマネージド版を指します。Claude Code自体についてはClaude Codeとはで解説しています。
公開ベータからMythos 5.1までの経緯
出典:Claude公式ブログ「Bringing Claude Mythos 5 to more defenders」
Claude Securityは半年でスキャンのモデルが2回変わりました。4月時点の記事では「Opus 4.7搭載」と書かれていますが、これは現在の仕様ではありません。
時期 | 出来事 |
|---|---|
2025年8月 | Claude Codeに |
2026年2月20日 | 「Claude Code Security」をEnterprise・Team向けの限定リサーチプレビューとして公開(Opus 4.6) |
2026年4月上旬 | Project Glasswing開始。Claude Mythos Previewを少数の組織に提供 |
2026年4月30日 | 「Claude Security」として公開ベータに。Enterprise向け、Opus 4.7で動作。 技術パートナー6社・サービスパートナー5社を発表 |
2026年6月 | Claude Fable 5(Mythosクラスの一般向けモデル)公開。その後、米政府の輸出管理命令でFable 5・Mythos 5が一時停止し、7月1日に再開 |
2026年7月 | Claude Code用のClaude Securityプラグイン(ベータ)公開 |
2026年8月21日 | スキャンがClaude Mythos 5に切り替わり、全Enterprise顧客に開放。 アドオン不要。同時にDefender Advantage Fund(3,500万ドル分のClaudeクレジット)を発表 |
2026年8月27日 | ヘルプセンター更新(ZDR対象外などを明記) |
2026年9月1日 | Claude Fable 5.1 / Mythos 5.1公開。その後、英語の製品ページが「Mythos 5.1でスキャン」に更新 |
6月の提供停止の経緯はFable 5・Mythos 5の世界停止事件、Mythos 5.1とFable 5.1の関係はClaude Fable 5.1とはにまとめています。
Claude Securityでできること
出典:Claude公式「Claude Security」製品ページ
できることは「スキャン → 検証 → パッチ案の提示」の3段階と、それを運用に乗せるための機能です。API連携や独自エージェントを組む必要はなく、管理者が有効にしてGitHubをつなげば使い始められます。
1. スキャン
コードを並列でスキャンし、ファイルをまたいでデータの流れを追います。単一ファイルの危険な書き方ではなく、「認証モジュールを通った値が別のモジュールで検証されないまま使われる」といった、複数のコンポーネントにまたがる問題を探すのが得意です。リポジトリ全体のほか、ディレクトリ単位でも範囲を絞れます。
2. 検証(敵対的な検証パス)
検出した結果をそのまま出さず、Claudeが自分の結果に反論する多段階の検証をかけてから表示します。各結果には確信度が付きます。誤検知(偽陽性)を減らすための仕組みです。
3. レビューとパッチ案
各検出結果には修正パッチ案が付きます。パッチは「Claude Code on the web」で開き、組織で使えるモデル(Opus 5.5など)で実装します。自動で適用・マージされることはなく、人のレビューと承認が必須です。
検出結果に含まれる項目
タイトル、詳細、場所(ソースへのリンク)、影響、再現手順、推奨される修正、深刻度、ステータス(Open / Dismissed / Resolved)、カテゴリ、リポジトリ、ブランチ、作成日が並びます。8月21日の公式ブログではCWE分類と確信度も明記されています。深刻度はHigh / Medium / Lowの3段階で、そのコードベースで実際に悪用できるかどうかで判定されます。
運用のための機能
機能 | 内容 |
|---|---|
定期スキャン | 接続したリポジトリを継続的にスキャン |
ディレクトリ単位のスキャン | 大きなモノレポで範囲を絞る |
理由付きの却下 | 却下の理由とメモが次回以降も引き継がれる |
エクスポート | CSV / Markdownで出力(監査用) |
Webhook | プロジェクトごとにSlack・Jira・その他のチケット管理へ通知 |
検出できる脆弱性の種類
ヘルプセンターに挙がっているカテゴリは次のとおりです。
カテゴリ | 主な例 |
|---|---|
インジェクション | SQL、コマンド、コード、XSS、XXE、ReDoS |
パス・ネットワーク | パストラバーサル、SSRF、オープンリダイレクト |
認証・アクセス | 認証バイパス、権限昇格、IDOR/BOLA、CSRF、競合状態 |
メモリ安全性 | C/C++/Rustのメモリ破損 |
その他 | 暗号の誤用、安全でないデシリアライズ、プロトコル・エンコーディングの問題 |
対応言語の一覧は公式に出ていません。自社の主要言語で十分な精度が出るかは、まず小さなディレクトリで試して確かめるのが現実的です。
Mythos 5.1でスキャンするようになって何が変わったか
一番大きいのは、審査済みの防御側にしか直接提供されていないMythosクラスのモデルを、Enterprise顧客が追加契約なしでスキャンに使えるようになった点です。ただし「Mythosが使えるようになった」わけではありません。
8月21日の公式ブログと現在のヘルプセンターから、利用者に関係する点をまとめると次のとおりです。
項目 | 内容 |
|---|---|
対象 | 全Claude Enterprise顧客(Claude Securityを有効にした組織) |
料金 | 既存プランの通常のトークン使用量として課金。別途アドオンは不要 |
Mythosへの直接プロンプト | 送れない。返ってくるのは検出結果とパッチ案だけ |
他の画面での利用 | Claude Securityを使っても、チャットなど他の画面でMythosが使えるようになるわけではない |
パッチの実装 | Mythosではなく、組織で使えるモデルで行う |
プラグインでの利用 | 不可。Mythosでのスキャンはclaude.ai上のClaude Securityだけ |
Mythos 5.1は、Fable 5.1と同じモデルでセーフガードの強さを変えたものです。直接使えるのは、審査済みのサイバーセキュリティ・ライフサイエンスの専門家に限られます。Claude Securityはその能力を「脆弱性を見つけて直し方を示す」という決まったタスクに限って提供している、と考えるとわかりやすいでしょう。MythosそのものについてはClaude Mythosとは、Mythosがどんな発見をしたかの事例はClaude Mythosが暗号の新攻撃法を発見を参照してください。
強みと弱み:従来のSASTと何が違うか
強みは、ルールに書けない種類の脆弱性を拾えることです。弱みは、結果が毎回同じにならないことと、既存のスキャナが担う領域をカバーしないことです。
従来のSAST(ルール・パターンマッチ型) | Claude Security(推論型) | |
|---|---|---|
検出の仕方 | 定義済みのルールやシグネチャに合うコードを探す | コードの意図とデータの流れを読んで、実際に悪用できるかを考える |
得意な問題 | 既知の危険な書き方、単一ファイル内の問題 | ビジネスロジックの欠陥、複数ファイルにまたがる問題、認可の抜け |
結果の再現性 | 同じコードなら同じ結果 | 確率的。同じコードでも結果が変わることがある |
速さ・コスト | 速く、CIに毎回組み込みやすい | 時間とトークンがかかる。範囲を絞る運用が前提 |
誤検知の扱い | ルールの調整で減らす | 敵対的な検証パスで減らし、確信度を付けて出す |
修正 | ルールによっては修正例を出す | 検出結果ごとにパッチ案を出す(適用は人が判断) |
ヘルプセンターも、スキャンは非決定的で実在する問題が毎回見つかるとは限らないため、定期的に実行し、既存のツールと併用するよう案内しています。Claude Codeのプラグインのドキュメントにも、既存のSAST・依存関係スキャン(SCA)・CIのチェックを置き換えるものではないと明記されています。
弱みとして押さえておきたい点
- 依存パッケージの既知CVE(サプライチェーン)のチェックは対象外と考えるべき
- 静的にコードを読む製品で、実行中のアプリを攻撃して調べる動的解析(DAST)ではない
- 深刻度は現時点で設定から変更できない
- 1回あたりのスキャン時間・費用の目安は公式に出ていない
AIが書いたコードのリスク全般についてはAIコーディングのセキュリティリスクでも整理しています。
料金と対象プラン
Claude Security自体に追加料金はなく、かかるのはスキャンで使ったトークン分だけです。ただし使えるのはClaude Enterpriseだけです。
プラン別の対応状況(2026年10月時点)
プラン | 公式料金 | Claude Security(マネージド版) | Claude Securityプラグイン |
|---|---|---|---|
Free | 無料 | × | × |
Pro | 月20ドル(年払いなら月17ドル) | × | ○( |
Max | 月100ドルから | × | ○ |
Team Standard / Premium | 1席 月25ドル / 125ドル(年払いなら20ドル / 100ドル) | ×(料金表で「No」) | ○ |
Enterprise(セルフサーブ) | 1シート 月20ドル(年払い)+使用量をAPI料金で課金 | ○(公開ベータ) | ○ |
Enterprise(営業経由) | 要問い合わせ | ○(公開ベータ) | ○ |
4月30日の公式ブログではTeamとMaxへの提供は「近日予定」とされていましたが、10月9日時点の料金表ではTeamは「No」のままで、提供開始は確認できません。時期も発表されていません。
費用の考え方
- スキャン費用は、Enterpriseの使用量(API料金ベース)に含まれる
- 1回のスキャンでいくらかかるかの目安は公式にない
- プラグインのドキュメントには、スキャンには時間がかかり「かなりのトークンを使う」ことがあると書かれている
一般的には、最初からモノレポ全体を定期スキャンにかけるより、認証・決済・外部入力を受けるAPI層など、リスクの高いディレクトリから順に広げるほうが費用を見積もりやすくなります。Enterpriseを含むClaudeの料金全体はClaude料金で詳しく比較しています。
使い方:有効化からパッチ適用までの流れ
組織のオーナーが有効にし、各ユーザーがGitHubを接続するだけで使い始められます。つまずきやすいのはGitHub側の設定です。
- 組織で有効にする: 組織のオーナーが「組織設定 > Claude Security」で「組織で有効にする」をオンにする
- GitHubを接続する: ユーザーが「カスタマイズ > コネクタ」でGitHubを接続する
- スキャン対象を選ぶ: リポジトリ・ブランチ・ディレクトリを指定してスキャンする。必要なら定期スキャンを設定する
- 結果を確認する: 深刻度・確信度・再現手順を見て、対応するか却下するかを決める(却下には理由を残す)
- パッチを適用する: パッチ案をClaude Code on the webで開き、レビュー・テストしてから人が適用する
- 通知・記録を設定する: WebhookでSlackやJiraに通知し、監査用にCSV / Markdownで出力する
GitHub側で確認しておくこと
確認項目 | 内容 |
|---|---|
Claudeアプリのインストール | 接続するユーザーのGitHubアカウントが、Claudeアプリを入れた組織に属している必要がある |
SSO | SSO必須の組織では、別途アプリを認可する |
IP許可リスト | 使っている場合は 160.79.104.0/21 を組織レベルで追加する |
GitHub Enterprise Server | AnthropicのIPからのインバウンド接続を許可する必要がある |
Claude Codeプラグインとの違いと使い分け
Enterpriseでない、GitHub以外を使っている、コードを外部サービスに接続したくない、という場合はClaude Codeのプラグインが選択肢になります。ただしスキャンのモデルはMythosではなく、自分のセッションのモデルです。
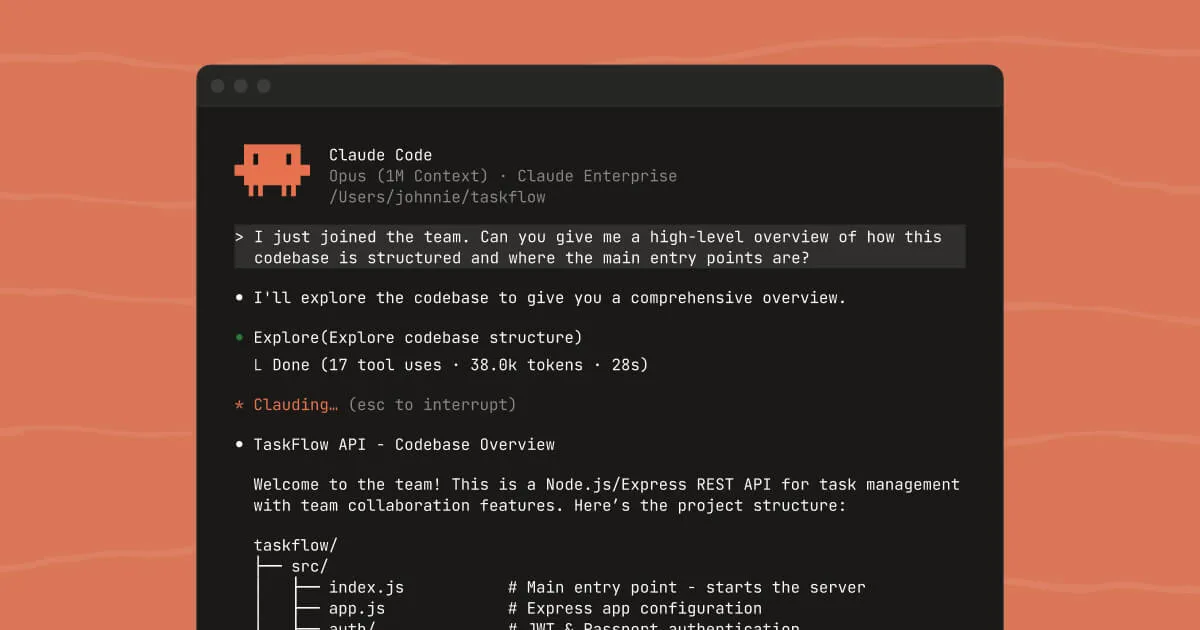
プラグインの概要
- インストール:
/plugin install claude-security@claude-plugins-official(マーケットプレイスが見つからない場合は先に/plugin marketplace add anthropics/claude-plugins-official)。VS Code拡張やデスクトップアプリからも入れられる - 要件: Python 3.9以上、Linux / macOS / Windows。差分スキャンとパッチ作成にはGitが必要。有料プランかAPI、またはBedrock・Google Cloud Agent Platform・Microsoft Foundry経由の利用が前提
- 仕組み: 複数のエージェントがアーキテクチャを把握し、脅威モデルを作り、脆弱性を探し、検出結果を個別に検証してレポートにまとめる
- 範囲: リポジトリ全体、重点領域(API層・認証コードなど)、ブランチやPRの差分、単一コミット(コミット済みの変更のみ)
- 出力:
CLAUDE-SECURITY-<timestamp>/フォルダにRESULTS.md、.jsonl、SARIF 2.1.0(GitHubのコードスキャンなどに取り込める)、スキャン条件を記録したファイル - パッチ: スクラッチコピー上で作成し、別のエージェントがテストで確認する。「その1件だけを直す・新しい脆弱性を入れない・他の挙動を変えない」の3点を保証できたときだけパッチを出し、できなければ理由を返す。適用は
git applyで人が行う(1件ずつ別のPRにするのが推奨) - 費用: プラグインは無料。スキャン分はClaude Codeの使用量としてカウントされる
プラグインはローカルで動き、Anthropic側にリポジトリを接続しません。ただしモデルの呼び出し先はClaude Codeの提供元(Anthropic APIやBedrockなど)なので、コードの内容がモデルに送られる点は変わりません。プラグインは auto mode で動かすのが推奨されており、その仕組みはClaude Code Auto Modeとはで解説しています。
Claude Code内のセキュリティ機能の棲み分け
Claude Codeには似た名前の機能がいくつもあります。公式の整理をもとにまとめると次のとおりです。
機能 | いつ使うか | 対象 |
|---|---|---|
セキュリティガイダンスプラグイン | コードを書いている最中 | Claude Codeユーザー |
| ブランチを1回だけチェックしたいとき | Claude Codeユーザー |
Claude Securityプラグイン | その都度、深くスキャンしたいとき | Claude Codeユーザー(ベータ) |
Code Review | PRを出したとき | Team・Enterprise |
Claude Security(マネージド版) | 継続的にリポジトリを監視したいとき | Enterprise(公開ベータ) |
既存のSAST・依存関係スキャナ | CIで毎回 | 各ツールの契約 |
Claude Code自体を安全に動かす設定(権限モードやサンドボックス)は、名前が似ていますが別の話です。そちらはClaude Codeのセキュリティと安全な使い方を参照してください。
導入前に確認すべき制約とセキュリティ上の注意点
特に注意したいのは「ZDRが適用されない」「スキャンしてよいのは自社が権利を持つコードだけ」の2点です。どちらも8月27日版のヘルプセンターに明記されています。
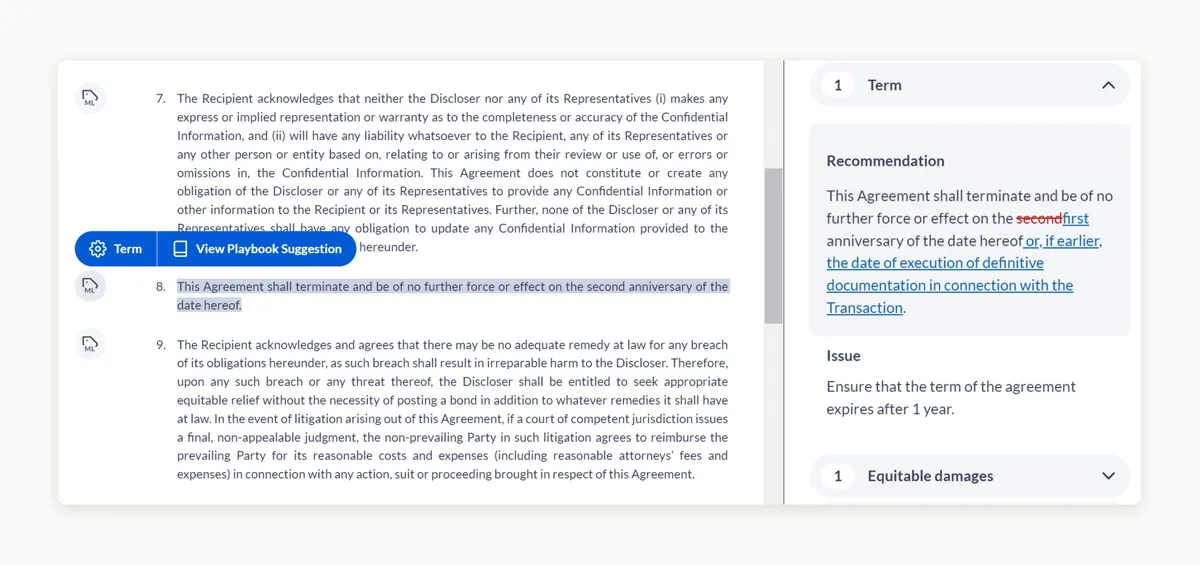
出典: Anthropic 公式サイト
制約・注意点 | 内容 | 実務での影響 |
|---|---|---|
ZDR(ゼロデータ保持)の対象外 | Claude SecurityにはZDRが適用されない。法令で求められる場合や利用ポリシー違反への対応のため、Anthropicがデータを保持することがある | 契約でZDRを前提にしている組織は、法務・情報セキュリティ部門と事前に確認が必要 |
他者のコード・OSSのスキャン禁止 | スキャンしてよいのは、自社が所有し必要な権利をすべて持つコードだけ。第三者のコードやオープンソースプロジェクトは不可 | 受託開発で預かった顧客のコードや、OSSの監査目的には使えない |
GitHubのみ | GitLab・Bitbucketは非対応 | 該当する場合はプラグインを使う |
結果が確率的 | 同じコードでも結果が変わり、毎回見つかるとは限らない | 定期スキャンと既存ツールの併用が前提 |
深刻度は変更不可 | 現時点で設定から変えられない | 社内の深刻度基準とは別にトリアージする |
自動修正なし | パッチは提案のみ。人の承認が必須 | レビューできる担当者の体制が要る |
日本語UI | 公式で確認できない | 結果の説明は英語で出る前提で準備しておく |
製品ページには「Claudeは間違えることがあるので、特に重要なシステムではパッチを必ずレビューすること」という注意書きもあります。データの扱いの詳細はAnthropicのTrust Centerとプライバシーポリシーで確認するよう案内されています。
Mythosクラスのモデルを企業で使うときのデータ保持の論点はFable 5 企業導入の落とし穴(データ保持・ZDR)、AIエージェントの導入時に必要な対策の全体像はAIエージェントのセキュリティ対策で扱っています。
CrowdStrike・Palo Alto Networks連携の中身
どちらも「Claude Securityの画面にCrowdStrikeやPalo Altoの製品がつながる」という話ではありません。各社が自社の製品・サービスの中にClaudeのモデルを組み込むパートナー統合です。Anthropicは導入の道筋を3つ示しています。
- Claude Securityを直接使う
- 普段使っているセキュリティプラットフォーム経由で使う(CrowdStrike・Palo Alto Networksなどはここ)
- サービスパートナー(Accenture、BCG、Deloitte、Infosys、PwC)と一緒に導入する
4月30日に発表された技術パートナーは、CrowdStrike、Microsoft Security、Palo Alto Networks、SentinelOne、TrendAI、Wizの6社です。8月21日の公式ブログでは、パートナー製品へのMythos 5の統合も近日始めると書かれていますが、企業名は挙がっていません。パートナー製品では利用者がMythosと直接やり取りせず、決まったタスクのためだけにMythosを動かして意図した出力だけを返す専用のインターフェースを使う、とされています。
CrowdStrike:Falconプラットフォームへの組み込み
CrowdStrikeは4月30日、Claude Opus 4.7をFalconプラットフォーム全体に組み込むと発表しました。
組み込み先 | 内容(CrowdStrikeの発表) |
|---|---|
Falcon Exposure Management | Opus 4.7で脆弱性を見つけるレイヤーを追加。攻撃者視点の優先順位付けと組み合わせ、発見から修正までを一続きにする |
Charlotte Agentic SOAR | SOARのワークフローでOpus 4.7を使えるようにする |
Charlotte AI AgentWorks | Falconのガバナンスの中で、Opus 4.7を使ったセキュリティエージェントを作れる |
Project QuiltWorks | CrowdStrikeが主導する、AI導入を安全に進めるための業界連合。Falcon上のこれらの機能を届ける枠組みという位置づけ |
CrowdStrikeはAnthropicのCyber Verification Programの認定参加企業で、Project Glasswingの立ち上げパートナーでもあります。Mythos 5 / 5.1への対応についてはCrowdStrikeの公式発表は確認できません(2026年10月時点)。
紛らわしい関連発表として、5月21日にはClaudeのCompliance APIとFalconの連携も発表されています。これはClaude EnterpriseやClaude Platformの操作ログをFalcon Next-Gen SIEMなどに取り込み、Claudeそのものの利用を監視する機能で、Claude Securityとは別のものです。
Palo Alto Networks:Unit 42のサービスに組み込み
Palo Alto Networksの連携は、製品というより脅威インテリジェンス・コンサルティング部門Unit 42のサービスが中心です。4月時点の解説には「Cortex XSIAMへのOpus 4.7統合」と書いたものがありますが、Palo Alto Networksの公式ブログ本文で説明されているのはUnit 42のサービスで、XSIAMとの統合は公式では確認できません。
時期 | 内容(Palo Alto Networksの発表) |
|---|---|
2026年4月30日 | Unit 42 Frontier AI DefenseがClaude Security(Opus 4.7)を活用。①AIによる露出分析(小さな検出結果を重大なリスクにつなげる攻撃チェーンの特定)②大規模なアプリケーション分析(スタック全体のコードレビュー)③エージェント型の防御(人の監督のもとで検知・修正を進めるワークフロー)の3要素 |
2026年8月21日 | Unit 42のFrontier AI Exposure AnalysisにClaude Mythos 5を追加。報道によれば、Unit 42のコンサルタントがモデルに指示を出し、自社のテレメトリと脅威インテリジェンスで結果を検証して、攻撃経路を多く断てる修正から順に並べた計画を作る |
2026年9月22日 | Unit 42 Continuous Frontier AI Defenseを発表。Claude MythosとOpenAIのGPTモデルを使う、継続型の攻撃側視点のセキュリティサービス |
Palo Alto NetworksもCyber Verification Programの参加企業で、Project Glasswingの立ち上げパートナーです。
CrowdStrikeやPalo Alto Networksの製品・サービス経由で使う場合、Claude Enterpriseの契約が別途必要かどうかは公式に示されていません。各社のライセンス条件を営業窓口で確認してください。セキュリティベンダー各社のAI活用はサイバーセキュリティ業界のAI活用事例でも紹介しています。
Mythos 5.1・Project Glasswing・パートナー経由の関係
出典:Anthropic公式「Project Glasswing」
同じ「Mythos」でも、誰がどの形で使えるかは入口ごとに違います。混同しやすいので、2026年10月時点の関係を表にまとめます。
入口 | 使えるモデル | 誰が使えるか | 使い方 |
|---|---|---|---|
Claude Security(マネージド版) | Claude Mythos 5.1 | Claude Enterprise顧客 | スキャン結果とパッチ案を受け取るだけ。直接プロンプトは不可 |
パートナー製品・サービス | 各社の発表による(Opus 4.7、Unit 42ではMythos 5など) | 各社の顧客 | 各社の製品画面やサービス経由 |
Project Glasswing | Claude Mythos Preview | 重要インフラなどに関わる限られた組織 | Anthropicとの協業 |
Mythos 5.1本体 | Claude Mythos 5.1 | 審査済みのサイバーセキュリティ・ライフサイエンス専門家 | 直接利用 |
Claude Securityプラグイン | 自分のClaude Codeのモデル(Opus 5.5など) | Claude Codeユーザー | ローカルで実行 |
8月21日には、防御側向けの施策が2つ合わせて発表されています。
- Cyber Verification Programの拡大: 審査済みの防御側に対してOpusやSonnetのセーフガードを緩める制度。今後数週間でデュアルユース能力の範囲を広げ、その後Mythosクラスへのアクセスも加える予定とされた
- Defender Advantage Fund(0xDAF): 3,500万ドル分のClaudeクレジットを、オープンソースのセキュリティに取り組む組織(実際の脆弱性の修正、スキャンや修正の自動化など)に提供する基金。まず少数の大型パイロット助成から始めるとされた
Claude Security自体はOSSのスキャンを禁じていますが、OSSの防御はこの基金とProject Glasswingの側で支援する、という切り分けになっています。Glasswingの詳細はProject Glasswingとはで解説しています。
既存のセキュリティツールとの選び分け
Claude Securityは既存のスキャナを置き換えるものではなく、その上に重ねて使う前提の製品です。役割で分けると判断しやすくなります。
やりたいこと | 合うもの |
|---|---|
依存パッケージの既知CVEを毎回チェックしたい | 既存のSCA(依存関係スキャナ) |
PRごとに決まったルールで素早くチェックしたい | 既存のSAST(ルールベース)をCIに組み込む |
認可の抜けやビジネスロジックの穴など、ルールで拾えない問題を探したい | Claude Security(Enterprise)またはClaude Securityプラグイン |
実行中のアプリを外から試験したい | DASTやペネトレーションテスト |
GitLab・Bitbucketのコードを深くスキャンしたい | Claude Securityプラグイン |
攻撃者視点の露出分析をプロに任せたい | Unit 42などのサービス |
こんな企業におすすめ / おすすめしない企業
Claude Enterpriseを契約済みで、GitHubで自社開発のコードを管理している組織なら、追加契約なしで試す価値があります。逆に、データ保持やコードの権利に制約がある場合は先に確認が必要です。
おすすめの企業
- Claude Enterpriseを契約している: アドオン不要で、使った分のトークン費用だけで始められる
- GitHub.comまたはGitHub Enterprise Serverを使っている: マネージド版の対応リポジトリはGitHubだけ
- 自社開発のコード、特に認証・決済・権限まわりのロジックが多い: ルールベースのツールが苦手な領域で効果を出しやすい
- 既存のSASTの誤検知や見逃しに困っている: 確信度と再現手順付きの結果でトリアージしやすくなる
- パッチ案をレビューできるエンジニアがいる: 自動適用はされないため、承認する人の体制が必須
おすすめしない企業
- 契約上ZDRが必須: Claude SecurityはZDRの対象外
- 受託開発で顧客から預かったコードを調べたい、またはOSSを監査したい: 自社が権利を持つコード以外のスキャンは禁止
- Teamプランしか契約していない: 現時点では対象外。まずはClaude Codeのプラグインで試す
- GitLab・Bitbucketが中心: マネージド版は使えない。プラグインなら可
- 脆弱性対応を完全に自動化したい: パッチの適用は人が行う前提
- 依存関係のCVE管理が主な目的: 既存のSCAのほうが合っている
導入判断の流れ
- Claude Enterpriseを契約しているか → いいえ:Claude Securityプラグインを検討(Pro・Max・Teamでも可)
- コードはGitHubにあるか → いいえ:プラグインを検討
- ZDRが契約上必須か → はい:法務・情報セキュリティ部門とAnthropicに確認してから
- スキャンしたいのは自社が権利を持つコードか → いいえ:使えない
- パッチをレビューできる人がいるか → いいえ:体制を作ってから
- すべて満たす → リスクの高いディレクトリから小さく試し、定期スキャンに広げる
よくある質問
Q. Claude Securityを使えば、Mythos 5.1にチャットで質問できるようになりますか?
なりません。Claude Securityで受け取れるのは脆弱性の検出結果と修正パッチ案だけで、Mythosに直接プロンプトを送ることはできません。チャットなど他の画面でMythosが選べるようになることもありません。Mythos 5.1を直接使えるのは、審査済みの専門家に限られます。
Q. スキャン結果はGitHubに自動でプルリクエストを作りますか?
マネージド版では、パッチ案をClaude Code on the webで開き、人がレビューして適用する流れです。自動でマージされることはありません。プラグインの場合もパッチは自動適用されず、git apply で人が適用し、1件ずつ別のPRにするのが推奨されています。
Q. 同じリポジトリを2回スキャンしたら結果が違いました。不具合ですか?
想定どおりの動作です。スキャンは確率的で、同じコードでも結果が変わり、実在する問題が毎回見つかるとは限らないと公式に書かれています。1回のスキャン結果を「問題なし」の証明として扱わず、定期スキャンと既存ツールを組み合わせてください。
Q. 取引先から預かったコードやOSSのライブラリをスキャンしてもよいですか?
できません。ヘルプセンターでは、スキャンしてよいのは自社が所有し、スキャンに必要な権利をすべて持つコードだけとされ、第三者のコードやオープンソースプロジェクトのスキャンは禁止されています。
Q. Claude Securityを有効にすると、Enterpriseの料金は上がりますか?
Claude Security自体の追加料金はなく、アドオン契約も要りません。ただしスキャンで使ったトークンは通常の使用量として課金されるので、スキャンの範囲と頻度に応じて使用量は増えます。1回あたりの目安は公式に出ていないため、小さく試して実績値を見るのが確実です。
Q. スキャンの結果は日本語で出ますか?
日本語UIや日本語での出力に対応しているかは、公式では確認できません。claude.ai自体は日本語で使えますが、Claude Securityの結果は英語で出る前提で、レビューの体制を準備しておくのが無難です。
まとめ
Claude Securityは、Claude Enterprise向けに公開ベータで提供されている、推論型の脆弱性スキャン製品です。2026年10月時点ではClaude Mythos 5.1でスキャンし、追加のアドオンなしで、使ったトークン分だけで利用できます。Mythosに直接触れることはできず、受け取れるのは検出結果とパッチ案だけです。
導入を決める前には、少なくとも次のことを確認してください。
- Enterprise契約とGitHubがそろっているか(そろっていなければClaude Codeのプラグインを検討)
- ZDRが適用されないことが、自社のデータポリシーに照らして問題ないか
- スキャンするのは自社が権利を持つコードだけか
- パッチ案をレビュー・承認する担当者がいるか
CrowdStrikeやPalo Alto Networksとの連携は、各社の製品やサービスにClaudeのモデルが入るもので、Claude Securityとは別の入口です。普段使っているプラットフォーム経由で恩恵を受けたい場合は、各社の提供状況とライセンス条件を確認してください。
Claudeのモデル・プラン全体を把握したい場合はClaudeとは、現行の一般向けモデルについてはClaude Opus 5.5とはもあわせてご覧ください。
公式情報: Claude Security 製品ページ / Claude Securityのヘルプ / Claude Securityプラグインのドキュメント / Mythos 5の展開に関する公式ブログ
依頼範囲と費用の目安を30分で整理します
この記事の著者
AI革命
編集部
AI革命株式会社の編集部です。最新のAI技術動向から実践的な導入事例まで、企業のデジタル変革に役立つ情報をお届けしています。豊富な経験と専門知識を活かし、読者の皆様にとって価値のあるコンテンツを制作しています。
最新記事
Alexa+(アレクサプラス)とは?日本で提供開始|申し込み方法・料金(プライム無料/月額3,000円)・対応Echo・できること
2026/10/30
Mistral Large 4がオープンウェイト公開|ライセンス・API料金$0.70・必要GPU・GLM-5.3比較【2026年10月】
2026/10/30
Devin vs Claude Code 比較|料金・機能・使い分けの違いを徹底解説【2026年最新】
2026/04/12
DeepgramがDaily買収へ|Pipecatはどうなる?決まったこと・未定のこと・利用者別の対応
2026/10/30
OpenClawとは?できること・料金・使い方とClaude Codeとの違い【2026年最新】
2026/03/26
LINE公式アカウントの外部連携で予約・顧客管理とつなぐには|拡張ツールで足りる場合とMessaging APIで作る範囲・会員IDの紐付け
2026/10/15