IT・ソフトウェア業のAI活用事例|コード生成・QA自動化・セキュリティ診断AIを徹底解説【2026年最新】
この記事のポイント
IT・ソフトウェア業のAI活用を、コード生成・QA自動化・セキュリティ診断・SRE・保守改修の5領域で整理。2026年10月時点のGitHub Copilot・Claude Code・Cursor・Codex・Devinの料金、富士通・NTTの事例、AI生成コードの脆弱性データまで、導入判断に必要な情報をまとめました。
IT・ソフトウェア業のAI活用は、2026年10月時点では「コード生成・QA自動化・セキュリティ診断」の3つが中心です。国内の開発担当者でもコード生成・補完の利用はおよそ半数に達しており、論点は「使うかどうか」から「どこまで任せ、誰が確かめるか」に移っています。
一方で、「AIはチームを直さず、良くも悪くも増幅する」(DORA 2025)という調査結果や、「AIが書いたコードの約44%に危険な脆弱性が入った」(Veracode 2026)というデータも出ています。料金も、GitHub Copilot・Cursor・Codex・Devinが2026年に相次いで体系を変え、「席の数」より「使った量」で請求が決まる形に寄ってきました。
この記事でわかること
- IT・ソフトウェア業界でAI活用が広がっている背景と、国内の利用率
- コード生成・QA自動化・セキュリティ診断・SRE運用・上流工程と保守改修の5領域の使い方
- GitHub Copilot・Claude Code・Cursor・OpenAI Codex・Devinの2026年10月時点の料金と課金の仕組み
- 富士通・NTTデータ・NTTの取り組みを「計画」「単一案件の実証値」「研究段階」に分けて読む方法
- SIer・SaaS・受託・QA・情シス・セキュリティ部門ごとの導入の進め方
- AI生成コードの脆弱性、従量課金、基盤の弱さという落とし穴と対策
こんな方におすすめ
- 自社の開発・QA・セキュリティ業務にAIをどこまで使えるか、具体的に知りたい開発リーダー・PM
- ツール選定の社内稟議や上司への報告に使える、出典つきの数字が欲しいSIer・SaaS企業の方
- 脆弱性・情報漏洩・従量課金の不安を整理したうえで導入を進めたいCTO・情シス・セキュリティ部門の方
IT・ソフトウェア業界でAI活用が急加速している背景
出典: DORA 公式サイト
IT業界は「AIを使う側」であると同時に、「AIに仕事の中身を変えられる側」でもあります。導入が急速に進んでいる理由は、主に次の3つです。
1. 国内の開発者でもコード生成AIの利用はおよそ半数に
ガートナージャパンが2025年7月に国内の開発担当者400人を対象に行った調査(2025年10月発表)では、工程・用途ごとに「AIを使っている」と答えた割合が31.8〜49.0%でした。2024年6月の前回調査(12.8〜21.2%)から大きく伸びています。
- 最も多いのは「コード生成・補完」で49.0%、次いでコードレビュー40.0%、要件定義39.8%
- 得られた成果は「開発効率・生産性の向上」57.9%、「コード品質の向上」44.1%
- 課題は「セキュリティ問題」31.3%、「ライセンス・著作権」26.4%、「保守性の低下」25.6%
(出典: IT Leaders「ソフトウェア開発における生成AIの利用状況」)
世界規模では、Google Cloudが約5,000人の技術者を対象にまとめた「DORA 2025 State of AI-assisted Software Development」で、回答者の約9割がAIを使っていると報告されています。ただしDORAの中心にあるメッセージは「AIは銀の弾丸ではなく増幅器(amplifier)」です。社内の開発基盤・技術的な慣行・組織文化が整ったチームはさらに強くなり、基盤が弱いチームでは既存の問題が大きくなります(出典: Google Research / DORA 2025)。
2. IT人材不足と、1人あたり生産性の底上げ
経済産業省の試算以来、IT人材の不足は長く指摘されてきました。プロジェクトマネージャーやアーキテクトといった高度人材ほど採用が難しく、人を増やさずに1人あたりの生産性を上げる手段としてAIが選ばれています。テスト要員の確保が難しいQA領域でも、テスト自動化ツールや外部のテスト代行の利用が増えています。
3. 人月・席課金から「使った分」への課金モデルの変化
SIerの人月モデル、SaaSの席課金モデルが、AIの普及で揺らいでいます。ツール側でも、GitHub Copilotが2026年6月に全プランを使用量ベースの課金に切り替え、Cursorは2026年10月にGrok・Xと統合した新プランを発表しました。課金の仕組みそのものがAIの利用量を前提に作り直されているのが2026年の特徴です。
生成AIの全体像は生成AIとは、自律的に作業するAIの仕組みはAIエージェントとはで解説しています。
IT・ソフトウェア業の業務別AI活用一覧
実務で使われている活用領域は、大きく次の5つです。需要が集中するのは①〜③で、④⑤がそれを支えます。
業務領域 | AIの主な役割 | 主な効果 | 代表的なツール・事例 |
|---|---|---|---|
① コード生成・コーディング支援 | コード補完、自然言語からのコード生成、リファクタリング、Issueから実装・PR作成まで | 開発生産性の向上、定型実装の工数削減 | GitHub Copilot/Claude Code/Cursor/OpenAI Codex/Devin |
② QA・テスト自動化 | E2Eテストの自動生成、UI変更時の自動修復、並列実行、テスト代行 | テスト工数とメンテナンス工数の削減 | MagicPod/Autify/mabl/SHIFT |
③ セキュリティ診断・DevSecOps | コードの脆弱性スキャンと修正提案、継続スキャン、AIによるペネトレーションテスト | 検知範囲の拡大、修正までの時間短縮 | Claude Security/Codex Security/GitHub Advanced Security/Snyk/Takumi byGMO/XBOW |
④ SRE・運用自動化 | アラート起点の原因調査、復旧手順の提案 | 初動調査の短縮、一次対応の標準化 | Datadog Bits AI SRE/PagerDuty |
⑤ 上流工程・保守改修 | 要件定義・設計書の作成、ドキュメントとコードの整合チェック、影響範囲のテスト | 上流工程の標準化、保守改修の効率化 | 富士通 AI-Driven Software Development Platform/NTTの研究技術/Claude・Gemini・Microsoft 365 Copilot |
① コード生成・コーディング支援AI:開発生産性を底上げする中心領域
コード生成AIは、IT業界のAI活用でいちばん利用が進んでいる領域です。提供形態は、エディタに常駐する「補完・チャット型」、ターミナルやIDEで動く「エージェント型」、クラウド上で作業してPRを出す「自律実行型」の3つに大きく分かれます。
主要コード生成AIツールの比較(2026年10月時点・公式情報)
金額はすべて米ドル・月額です。2026年10月31日時点の各社料金ページをもとにしています。
ツール | 個人向け | 法人向け | 課金の仕組み | 業務で使うときのデータの扱い |
|---|---|---|---|---|
GitHub Copilot | Free/Pro $10/Pro+ $39/Max $100 | Business $19/席/Enterprise $39/席 | 2026年6月から全プランがAIクレジットの使用量課金。補完とNext Edit Suggestionsはクレジットを消費しない | 組織単位でポリシー管理。学習利用の扱いは契約前にGitHub公式ドキュメントで確認 |
Claude Code(Claudeのプランに含まれる) | Pro $20(年払いで月$17)/Max $100/Ultra $200 | Team スタンダード席 $25(年払い$20)/プレミアム席 $125(年払い$100)/Enterprise $20/席(年払い・20席以上)+使用量 | 個人・Teamは定額の利用枠。Enterpriseは座席料と使用量の従量の組み合わせ | Team・Enterpriseは商用規約。Enterpriseは管理機能が充実 |
Cursor | Free/Plus $8(導入価格)/Premium $30/Super $100/Ultra $200 | Teams $30〜/ユーザー/Enterprise(個別見積) | 2026年10月にGrok・Xと統合した新体系。週ごとに更新される利用枠。Premiumでは他社モデルがAPI定価の別課金 | Privacy Mode有効時は学習に使われない(公式FAQ)。Teams以上はチーム全体に強制できる |
OpenAI Codex(ChatGPTのプランに含まれる) | Free/Go $8/Plus $20/Pro $100・$200・$500 | Business $25/ユーザー(年払い$20・2人以上)/Enterprise(要問い合わせ) | プランごとの利用枠。超えた分はクレジット課金。APIキーで使う場合はAPI従量 | Business・Enterpriseのデータは既定で学習に使わない(OpenAI公式) |
Devin(Cognition) | Free/Pro $20/Max $200 | Teams チーム$80+開発者1人$40/Enterprise(個別) | 日次・週次で更新される利用枠。Proは枠を超えた分をAPI価格で課金 | EnterpriseはVPC内へのデプロイに対応 |
この表の料金・プラン名は2026年10月31日時点のものです。2026年は各社が数か月おきに体系を変えています。特に使用量で請求が決まる部分は想定を超えやすいため、契約前に各社の料金ページ(GitHub Copilot/Claude/Cursor/Codex/Devin)でその日の値を確認してください。
ツールごとの詳しい解説は、GitHub Copilotとは、Claude Codeとは、Cursorとは、OpenAI Codexとは、Devinとはにまとめています。
GitHub Copilotの従量課金(AI Credits)移行で変わったこと
GitHub Copilotは2026年6月1日に、全プランを「GitHub AI Credits」(1クレジット=$0.01)の使用量課金へ切り替えました(出典: GitHub Changelog)。チャットやエージェントは入力・出力・キャッシュのトークン量に応じてクレジットを消費し、コード補完とNext Edit Suggestionsは有料プランなら引き続き無制限です。
- 個人向けは月額に加えて追加の枠が付きます(Pro:計$15分、Pro+:計$70分、Max:計$200分)
- Businessは1人あたり月1,900クレジット、Enterpriseは月3,900クレジットが含まれ、超えた分は従量
- 移行直後の6〜8月にBusiness・Enterpriseへ付いていた一時的な追加クレジットは、すでに終了しています
- 予算アラートは使用量が75%・90%・100%に達した時点で通知されます
「席の数」から「使った量」への転換なので、エージェントを多用するメンバーが多い組織ほど請求が増え、補完中心の組織は影響が小さくなります。メンバーごとの使い方を把握したうえで、プランの組み合わせと予算の上限を決め直す必要があります。プラン別の計算例はGitHub Copilotの料金で詳しく扱っています。
Cursorの新料金とOpenAIモデル提供終了の予定
Cursorは2026年10月12日、親会社のSpaceX(SpaceXAI)が発表した「The X Subscription」により、Grok・X Premiumと統合した料金体系に変わりました。Plus($8の導入価格)はGrokモデルのみで、Premium($30)以上でクラウドエージェントやAIコードレビューが使えます。Claudeなど他社のモデルは、Premiumの項目では「API定価での別課金」と記載されています。
さらに、OpenAIは2026年8月にCursorへのモデル提供をやめると発表しており、終了日は2026年11月12日の予定と報じられています(前後する可能性あり)。自前のOpenAI APIキーを登録すればGPTは使えますが、Tab補完・Auto・クラウドエージェントなどには適用されないとされています。会社側は既存の契約者の料金は「変更なし」と説明していますが、Cursorを全社で使っている企業は、使うモデルと予算を見直しておくと安全です。経緯はCursorのSpaceX買収とCursorでのOpenAIモデル提供終了にまとめています。
自律型エージェントの料金は「席」より「使った量」で決まる
Devinは、以前のACU(作業時間の単位)課金を料金ページに載せなくなり、2026年10月時点ではFree/Pro $20/Max $200の利用枠型になりました。ただし枠は日次・週次で更新され、具体的な量は公開されていません。Proで枠を超えた分はAPI価格で課金されます。
Codexも同じで、Plus・Proの利用枠を超えるとクレジット課金になります。Copilot、Cursor(他社モデル)、Claude Enterpriseも含め、2026年の主要ツールはほぼすべて「定額の枠+超えた分の従量」という形です。$20のプランで始めても、エージェントを長く走らせれば請求は数倍になり得ます。予算の上限と使用量の確認を、運用の最初から組み込んでおくことが欠かせません。
国内SIerのコード生成AI活用方針(一次情報)
国内の大手SIerは、人月モデルからの転換を見据えて開発工程全体へのAI適用を進めています。読むときは「会社の方針・計画」「単一案件での実証値」「全社の実績」を分けて受け取ることが大切です。
富士通:AI-Driven Software Development Platform(2026年2月発表)
富士通は2026年2月17日、要件定義から設計・実装・結合テストまでを複数のAIエージェントが分担する「AI-Driven Software Development Platform」を発表しました。2026年1月から社内で実運用しており、独自LLM「Takane」を使い、各工程の成果物を別のAIが確認する仕組み(Multi-layer Quality Control)を備えています(出典: 富士通 公式、ITmedia AI+)。
話題になった「生産性100倍」は、2024年度の法改正対応(約300件の変更)のうち1件で、3人月かかる改修が4時間で終わったという実証例です。富士通自身も、倍率は案件によって変わると説明しています。医療・行政分野のパッケージ67種への適用を進め、2026年度にも従量課金型で外部提供する計画です。Anthropicとの提携については富士通とAnthropicの提携で解説しています。
NTTデータ:「AIネイティブ開発」で2026年度中にほぼ全工程をAIへ
NTTデータは、2026年度中(2027年3月まで)にシステム開発のほぼ全工程を生成AIが担う基盤を展開する方針と報じられています(出典: 日本経済新聞)。ある案件の製造工程で7割を合理化し、生産性が約3倍になったという実証値もありますが、これも1案件の数字です。全社でどこまで実現するかは、今後の発表を見て判断する段階です。
コード生成ツールの選び分けはAIコーディングツール おすすめ 比較、オープンソースのCLIエージェントという選択肢はOpenClawとはもあわせてご覧ください。
② QA・テスト自動化AI:手動テストから「AI監修」への業務再設計
出典: Autify 公式サイト
QA・テスト自動化AIは、E2Eテストの作成・UI変更時の自動修復・並列実行に加え、2026年にはテストそのものをAIエージェントが代行するところまで広がりました。QA人材の採用難を背景に、QA組織の役割は「人手で回す」から「AIの結果を監修する」へ移りつつあります。
MagicPod:AIテストセンターとMCPサーバーを公開(2026年10月)
国産のMagicPodは、2026年10月8日に「AIテストセンター」(AIエージェントがテストを代行するサービス)と「実機テストセンター」(MagicPodが管理する実機で自動テストを実行)の提供を始めました。10月15日にはMCPサーバーを公開し、国産のテスト自動化ツールとして初めてClaudeのコネクタ一覧に載ったと発表しています(出典: MagicPod プレスリリース)。日本語の指示からテストを作る「MagicPod Autopilot」も備えています。
Autify:UI変更を検知して自己修復、シナリオも自然言語から生成
国産のAutifyは、ノーコードでWeb・モバイルのUIテストを自動化するサービスです。UIが変わったときにテストを自動で直す機能(self-healing)や、自然言語からのテスト作成に対応し、テストのメンテナンス工数を減らすことが主な狙いです。エージェント型の製品「Autify Nexus」も展開しています。AI機能の契約形態は、導入前に公式で確認してください。
mabl:生成AIによる自動修復と「エージェント型テスト」
米mablはクラウド型のテスト自動化サービスで、生成AIを使ったテスト作成、自動修復、失敗原因の分析を備えています。CI/CDに組み込んで常時回す使い方を前提にしており、単発のスクリプト自動化より一歩進んだ「エージェント型テスト」を打ち出しています。
SHIFTなどのテスト代行とPlaywright MCPという選択肢
国内では、ツールのMagicPod・Autifyに加え、QA大手のSHIFTのようにテスト設計・代行まで請け負う会社も比較対象になります。自動化を内製する余力がない組織では、ツールと外部のテスト代行を組み合わせる形が増えています。最近はPlaywrightのMCPサーバーを使い、汎用のAIエージェントにブラウザテストを書かせる方法も選択肢に入ってきました。
QA組織の業務再設計ポイント
QA自動化で効果を出すには、ツールを入れるより「業務をどう組み直すか」が重要です。導入事例でよく見られる組み直し方は次の3つです。
- 手動テストの担当者は、テストケースの設計とAIの結果確認へ移る
- E2Eテストのメンテナンス工数を減らし、探索的テストや受入テストに回す
- 回帰テストは夜間に並列実行し、「翌朝に結果を見る」運用にする
ベンダーが公表する「◯◯%短縮」などの数値は、各社が自社の環境で測ったものです。自社で同じ効果が出るとは限らないため、まず試験導入で自社のデータを取ることをおすすめします。
③ セキュリティ診断・DevSecOps AI:SAST/DASTからAIペネトレーションテストまで
出典: Snyk 公式サイト
セキュリティ診断は、2026年に最も動きが大きかった領域です。AnthropicとOpenAIがそれぞれコードの脆弱性診断サービスを出し、国内でもAIを使う脆弱性診断が一般的になってきました。この領域をコード生成AIとセットで考える必要があるのは、次のデータがあるためです。
Veracodeの「2026 GenAI Code Security Report」(2026年7月28日)では、AIにコードを書かせたタスクの約44%で危険な脆弱性が入りました。 構文としてはほぼ100%正しいのに、セキュリティ面の合格率はモデル平均で56%と、前回(55%)からほとんど改善していません。種類別では、SQLインジェクションの合格率が83%なのに対し、XSSは15%、ログインジェクションは12%にとどまります(出典: Veracode 公式ブログ)。AIで書くコードが増えるほど、診断の重要性も上がります。
コードを継続スキャンするAI:Claude SecurityとCodex Security
Claude Security(Anthropic)は、2026年2月に「Claude Code Security」として研究プレビューで始まり、2026年5月ごろからEnterpriseプラン向けの公開ベータになりました。公式ヘルプによると、GitHubのリポジトリを最大8件つなぐと、まず脅威モデルを作って全体をスキャンし、その後は新しいコミットを継続的にスキャンします。見つけた問題は多段階で検証して誤検知を減らし、「Fix」からClaude Codeのセッションを開いて修正できます(出典: Claude ヘルプセンター)。
ただし、現時点では次の制約があります。
- Enterpriseプランのみ。プレミアム席と使用量クレジットの有効化が必要
- ゼロデータ保持(ZDR)には対応していない
- 同じコードでも、実行するたびに結果が変わることがある
- 診断できるのは、自社に権利があるコードだけ
Codex Security(OpenAI)は、2026年3月にChatGPT Enterprise・Business・Edu向けの研究プレビューとして公開されました。現在の提供状況(ベータか正式提供か)は、契約前に公式で確認してください。詳しくはClaude SecurityとはとCodex Securityとはで解説しています。
コードスキャン(SAST)と自動修正:Snyk DeepCode AIとGitHub Advanced Security
Snykは、DeepCode AIエンジンによるコードの脆弱性スキャン(SAST)と修正提案、依存パッケージの脆弱性管理(SCA)を提供しています。IDEやCI/CDに組み込み、開発中に問題を見つけて直す使い方が中心です。
GitHub Advanced Security(GHAS)は、CodeQLによるコードスキャン、シークレット検出、脆弱性の修正案を出す「Copilot Autofix」を備えています。GitHub上で「発見→修正案→PR」までを完結させたい組織に向いています。
国産のAI脆弱性診断:Takumi byGMO・AeyeScan・NeSC
GMO Flatt Securityは2026年10月13日、ホワイトペーパー「AIによるセキュリティ診断・ペネトレーションテストの現在地 v2026.10」を公開しました(出典: GMOインターネットグループ)。国内の最新データとして、次の点は導入判断に役立ちます。
- AI診断「Takumi byGMO」は、2026年7月1日〜9月30日に593件の診断を行い、9月末時点で8,635件の脆弱性を記録
- そのうち71.8%がビジネスロジックや認証・認可の不備で、従来の自動スキャナーが苦手とする種類だった
- 公開済みの修正から脆弱性を特定する検証では、オープンウェイトモデルが最先端モデルに迫り、1件では約33分の1のコストで同じ結果を出した。攻撃する側も手元の環境で実用的な精度を出せることを意味する
- モデルを入れるだけでは公表値は再現しにくく、テスト環境や実行の仕組みづくりが前提になる
- 単発の診断から、変更のたびに開発パイプラインで回すテストへ移るべきだと提言している
このほか、Webアプリの診断シナリオをAIが自動で作るAeyeScan、AIエージェントが攻撃者の視点で認証の内側まで確かめるNTPのNeSC(2026年10月13日発表)など、国内のサービスも増えています。IPAの「情報セキュリティサービス基準適合サービスリスト」にも、AIを使う脆弱性診断サービスが複数載るようになりました。
AIペネトレーションテスト(2026年に急浮上):XBOW
人の代わりにAIが攻撃を試す自律型AIペネトレーションテストも、2026年に資金が集まった分野です。代表的なXBOWは、2026年3月にシリーズCで1億2,000万ドル(評価額10億ドル超)を調達し、5月にも3,500万ドルを追加で調達しました(出典: XBOW 公式ニュース)。
XBOWの「HackerOneのリーダーボードで首位」「深刻度の高い脆弱性を自力で発見」といった実績は、ベンダー自身の発信です。自社環境で使えるかどうか、検査してよい範囲はどこまでかは、法務・セキュリティ部門と必ず確認してください。
AI生成コードの脆弱性リスクと三層防御
AIが書いたコードは、そのまま本番に出せません。現時点での現実的な対策は、次の三層の組み合わせです。
- ① データの扱いが明確な法人プランを使う:Copilot Business/Enterprise、Cursor TeamsでのPrivacy Mode強制、ChatGPT Business/Enterprise、Claude Team/Enterpriseなど
- ② CI/CDで自動スキャンを回す:Snyk・GitHub Advanced Security・Claude Securityなどで、変更のたびに検知と修正案を出す
- ③ ペネトレーションテストで動いている状態を確かめる:AeyeScan・Takumi・XBOWなどを、本番ではなく検証環境から始める
AI生成コード特有のリスクはAIコーディングのセキュリティリスク、攻撃と防御の両面はサイバーセキュリティ業界のAI活用事例、生成AI全般のセキュリティは生成AI セキュリティ リスクで詳しく扱っています。
④ SRE・運用自動化:インシデント対応をエージェント化
出典: Datadog 公式サイト
SRE・運用の領域でも、アラートが鳴ってから「メトリクス・ログ・トレースを横断して調べる→原因の仮説を出す→復旧手順を提案する」までをAIが手伝う製品が実用段階に入りました。
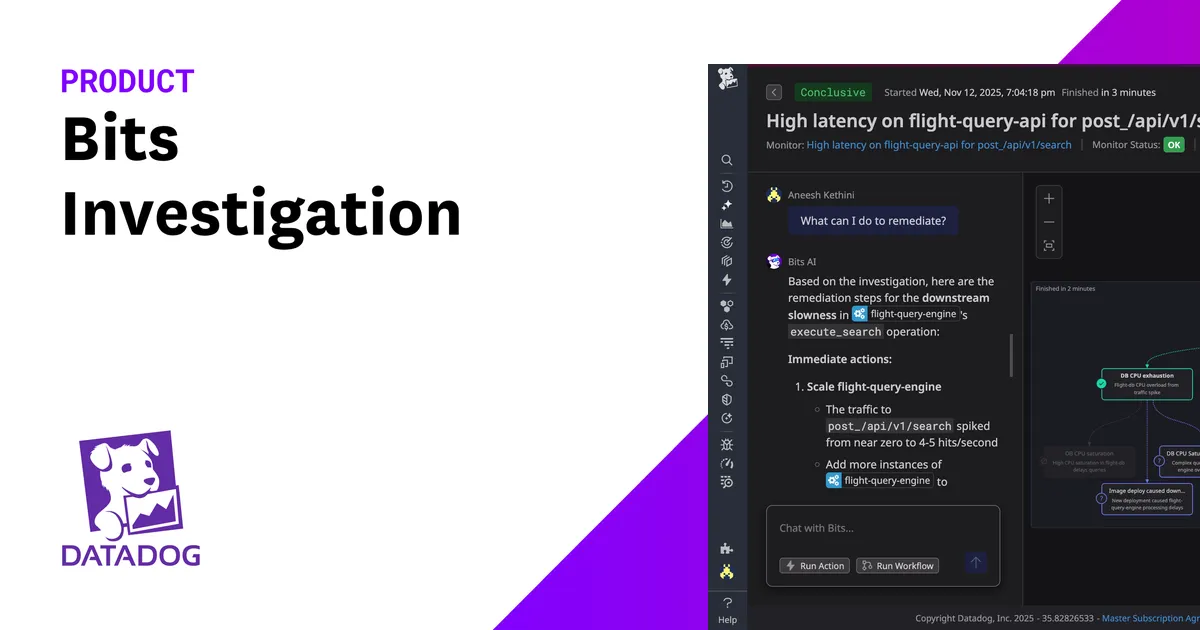
Datadog Bits AI SRE
Datadog Bits AI SREは、アラートを起点に関連データを自動で調べ、原因の候補を示します。夜間や休日の障害で「まず何を見るか」を決めるまでの時間を短くできるのが強みです。料金は、2026年6月ごろに調査件数ごとの課金から、Bits AIの各機能で共通に使えるクレジット制へ移ったと料金比較サイトなどで報じられています。正式な料金は公式の料金ページで確認してください。
PagerDuty SRE Agent
PagerDutyのSRE Agentは、ランブック(復旧手順書)や過去のインシデントをもとに、次に取るべき手順を提案します。オンコール担当の判断の負担を減らし、人によって差が出やすい一次対応をそろえるのに役立ちます。使える機能や料金はプランによって異なるため、導入前に公式で確認してください。
国内の通信・SI大手は、こうした製品をもとにAIOps基盤を作り、「障害検知→一次切り分け→ランブック実行→人に上げるかの判断」までをエージェント化する取り組みを進めています。隣接業界の運用自動化は通信・インフラのAI活用事例もあわせてご覧ください。
同じ業種で、どの業務から開発に手を付けるかを整理します
初回相談は無料・30分(オンライン)。要件が決まっていなくても大丈夫です。改修100万円〜・PoC300万円〜(税別)
⑤ ドキュメント・要件定義・設計支援:上流工程の標準化
要件定義・設計・議事録やレビューの要約といった上流の工程では、Claude・Gemini Enterprise・Microsoft 365 Copilotなどの汎用AIが中心です。長い文書を読んで構造化するのが得意で、「要件から設計書」「設計書からテストケース」「コードからドキュメント」といった変換を任せられます。ガートナージャパンの調査でも、要件定義でAIを使う人は2024年の14.4%から39.8%に増えました。
機密を含む設計文書を扱う場合は、SSO・監査ログ・データ保持の管理ができるEnterpriseプランを前提にしてください。
既存システムの改修・保守:開発全体の約6割をどうAIに載せるか
見落とされがちなのが、既存システムの改修・保守です。NTTのコンピュータ&データサイエンス研究所は2026年10月21日の説明会で、開発全体の約6割を占める改修・保守では、生成AIの導入が進んでいないと指摘しました。設計書とコードが食い違っていたり、テストが足りなかったりして、AIに正しい前提を渡せないからです(出典: Impress AI Watch)。
NTTが発表した既存システムの「AI-Ready化」技術は、次のような仕組みです。
- 要件定義書・設計書・コード・テストのつながり(トレーサビリティ)を自動で作る
- ドキュメントとコードの食い違いを自動で見つけて更新する
- 足りないテストを自動で作り、改修時は影響範囲のテストを自動で回す
サンプルアプリでの予備実験では、食い違いの検知率が従来のRAG(27%)から80%に上がりました。今後NTTグループの実システムで検証する段階で、製品として使えるものではありません。それでも、保守案件にAIを使うなら、まずドキュメントとテストを整えるところからという順番は、どの会社にも当てはまります。
立場別:自社にどう適用するかの導入判断ガイド
同じ「IT・ソフトウェア業」でも、AIの使い方は立場によって大きく変わります。最初に取り組む領域と、導入前に決めておくべきことは次の通りです。
立場 | 最初に取り組む領域 | 主な候補 | まず決めること |
|---|---|---|---|
大規模SIer | 全工程へのAI適用と契約の見直し | 自社基盤+Copilot/Claude/Codexの法人プラン | 生産性向上分を見積もり・契約にどう反映するか |
SaaSプロダクト企業 | 開発の効率化と、自社製品へのエージェント機能の組み込み | Claude Code/Codex/Cursor | 自社製品の課金を席から使用量へ移すか |
受託開発・中小ソフト会社 | コード生成とレビュー | Copilot Business/Claude Team/Cursor Teams | 従量分を含めた月額予算 |
QAチーム | 回帰テストの自動化 | MagicPod/Autify/mabl | 自動化率・メンテナンス工数・不具合の見逃し率のKPI |
情シス・社内SE・SRE | 障害の一次切り分け、社内ヘルプデスク | Datadog/PagerDuty/Microsoft 365 Copilot | エージェントに与える権限と監査ログ |
セキュリティ部門 | AI生成コードの継続スキャン | Claude Security/GHAS/Snyk/Takumi | 診断の頻度と、検査してよい範囲 |
大規模SIer(NTTデータ・富士通・日立・NEC等)
いちばんの課題は、人月モデルが崩れることへの備えです。富士通のAI-Driven Software Development Platform、NTTデータのAIネイティブ開発のように、全工程へのAI適用を自社の基盤として作る段階に入っています。その生産性向上を、顧客との契約(成果に応じた課金や工数連動の値引きなど)にどう反映するかを準備しておく必要があります。
SaaSプロダクト企業
いちばんの課題は、自社製品のエージェント化と席課金モデルの見直しです。大手のエージェント基盤とどう共存・競合するか、自社製品にどんなエージェント機能を入れるか、課金を席から使用量・成果へ移すかが問われます。スタートアップの立場での活用はスタートアップのAI活用事例も参考になります。
受託開発・中小ソフト会社
いちばんの課題は、実際のコストを試算し、単価を守ることです。現実的な選択肢は、GitHub Copilot Business($19/席)、Claude Team スタンダード席(月払い$25、年払い$20。Claude Code込み)、Cursor Teams($30〜/ユーザー)あたりです。たとえば10人なら、Copilot Businessで月$190、Claude Teamのスタンダード席を月払いで月$250が基本料で、ここに枠を超えた分の従量が加わります。稟議では従量分を見込んだ予算と、使用量を毎週確認する運用ルールをセットで出してください。
QAチーム
いちばんの課題は、「人手を集める」から「AIの結果を監修する」への組み直しです。MagicPod・Autify・mablで回帰テストを夜間に並列で回し、空いた工数を探索的テスト・受入テスト・要件レビューへ回します。テストの自動化率、メンテナンス工数、不具合の見逃し率をKPIにして効果を見える形にしましょう。
情シス・社内SE・SREチーム
いちばんの課題は、運用の負担と夜間のオンコール対応を減らすことです。Datadog Bits AI SREやPagerDutyで障害の一次切り分けを自動化し、社内ヘルプデスクはMicrosoft 365 CopilotやGemini Enterpriseを使ったAIチャットに置き換えます。加えて、社員が会社の選んでいないAIツールを勝手に使う「シャドーAI」への対策も必要です。ガートナージャパンの2026年6月の調査では、国内企業の73%がこれを有効に管理できていないと答えています(出典: ガートナージャパン)。
セキュリティ部門
いちばんの課題は、三層防御(法人プラン/継続スキャン/ペネトレーションテスト)を自動で回すことです。Claude Security・GitHub Advanced Security・Snykでコードを変更のたびにスキャンし、Takumi・AeyeScan・XBOWなどで動いている状態を検証環境から確かめます。攻撃側のAIも急速に強くなっており、OpenAIは2026年9月にGPT-6 Astraのサイバー能力を初めて「Critical」と評価しました(GPT-6 AstraのCritical評価)。年1回の診断では追いつかないという前提で計画を立ててください。
AIに任せる「落とし穴」:一次データで読む4つのリスク
導入を急ぐ組織がつまずきやすいのは、次の4点です。いずれも出典のあるデータで裏づけられており、社内稟議のチェック項目としても使えます。
落とし穴1:ハルシネーション(もっともらしい誤り)
AIは、存在しないAPIやライブラリ、間違った実装を自信ありげに出してくることがあります。DORA 2025でも、生産性が上がったと感じる人が多い一方で、約3割がAIの出力を「ほとんど/まったく信頼していない」と答えています。AIの出力を誰がレビューするのかを明確にし、本番に出す前の人による最終承認を手順と契約に入れておくのが最低限です。
落とし穴2:AI生成コードの約44%に脆弱性(Veracode 2026)
Veracode 2026では、AIにコードを書かせたタスクの約44%で危険な脆弱性が入りました。特にXSSやログインジェクションのように、入力の扱いを文脈で判断する必要がある種類が苦手です。GMO Flatt Securityの診断データでも、見つかった脆弱性の7割超がビジネスロジックや認証・認可の不備でした。法人プラン・継続スキャン・ペネトレーションテストの三層防御に加えて、次の3つを運用に入れてください。
- 依存パッケージの一覧(SBOM)を管理する(Snyk・GitHub Dependabotなど)
- シークレット(APIキーやパスワード)の混入を自動で検出する(GHASなど)
- AIの修正提案は、人のレビューを通してから反映する
落とし穴3:従量課金の予測しにくさ($20開始→数百ドル請求)
Copilot(AIクレジット)、Cursor(他社モデルのAPI定価課金)、Codex(枠を超えた分のクレジット)、Devin(枠を超えた分のAPI価格)は、いずれも月$20前後で始めても、エージェントを長く走らせると請求が大きく膨らむことがあります。対策は次の3つです。
- 組織として予算の上限(ハードキャップ)を設定する
- 使用量のダッシュボードを毎週確認する(Copilotは75%・90%・100%で通知が届く)
- エージェントに任せる作業の範囲と、止める条件を文書にしておく
導入前に「月いくらまで」を必ず決めておきましょう。
落とし穴4:基盤の弱いチームでは問題が増幅する(DORA)
DORA 2025の中心にあるのは「AIは増幅器であり、導入はツールではなく仕組みの問題」という考え方です。開発基盤・技術的な慣行・組織文化が弱い組織では、AIを入れるとレビュー不足・テスト不足・技術的負債といった既存の問題がかえって大きくなります。CI/CD・コードレビュー・自動テストが整っていないまま全社に広げるのは逆効果になり得るため、基盤の標準化とセットで進めてください。
規制・コンプライアンス・契約上の注意点
IT・ソフトウェア業のAI活用では、技術的なリスクとは別に、契約・規制面の確認が欠かせません。
学習データ・知財・情報漏洩
業務でコードを入力する前に、次の点を各社の公式資料で確認してください。
- GitHub Copilot:Business・Enterpriseは組織単位でポリシーを管理できる。コードやプロンプトの学習・保持の扱いはGitHub公式ドキュメントで確認する
- Cursor:Privacy Modeを有効にすると、コードはCursorやモデル提供元の学習に使われない。Teams以上ではチーム全体に強制できる
- OpenAI(Codex):ChatGPT Business・Enterpriseのデータは既定で学習に使われない(OpenAI公式)
- Claude Security:ゼロデータ保持(ZDR)に対応していないため、ZDR契約が前提の組織は扱いを確認する
原則は、無料・個人プランに機密コードを入れないことです。業務利用では、最低限Business・Teams以上の法人プランを選べる体制を整えましょう。国内企業の73%がシャドーAIを有効に管理できていないという調査(ガートナージャパン、2026年6月)もあり、社員が個人契約のAIツールを使うケースまで含めて社内ルールを作る必要があります。
契約モデルの変化(席→従量・成果)
ツールの調達ルールも見直しが必要です。
- GitHub Copilot:2026年6月から全プランがAIクレジットの使用量課金
- Cursor:2026年10月から新体系。Premiumでは他社モデルがAPI定価の別課金
- Claude Enterprise:座席料と使用量の従量の組み合わせ
- 富士通のAI開発基盤:外部提供は従量課金型を計画
人月単価や席数を前提にしていた調達の流れを、使用量・成果ベースに作り直す必要があります。発注する側に立つ場合も、AIで工数が減った分を見積もりにどう反映するかを、ベンダーと事前にすり合わせておきましょう。
業界特有の文脈理解の限界
生成AIは、金融・医療・物流・製造などの業界の商習慣や法規制を、自分で正しく把握することはできません。要件定義書を読ませる前に、業界の用語集・社内規程・過去の障害履歴をRAGなどで渡しておくのが現実的です。
自社の業界向けにAIを使った開発を外部に頼む場合は、業界に詳しい会社を選ぶべきか、業種の違いが要件やデータの扱いにどう影響するかを先に整理しておくと、発注先を比べやすくなります。判断の材料は業界に詳しいAI開発会社に委託すべきかにまとめています。
ほかの業界のAI活用は、通信・インフラのAI活用事例、半導体業界のAI活用事例もあわせてご覧ください。
こんな企業におすすめ/こんな企業はおすすめしない
おすすめできる企業
- 開発者が10人以上いて、コードレビューの文化と自動テストの環境がある企業:AIが書いたコードを品質チェックに通せるため、投資の効果が出やすい
- SaaSや受託開発で、週1回以上リリースしている企業:QA自動化やSRE自動化の費用対効果が大きい
- データの扱いのルールを社内で統一できる企業:法人プランの管理機能を正しく使える
- CTOやVPoEがAIの使用量を測る運用まで取り組める企業:従量課金の膨らみを予算の上限で抑えられる
おすすめしない/導入を急がない方がよい企業
- コードレビュー・自動テスト・CI/CDが整っていない企業:DORAの言う「増幅」で問題が大きくなる。基盤づくりが先
- 防衛・金融の基幹系・医療機器など、規制や契約の縛りが強い案件が大半の企業:段階的に導入し、人のレビューを必須にするのが現実的
- 「AIで開発工数がすぐ半分になる」と経営層が期待している企業:富士通の「100倍」も1案件の数字。まず期待値をそろえるところから
- 情報漏洩対策や設定管理に人を割けない企業:個人プランでの業務利用は大きなリスク。法人プランを選べる体制が先に必要
まとめ:IT・ソフトウェア業のAI活用は「三層防御」と「立場別の最適化」
IT・ソフトウェア業のAI活用は、2026年10月時点では「コード生成・QA自動化・セキュリティ診断」の3つが中心で、SRE運用と上流工程・保守改修がそれを支える形で整理できます。国内でもコード生成AIの利用はおよそ半数に達し、富士通やNTTデータは開発工程全体をAIに載せる基盤づくりに進みました。論点は「AIを使うか」ではなく、「どこまで任せ、誰がどう確かめるか」です。
一方で、AI生成コードの約44%に脆弱性が入るというVeracodeのデータ、DORAの「AIは増幅器」という指摘、各社の従量課金化が示す通り、AIは入れるだけで成果が出る道具ではありません。基盤を整え、品質は人のレビューと自動テスト・継続スキャンで守り、予算と契約は使用量を前提に作り直す。この3つが、どの立場でもAIの効果を引き出すための前提条件になります。
まずは自社の立場に合う1つの領域から、法人プランで予算の上限を決めた3か月の試験導入を始め、感覚ではなく数字で効果を確かめるのが、現時点で最も確実な進め方です。
FAQ:IT・ソフトウェア業のAI活用に関するよくある質問
Q1. AIに開発を任せると、開発者の仕事はなくなりますか?
現時点ではなくなりません。AIはもっともらしいが少し違うコードを大量に出すため、設計・レビュー・統合・運用の判断といった仕事はむしろ重くなります。富士通やNTTデータの基盤も、AIの成果物を別のAIや人が確かめる前提で作られています。定型的な実装・回帰テスト・障害の一次切り分けからAIに移り、人は「何を作るか」と「正しいかの確認」に寄っていく流れです。
Q2. GitHub CopilotとClaude CodeとCursor、何が違いますか?
使う場所と課金の仕組みが違います。GitHub Copilotは既存のIDEとGitHubに組み込んで使う補完・チャット・エージェントで、AIクレジットの使用量課金です。Claude CodeはターミナルやIDEで動くエージェントで、Claudeの個人・Teamプランの定額枠で使えます。CursorはエディタそのものがAI前提のIDEで、2026年10月からGrok中心の新プランになりました。選び分けはAIコーディングツール おすすめ 比較をご覧ください。
Q3. AI生成コードのセキュリティはどう確保すべきですか?
「AIが書いたコードには一定の割合で脆弱性が入る」という前提で、三層防御を組むのが現実的です。①データの扱いが明確な法人プランを使う、②CI/CDでSnyk・GitHub Advanced Security・Claude Securityなどを使い、変更のたびにスキャンする、③ペネトレーションテストで動いている状態を確かめる、の3つです。GMO Flatt Securityのデータでは、見つかる脆弱性の7割超がロジックや認可の不備だったため、従来型のスキャナーだけに頼らないことも大切です。
Q4. 2026年6月のGitHub Copilot課金移行はどう影響しますか?
全プランがAIクレジット(1クレジット=$0.01)の使用量課金になりました。コード補完は引き続き無制限ですが、チャットやエージェントはトークン量に応じてクレジットを消費します。Businessは1人あたり月1,900、Enterpriseは月3,900クレジットが含まれ、超えた分は従量です。移行直後の一時的な追加クレジットはすでに終わっているため、エージェントを多く使うチームは使用量の確認と予算の上限設定が欠かせません。
Q5. QA自動化AIはどこから始めるべきですか?
回帰テスト(既存機能が壊れていないかの確認)から始めるのが定番です。MagicPod・Autify・mablで夜間に並列実行し、空いた工数を探索的テストや受入テストに回します。2026年はMagicPodの「AIテストセンター」のように、テスト作業そのものを代行するサービスも出てきたため、社内に自動化の担当者がいない場合はこうしたサービスも比較対象になります。
Q6. Devinのような自律型エージェントの料金はなぜ読みにくいのですか?
利用枠の量が公開されておらず、枠を超えた分が従量になるからです。Devinは2026年10月時点でPro $20・Max $200の利用枠型ですが、枠は日次・週次で更新され、具体的な量は示されていません。自律型のエージェントは1つのタスクで長く動くことがあり、超過分が想定より膨らみがちです。導入時は月の上限額を決め、任せる作業の範囲と止める条件を明文化してください。詳しくはDevinとはにあります。
Q7. 中小ソフト会社でも導入する価値はありますか?
あります。GitHub Copilot Business($19/席)やClaude Teamのスタンダード席(年払い$20、月払い$25)など、1人あたり月$20〜30前後から始められます。ただしコードレビューや自動テストが整っていないと効果が出にくいため、CI/CDの整備と法人プランの契約をセットで進めてください。予算は従量分を含めて見積もるのが前提です。
Q8. Cursorを使っていますが、OpenAIモデルの提供終了で何をすべきですか?
まず、チームでGPT系のモデルをどの機能で使っているかを洗い出してください。報道では終了日は2026年11月12日の予定で、自前のAPIキーを登録してもTab補完やクラウドエージェントなど一部の機能には適用されないとされています。Claudeなど他社モデルに切り替える場合は、新プランでAPI定価の別課金になる点も予算に入れておく必要があります。経緯はCursorでのOpenAIモデル提供終了で解説しています。
同じ業種で、どの業務から開発に手を付けるかを整理します
この記事の著者

AI革命
編集部
AI革命株式会社の編集部です。最新のAI技術動向から実践的な導入事例まで、企業のデジタル変革に役立つ情報をお届けしています。豊富な経験と専門知識を活かし、読者の皆様にとって価値のあるコンテンツを制作しています。
最新記事
ERNIE 5.5 Flash Baseとは?百度の280Bベースモデルの性能・ライセンス・必要GPU・使い方を解説【2026年11月】
2026/11/05
Character AI 訴訟まとめ 2026|ペンシルベニア州・医師詐称からAI規制の波紋と日本への影響を解説
2026/05/18
Coinbase 14%人員削減(2026年5月5日)|Brian ArmstrongのAIネイティブ組織・5階層化・1人チーム化を整理
2026/05/11
Meta × Assured Robot Intelligence 買収とは?「ロボットのAndroid」戦略とMeta Superintelligence Labs統合を徹底解説
2026/05/02
Apple Intelligenceとは?対応機種・機能一覧・プライバシーの仕組み・設定方法をわかりやすく解説
2026/04/12
GLM-5.1とは?MITライセンス・SWE-Bench Pro 58.4の中国AIモデルと今選ぶべきかを解説
2026/04/17