AIエージェントでハッカーが100社超に侵入|OSS「Cairn」悪用の全体像と日本のECサイトが確認すべきこと
この記事のポイント
中国語を話す攻撃者がオープンソースのAIエージェント基盤「Cairn」を使い、作業のほとんどをAIに任せて100社超のサイトに侵入したとReutersが報じました。NorForgeの報告で分かった事実、9月の「100社」報道との違い、日本のECサイト運営者が今すぐ確認すべき項目をまとめます。
中国語を話す攻撃者が、オープンソースのAIエージェント基盤「Cairn」に作業のほとんどを任せ、100社を超える企業のサイトに侵入していたとReutersが2026年10月19日に報じました。標的は米国・カナダ・日本・オーストラリアのECサイトで、国内のEC運営者にとっても他人事ではありません。
この記事でわかること
- NorForgeの報告とReuters報道で分かった事実(社数・費用・成功率・被害企業)
- 「Cairn」とはどんなツールか、AIはどこまで自動で動いていたのか
- 9月に報じられた「AIで100社超を攻撃」の件との違い
- 日本のECサイト運営者が確認すべき項目と、AIエージェントを自社で動かす企業が学べること
こんな人向けの記事です
- ECサイトやキャンペーンサイトを運営・管理している担当者
- Adobe Commerce / Magento を使っている、または外部ベンダーにサイト運営を任せている企業
- 社内でAIエージェントの導入を進めている情報システム部門・開発チーム
なお、この記事は守る側の読者に向けて書いています。攻撃の手順、攻撃側の道具の一覧、攻撃者のIPアドレスなどは載せません。
何が起きたのか:AIエージェントが100社超のサイトに侵入
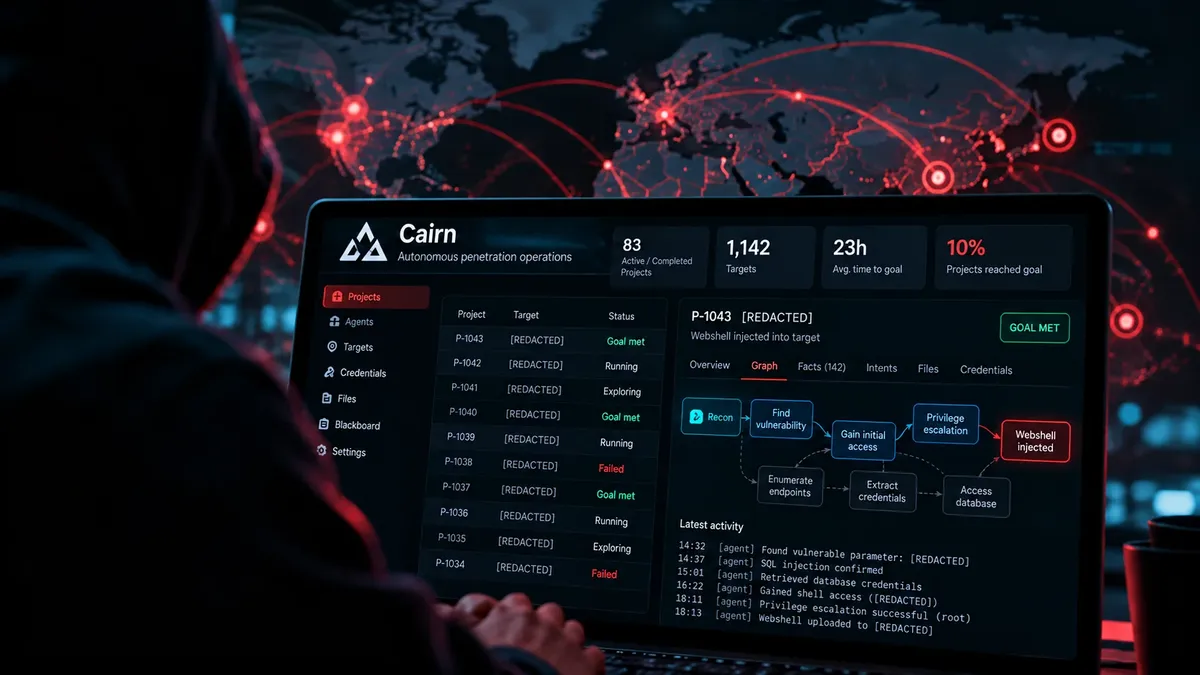
出典: NorForge 公式
攻撃者は侵入作業の大半をAIエージェントに任せ、約1カ月で100社超への侵入に成功していたと報じられています。発覚のきっかけは、攻撃者自身がAIエージェントの管理画面を認証なしでインターネットに出していたことでした。
発表元と時系列
ノルウェーのセキュリティ企業 NorForge の主任脅威研究者 Snorre Fagerland 氏が、2026年10月19日に報告「Inside Cairn: Open Windows into massive AI-Driven Cyber Operations」を公開しました。同じ日に Reuters(Raphael Satter 記者)が独占記事を出しています。
日付 | 出来事 |
|---|---|
2026-09-04 | Adobe Commerce / Magento の脆弱性 CVE-2026-75650 の悪用が始まる |
2026-09-07 | Adobeが緊急パッチ(APSB26-146)を公開 |
2026-09-25 | 今回の中国語の攻撃グループ(AIA0001)の攻撃が始まる(Reuters報道をTNWが引用) |
2026-10-02ごろ | Fagerland氏が、公開されたままのCairn管理画面を見つけ始める |
2026-10-19 | NorForge報告とReuters独占記事が公開 |
Fagerland氏はインターネットのスキャンサービスを使い、悪用されている可能性が高い管理画面を20以上見つけました。その画面に攻撃者の作業記録が残っていたため、AIエージェントに何をさせていたかが外から見える状態になっていました。
報じられた数字
項目 | 内容 | 出典 |
|---|---|---|
侵入した社数 | 100社超 | Reuters(TNWなどの引用で確認) |
侵入を試みたサイト | 1,200サイト超 | Reuters |
標的の地域 | 米国・カナダ・日本・オーストラリアのECサイト | Reuters |
侵入にかかった時間 | 成功した案件で平均23時間弱 | NorForge・Reuters |
成功率 | 約10% | NorForgeの推計 |
トークン代 | 総額約5,000ドル、侵入1件あたり約50ドル | Fagerland氏の推計(Reuters) |
1タスクあたりの費用 | 平均約5ドル(失敗・途中終了を含む) | NorForge |
漏れていた認証情報 | 管理画面から数百件。うち11%が有効 | NorForge・TNW |
費用の数字は、Fagerland氏本人が「かなりの誤差がありうる」と断っている推計です。それでも、1件の侵入に数十ドルしかかからないという水準は、これまでの攻撃のコスト感を大きく変えるものです。
Fagerland氏はReutersに「It's not script kiddie stuff(素人の遊びではない)」と語り、「ハッキング用のエージェントにはまだ人の監督がかなり必要だと思っていた」とも話しています。
被害企業とコメント
Reutersは攻撃者の記録から、被害企業として次の3社を特定しました(NorForge自身は社名を出していません)。
企業 | 業種 | Reuters経由のコメント |
|---|---|---|
Deere | 農機 | 必要な修正措置を取った。機密情報にアクセスされた形跡はない |
SharkNinja | 家電 | 製品サポート情報だけを載せた独立サイトが対象。脅威は封じ込めた |
Cummins | エンジン | 外部ベンダーが運営するサイトへの攻撃の可能性を調査中 |
3社とも、狙われたのは本体の基幹システムではなく、サポート用の別サイトや外部ベンダーが運営するサイトでした。データが実際に盗まれたのか、盗まれたならどれだけかは、Reutersも確認できていません。日本の被害企業の名前も公表されていません。
Cairnとは:侵入テスト向けに作られたOSSのAIエージェント基盤
Cairn(GitHub: oritera/Cairn)は、複数のAIエージェントを協調させて動かすオープンソースの基盤です。開発者は自らを「汎用のAI状態空間探索エンジン」と説明し、最初に自律ペネトレーションテスト(侵入テスト)で検証したとしています。
なお「Cairn」という名前のプロジェクトはほかにも多く、エージェント用のメモリーツールや、Cisco Talosのマルウェア解析ツールとは別のプロジェクトです。
公式リポジトリから分かること
項目 | 内容(2026-10-20時点) |
|---|---|
開発者 | GitHubアカウント oritera(X: le1xia0)。所属・国籍は不明 |
想定用途 | 侵入テスト、CTF、脆弱性調査 |
仕組みの概要 | 複数のエージェントが共有の「掲示板」に分かったことを書き込み、読み合って次の行動を決める。人がヒントを足せる |
動かせるAI | Claude Code / Codex / Pi をワーカーとして使える。中のモデルはAPIキーの設定で差し替え可能 |
ライセンス | AGPLv3(個人・教育用途)。商用は別ライセンス |
規模 | スター約3.7k、フォーク約630。正式リリースは無し |
免責 | 「明示的な許可がある環境でのみ使うこと」と明記 |
本体は無料で、かかるのはAIモデルのAPI料金だけです。開発者はX上で「ハッキング攻撃のために作ったものではない。有害な攻撃に使われるのは本意ではない」と表明したと報じられています(Reuters・TNW経由。投稿の原文は未確認)。
「Claude Codeが使われた」は推測の段階
報道の一部では「Claude Codeで攻撃」と受け取れる書き方がありますが、現時点では推測です。NorForgeによると、中国語グループの作業記録に「claudecode_deepseek-v4.1-flash」という名前のワーカーが出てきます。NorForgeはこれを「Claude CodeをDeepSeek V4.1 Flashのモデルで動かしていた可能性」とみていますが、確定ではありません。AnthropicやDeepSeekのコメントも確認できていません。
Claude Codeのようなコーディングエージェントは、中で動かすモデルを差し替えられる構成が一般的です。そのため「ワーカー名にツール名が入っている=そのツールの提供元のAIが攻撃した」とは言えない点に注意が必要です。
完全自律ではなく「人がタスクを入れ、AIが作業する」形
今回の攻撃も、AIが勝手に動いたわけではありません。人間の運用者がタスクを投入し、必要に応じてヒントを足していました。成功率は約10%で、9割は失敗か途中で止まっています。
ただし、失敗した試みも次の攻撃の情報集めになっています。人が1件ずつ手で攻めていた時代と比べると、少人数でも大量のサイトを並行して試せることが、この事件のいちばん大きな変化です。AIエージェントそのものの仕組みは「AIエージェントとは」で解説しています。
3つの攻撃グループの違い
NorForgeは、公開されていた管理画面を3つのグループ(クラスター)に分けています。100社超への侵入が報じられたのは、中国語のAIA0001です。
名称 | 使っていた言語 | 管理画面の数 | 分類の確度 | 主な狙い |
|---|---|---|---|---|
AIA0001 | 中国語 | 14 | 高 | ECサイトや決済の仕組みに入り込み続け、あとで金に換える |
AIA0002 | 英語 | 10 | 高 | クレジットカードや暗号資産の窃取 |
AIA0003 | 英語 | 1 | 低 | 探索的な活動(59プロジェクト) |
AIA0001の攻撃プロジェクトは1,100件を超えていました。侵入後には、ファイルを上げられる小さな裏口(ウェブシェル)が置かれ、NorForgeはある大手部品ベンダーのサイトで実際に動いていることを確かめています。
正規のセキュリティ診断会社やデモ環境の管理画面も同じように公開されていたことも見逃せません。顧客の診断データが外から見えていた例もあり、NorForgeは「非常に問題」としています(社名は非公表)。
9月の「AIで100社超を攻撃」報道とは別の事件
「AIエージェント」「100社」という言葉は、9月と10月の2つの別々の事件で使われています。数字の意味も違うため、両者を並べてみます。
比較項目 | 10月の件(今回) | 9月の件 |
|---|---|---|
発表 | 2026-10-19 NorForge報告・Reuters独占記事 | 2026-09-22 Gambit Securityの中間報告 |
「100社」の意味 | 侵入した社数(100社超) | 攻撃した組織の数(100超。Forbes JAPANなど) |
確認された侵害 | 100社超(Reuters)。試行は1,200サイト超 | 少なくとも27社。2社から60万件超のカード情報、スキマー設置は19サイト(報道により数字が揺れる) |
使われたOSS | Cairn | Strix・Cairn・Hermesの3つの組み合わせ |
推計費用 | 侵入1件あたり約50ドル | 1標的あたり平均約25ドル。総額は12,000〜18,000ドル(Forbesは約8,000ドル) |
AIモデル | DeepSeek系を使っていた可能性(ワーカー名からの推測) | Hermes側でClaude Opus 4.6が使われたと報道(Anthropicの公式声明は未確認) |
主な標的 | 米・加・日・豪のECサイト | ECサイトなど |
9月の件の詳細は BleepingComputer と Forbes JAPAN が報じています。9月の件で使われたHermesがどんなエージェントかは「Hermes Agentとは」で解説しています。2つの事件に共通するのは、人が短い指示を出し、AIエージェントが調査から侵入までの大半をこなすという形です。
AIエージェントを使った攻撃はこのほかにも報告が続いています。
また、AIによる攻撃の広がりを受けて企業が連名で声明を出した動きは「AIサイバー攻撃への共同声明」で扱っています。こちらの「100社」は声明に参加した企業の数で、今回の侵入とは関係ありません。
日本のECサイトへの影響:悪用された脆弱性はAdobe Commerce / Magento
出典: IPA 公式サイト
日本のECサイトは標的に入っていました。どの国内サイトが被害を受けたかは公表されていませんが、NorForgeの報告には「日本の小売業者」の事例が1件、社名を伏せて載っています。
CVE-2026-75650(StyleSmuggler)
NorForgeの報告では、攻撃側の環境に Adobe Commerce / Magento の脆弱性 CVE-2026-75650(通称StyleSmuggler)に関わる道具がありました。この脆弱性の公式情報は次のとおりです。
項目 | 内容 |
|---|---|
公式情報 | Adobe セキュリティ公開情報 APSB26-146(2026-09-07公開) |
深刻度 | CVSS 10.0。認証なし・利用者の操作なしで任意のコードを実行される |
対象 | Adobe Commerce 2.4.4〜2.4.9、Adobe Commerce B2B 1.3.3〜1.5.3、Magento Open Source 2.4.6〜2.4.9(いずれも「2026-aug and earlier」版) |
悪用状況 | 9月4日から実際の悪用を確認。米CISAが9月8日にKEV(悪用が確認された脆弱性の一覧)に追加。豪ASD ACSCも注意喚起 |
対象バージョンの正確な範囲は、必ずAdobeの公開情報で確かめてください。2026年10月20日時点で、JPCERT/CCやIPAによるこの脆弱性の個別の注意喚起は確認できていません。
注意したいのは、パッチを当てただけでは、すでに侵入されたサイトはきれいにならないことです。セキュリティ企業のNetSPIは「9月4日以降に未修正のまま公開していたサイトは、侵害済みの可能性があるとみなす」べきだとしています。
Magento以外のサイトも無関係ではない
報告に出てきた弱点には、「古いフレームワークの残骸」「エラー表示からの情報漏れ」など、ECサイトでよく見られる一般的なものも含まれていました。IPAの「ECサイト構築・運用セキュリティガイドライン」によると、被害を受けたECサイト運営者の75%が、CMSなどの脆弱性を放置していたか更新を怠っていました。
AIエージェントは休まず大量のサイトを試すため、「うちは小さいから狙われない」は通用しにくくなっています。国内でAIを使った攻撃と情報漏えいがどう広がっているかは「AIを悪用したサイバー攻撃と国内の情報漏えい」で整理しています。
このツールを自社のシステムや業務にどう組み込むか、ご提案します
初回相談は無料・30分(オンライン)。要件が決まっていなくても大丈夫です。改修100万円〜・PoC300万円〜(税別)
ECサイト運営者が確認すべきこと
まず自社と委託先が運営するすべてのサイトを洗い出し、Magentoのパッチと侵害の有無を確かめるのが最優先です。報告と公的情報をもとに、確認項目を優先度順に並べました。
優先度 | 確認項目 | ポイント |
|---|---|---|
最優先 | Adobe Commerce / Magentoを使っているか | 使っていればAPSB26-146のパッチ適用を最優先。適用済みでも9月以降の侵害の有無を調べ、暗号鍵と認証情報を入れ替える |
最優先 | 委託先・関連会社が運営するサイト | キャンペーン用・サポート用の別サイトも対象に含める。今回の被害3社はいずれも本体以外のサイトが入口だった |
高 | CMS・プラグイン・フレームワークの更新状況 | 使っていない古い部品が残っていないかも確認 |
高 | サーバー上の見覚えのないファイル | とくにアップロード用の小さなスクリプト。改ざん検知の仕組みを入れる |
中 | エラー画面の表示内容 | 内部の情報(パスや設定)がそのまま表示されていないか |
中 | WAF・管理画面の二要素認証・管理者IDの棚卸し | 都道府県警察のウェブスキミング注意喚起でも案内されている基本対策 |
中 | ログの監視体制 | 短時間に大量の試行が来ていないかを見張れる体制を作る |
自社で判断しきれない場合は、サイトを構築・保守しているベンダーに「APSB26-146の適用状況」と「9月以降の侵害調査の結果」を確認するのが近道です。
こんな運営者はすぐ動いたほうがいい
- Adobe Commerce / Magento を9月4日以降も未修正のまま公開していた
- キャンペーンサイトやサポートサイトを外部に任せていて、更新状況を把握していない
- CMSやプラグインの更新を年に数回しかしていない
- 管理画面にIP制限も二要素認証も付けていない
当面は様子見でもよいケース
- Shopifyなどのホスト型サービスだけを使い、独自のサーバーやプラグインを持っていない(ただし管理者アカウントの二要素認証は確認しておく)
- 9月7日のパッチ公開後すぐに適用し、侵害調査も済ませている
「様子見でよい」というのは、今回の件で緊急に追加でやることが少ないという意味です。日常の更新や監視が不要になるわけではありません。
AIエージェントを自社で使う企業が学べること
今回の事件は、攻撃者がAIエージェントの管理画面をネットに出したままにしていたことで発覚しました。同じ失敗は正規の診断会社でも起きていて、顧客の診断データが外から見えていました。AIエージェントを業務で使う企業にとっても、そのまま教訓になります。
よくある失敗 | 今回起きたこと | 避けるための考え方 |
|---|---|---|
管理画面・ダッシュボードの公開 | 認証なしでネットから閲覧できた | 社内ネットワークに閉じる。外に出すなら必ず認証を付ける |
画面やログにAPIキーを置く | 数百件の認証情報が見え、11%が有効だった | キーは専用の保管場所に置き、画面・ログに出さない |
権限が広すぎるキー | 漏れたキーがそのまま使える | 必要な範囲だけの権限にし、定期的に入れ替える |
作業記録に顧客データが残る | 診断会社の顧客データが見えていた | 記録に残す情報を絞り、保存期間と閲覧者を決める |
AIエージェントは、試しに動かす段階では手軽でも、業務で使うなら「誰が承認するか」「おかしな動きをしたら止められるか」「失敗した作業をやり直せるか」まで決めておく必要があります。試用から本番に移るときに何を作り足すかは「AIエージェントの本番導入で追加する開発範囲」にまとめています。
AIエージェントの権限設計や監視の基本は「AIエージェントのセキュリティ対策」、Claude Codeを社内で使う場合の設定は「Claude Codeの安全な使い方」で解説しています。生成AI全体のリスクは「生成AIのセキュリティリスク」、守る側でのAI活用は「サイバーセキュリティ業界のAI活用」もあわせて参考にしてください。
この件で、まだ分かっていないこと
報道から読み取れる範囲には限りがあり、現時点では次の点が確認できていません。
- データが実際に盗まれたか、どれだけ盗まれたか:Reutersも確認できていない
- 日本の被害企業:社名・件数とも未公表
- Claude Code・DeepSeekの関与:ワーカー名からの推測で、Anthropic・DeepSeekのコメントは無い
- 「100社」という数字の出どころ:Reutersが報じた数字で、NorForgeの報告本文には明示されていない
- 費用の数字:NorForge自身が「誤差が大きい」とする推計
- 国内の公的機関の注意喚起:JPCERT/CC・IPAによる個別の発表は確認できていない
NorForgeはReutersと協力して被害企業への通知を進め、ホスティング会社に管理画面の削除を依頼しています。管理画面のアドレスは削除まで伏せ、攻撃の痕跡情報(IOC)は身元を確認できた研究者にだけ提供するとしています。続報が出れば数字や被害企業が変わる可能性があります。
よくある質問
Q. Cairnをダウンロードしたり使ったりすること自体は違法ですか?
ツールを持つこと自体が直ちに問題になるわけではありませんが、許可のないサイトやシステムに対して使えば、日本では不正アクセス禁止法などに触れるおそれがあります。公式リポジトリも「明示的な許可がある環境でのみ使うこと」としています。自社の診断に使う場合でも、対象範囲を文書で決めてから行うのが一般的です。
Q. Claude CodeやDeepSeekを社内で使うのはやめたほうがいいですか?
今回の件だけを理由にやめる必要はないと考えられます。攻撃に使われた可能性があるのはOSSの基盤とAPI経由のモデルで、正規の利用者が被害を受けたという報告はありません。むしろ、自社の利用環境でAPIキーや管理画面が外に出ていないかを点検するほうが実務的です。
Q. 自社サイトが被害に遭ったかどうか、外から確認できますか?
外部からの確認には限界があります。サーバー内の不審なファイル、アクセスログの異常な試行、決済画面の改ざんなどは、サーバーの中を調べないと分かりません。保守ベンダーやセキュリティ会社に侵害調査を依頼するのが確実です。
Q. AIを使った攻撃は、人間の攻撃と何が違うのですか?
一つひとつの手口は既知の脆弱性を突く従来型のものが中心です。違うのは量と速さ、そして安さです。今回は侵入1件あたり数十ドル、成功までの平均が1日足らずと推計されており、少人数で1,000を超えるサイトを並行して試せます。そのため、パッチの適用が数週間遅れるだけでも狙われる確率が上がります。
Q. 中小のECサイトでも狙われますか?
狙われる可能性はあります。AIエージェントは会社の規模ではなく「弱点が残っているか」で手当たり次第に試すため、更新が遅れがちな小規模サイトはむしろ入口になりやすいといえます。
まとめ
- 中国語を話す攻撃者が、OSSのAIエージェント基盤「Cairn」で100社超のサイトに侵入し、1,200サイト超を試していたとReutersが報じた。標的には日本のECサイトも入っていた
- 侵入1件あたりの費用は約50ドル、成功までの平均は23時間弱という推計で、少人数で大量に攻撃できる時代になった
- 9月の「AIで100社超を攻撃」(Gambit報告)とは別の事件。数字の意味も違う
- 「Claude Codeが使われた」はワーカー名からの推測で、確定ではない
- ECサイト運営者は、Adobe Commerce / Magento のパッチ(APSB26-146)と侵害の有無の確認を最優先に。委託先が運営する周辺サイトも対象に含める
- AIエージェントを自社で使う企業は、管理画面を外に出さない、APIキーを最小権限にして画面やログに置かない、の2点を今すぐ見直したい
このツールを自社のシステムや業務にどう組み込むか、ご提案します
この記事の著者

AI革命
編集部
AI革命株式会社の編集部です。最新のAI技術動向から実践的な導入事例まで、企業のデジタル変革に役立つ情報をお届けしています。豊富な経験と専門知識を活かし、読者の皆様にとって価値のあるコンテンツを制作しています。
最新記事
Claude Fable 5 企業導入の落とし穴|30日データ保持・ZDR無効化・Microsoft社内利用禁止の真相と導入可否チェックリスト【2026年10月最新】
2026/06/11
iOS 27 Apple Intelligenceとは|Claude・Gemini・ChatGPTは選べる?Siri Extensionsの現状とSiri AI機能ガイド【2026年10月】
2026/05/17
Claude 5とは?リリース済みモデル一覧・料金・Opus 4.7との違い【2026年10月】
2026/04/18
Claude for Creative Work とは|Adobe/Blender/Ableton/Autodesk 9コネクタ完全ガイド【2026年10月】
2026/04/30
Claude Opus 4.7 vs GPT-5.5(Spud)徹底比較|料金・性能・用途別おすすめと提供終了後の選び方【2026年10月】
2026/04/29
Google × Anthropic 400億ドル投資パートナーシップ徹底解説|100億ドル即時+300億ドル条件達成・5GW TPU・3,500億ドル評価額の意味
2026/04/28