GPT-5.5-Cyberとは?OpenAI Trusted Access for Cyber(Daybreak)のサイバー専用モデル・脆弱性検知・GPT-5.5との違いを徹底解説【2026年10月】
この記事のポイント
GPT-5.5-Cyberは、OpenAIがサイバー防御向けに作ったGPT-5.5の派生モデルです。6月のフル版公開、Daybreak Red限定となった現在の利用条件、個人が使えない理由、GPT-5.5・GPT-5.6-Cyberとの違い、料金、申請要件までを公式情報をもとに整理します。
GPT-5.5-Cyberは、OpenAIがサイバー防御のために作ったGPT-5.5の派生モデルで、2026年5月7日に限定プレビュー、6月22日(米国時間)にフル版が公開されました。 現時点で使えるのは、Trusted Access for Cyber(現在の名称は「Daybreak」)の最上位区分「Daybreak Red」の承認を受けた組織だけで、個人は使えません。
2026年8月10日には後継のGPT-5.6-Cyberが登場し、OpenAIのヘルプではGPT-5.5-Cyberを「legacy(旧世代)」として扱っています。これから新しく申し込むなら、まずDaybreak Blueから始めるか、GPT-5.6-Cyberを検討するのが現実的です。
この記事では、次のことがわかります。
- GPT-5.5-Cyberの定義と、プレビュー版・フル版での位置づけの違い
- 2026年5月から10月までに変わったこと(Daybreakへの名称変更、Blue / Red区分、GPT-5.6-Cyberの登場)
- GPT-5.5-Cyberでできること・できないこと、公表されているベンチマーク
- 申請の条件(個人はBlueまで、ハードウェアキー必須)と、API・Codex・Amazon Bedrockでの使い方
- 料金の公表状況と、GPT-5.5・GPT-5.6-Cyberとの比較
- 日本での動き(3メガバンク、ソフトバンクのPatching as a Service)とClaude Mythosとの違い
企業のセキュリティ担当者、SOC・CSIRTのメンバー、脆弱性診断ベンダー、CISOに向けた内容です。サイバー向けモデルは提供条件の変更が多いため、最終的な判断はOpenAIヘルプのDaybreak概要で確認してください。
GPT-5.5-Cyberの定義と位置づけ
GPT-5.5-Cyberは、GPT-5.5(2026年4月23日公開、コードネーム「Spud」)をもとに、承認済みの防御担当者向けに調整したサイバー専用モデルです。 一般のGPT-5.5なら断られやすいエクスプロイトの検証やペネトレーションテストの補助を、認可された範囲で受け付けるように作られています。
基本情報
項目 | 内容 |
|---|---|
正式名称 | GPT-5.5-Cyber |
開発元 | OpenAI |
公開日 | 2026年5月7日(限定プレビュー)/2026年6月22日(フル版、米国時間) |
ベースモデル | GPT-5.5(2026年4月23日公開) |
現在の扱い | legacy(旧世代)。後継はGPT-5.6-Cyber(2026年8月10日発表) |
必要なアクセス | Daybreak Red(旧称 Trusted Access for Cyber の最上位区分) |
使える人 | Red承認を受けた組織のメンバー。個人は対象外 |
提供チャネル | Codex(アプリ / CLI)、Responses API、ChatGPT |
APIモデルID |
|
単独料金 | 公式料金ページに記載なし(2026年10月26日確認) |
廃止予定 | 公式の発表なし |
プレビュー版とフル版で位置づけが違う
5月のプレビュー版について、OpenAIは「能力を大きく上げたモデルではない」と説明していました。
"The initial preview of cyber-permissive models like GPT-5.5-Cyber is not intended to significantly increase cyber capability beyond GPT-5.5 – it's primarily trained to be more permissive on security-related tasks."
(出典: OpenAI「Scaling Trusted Access for Cyber with GPT-5.5 and GPT-5.5-Cyber」)
ところが6月22日に公開されたフル版では、説明が変わりました。OpenAIのDaybreak記事では「認可された業務で最も高度なサイバー能力を必要とする、検証済みの防御担当者向け」とされ、GPT-5.5より許容度が高く、能力も高いモデルとして扱われています。「能力はGPT-5.5と同じ」という説明は、5月のプレビュー版だけに当てはまる話です。
関連モデルとの位置関係
モデル | 公開 | 位置づけ |
|---|---|---|
GPT-5.4-Cyber | 2026年4月14日 | GPT-5.4ベースの前世代サイバーモデル |
GPT-5.5 | 2026年4月23日 | ベースモデル。Daybreakの通常区分・Blueでも使われる |
GPT-5.5-Cyber(プレビュー) | 2026年5月7日 | 許容度を上げた版。能力は大きく変えていない |
GPT-5.5-Cyber(フル版) | 2026年6月22日 | 許容度・能力ともにGPT-5.5より上。現在はRed限定の旧世代 |
GPT-5.6-Cyber | 2026年8月10日 | GPT-5.6 Solベースの後継。Red+モデル別の追加承認が必要 |
ベースのGPT-5.5についてはGPT-5.5(Spud)とは、後継モデルについてはGPT-5.6-Cyberとはで詳しく整理しています。
2026年5月から10月までに変わったこと
半年ほどの間に、名称・区分・最上位モデル・個人の条件がすべて変わりました。 5月や6月の記事を読んで調べている人は、次の表で現在の状況とのずれを確認してください。
日付 | 出来事 |
|---|---|
2026年2月5日 | Trusted Access for Cyber(TAC)を本人確認ベースのパイロットとして開始 |
2026年4月14日 | 上位区分を追加し、GPT-5.4-Cyberを提供 |
2026年5月7日 | GPT-5.5-Cyberの限定プレビューを開始 |
2026年5月29日 | OpenAIが「Japan Cyber Action Plan」を公表。片山さつき財務大臣が3メガバンクのアクセスについて言及 |
2026年6月1日 | 最も許容度の高いモデルを使う個人にAdvanced Account Security(AAS)を義務付け |
2026年6月22日 | GPT-5.5-Cyberのフル版、Daybreak Cyber Partner Program、Patch the Planetを発表 |
2026年7月14日 | ソフトバンクがPatching as a Serviceの対象を3,000社に広げて本格提供 |
2026年8月10日 | GPT-5.6-CyberとDaybreak Blue / Redの区分を発表 |
2026年9月1日 | 個人のDaybreakアカウントでハードウェアキーを必須化(8月10日の公式記事による) |
2026年10月1日 | 既存の個人ユーザーがセキュリティ条件を満たす期限(OpenAIヘルプによる) |
時期非公表 | DaybreakのBlue / RedがAmazon Bedrockで使えるようになる |
特に影響が大きいのは、名称・区分・個人の範囲の変化です。
- 名称: OpenAIヘルプは「Daybreak is OpenAI's Trusted Access for Cyber program」と書いており、TACとDaybreakは同じプログラムを指すようになりました
- 区分: 「通常 / TAC基本 / 最上位」という言い方はなくなり、Standard / Daybreak Blue / Daybreak Redに整理されました
- 個人の範囲: ヘルプには「Individuals can get Blue but not Red」とあり、個人がGPT-5.5-Cyberを使う道はなくなりました
GPT-5.5-Cyberでできること(許可される防御者向けワークフロー)
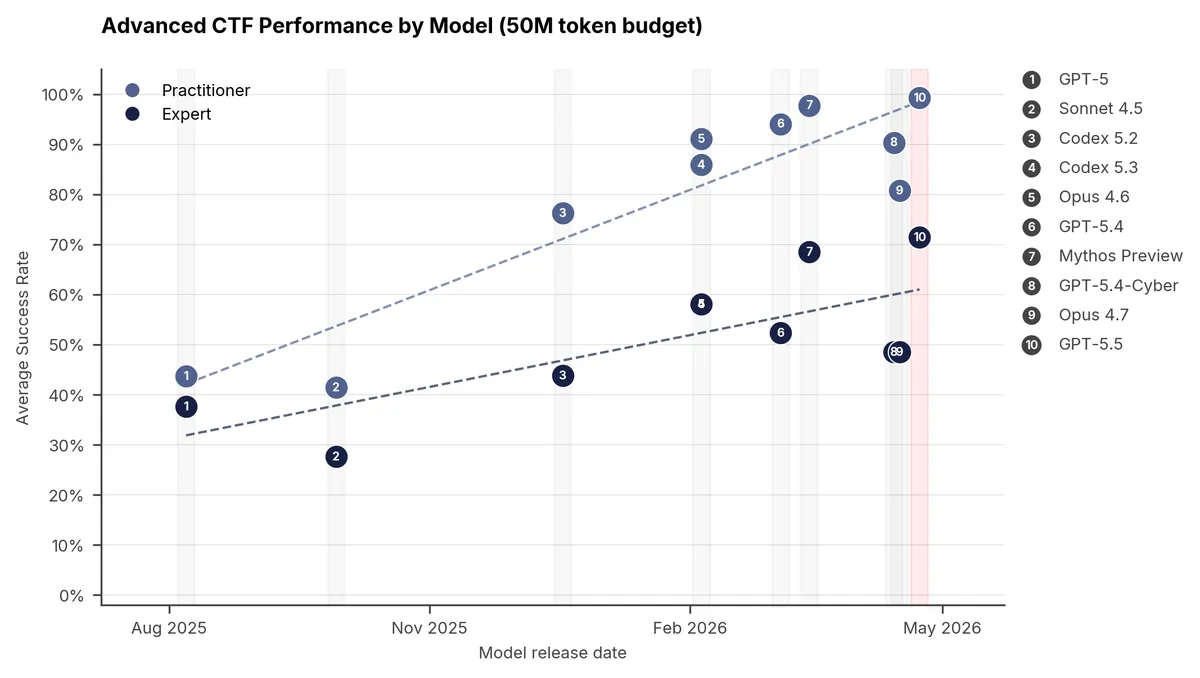
出典: UK AI Security Institute (AISI)
GPT-5.5-Cyberの役割は、自社や許可を得た対象に対する攻撃側の検証を、一般モデルより断られにくい形で手伝うことです。 OpenAIのX投稿では、用途として「脆弱なコードの追跡、問題の検証、パッチの開発、人間がレビューするための証拠づくり」が挙げられています。
区分ごとに想定されている業務
区分 | 主な業務 | GPT-5.5-Cyberは使えるか |
|---|---|---|
Standard(通常) | AppSec、セキュアコードレビュー、脅威モデリング、一般的なブルーチーム業務 | 使えない |
Daybreak Blue | 脆弱性トリアージ、マルウェア解析、検知エンジニアリング、インシデント対応、パッチ検証 | 使えない |
Daybreak Red | ペネトレーションテスト、レッドチーミング、エクスプロイトの検証・開発、リバースエンジニアリング、管理された環境での脆弱性研究 | 使える |
マルウェア解析や検知ルール作り、パッチの検証といった防御業務の多くは、Blueの範囲で扱えます。OpenAIも「ほとんどの防御者はBlueから始める」ことを勧めています。GPT-5.5-Cyberが必要になるのは、エクスプロイトを実際に組み立てて検証するような、Redの業務に限られます。
Codex Securityと組み合わせた使い方
フル版の公開と同時に、Codex Securityのプラグインも更新されました。Codex CLIやアプリから、次のような作業を進められます。
- コードベース全体、一部、特定コミットのスキャン
- 重大度・場所・検証の証拠・修正方針をまとめたレポートの作成
- 脅威モデルの作成と攻撃経路の追跡
- スキャナーやバグバウンティで見つかった問題のトリアージ
- パッチの大量生成と、SARIF / CodeQL形式での出力
OpenAIによると、3月以降に3,000万件超のコミットと3万件超のコードベースをスキャンし、人間のレビューで修正済みと確認されたものが7万件を超えています。Codex Securityそのものの機能はCodex Securityとはで解説しています。
ブロックされ続けるタスク
Redの承認があっても、攻撃そのものを手伝うモデルにはなりません。5月7日の公式発表で、次の行為は引き続き遮断するとされています。
- 認証情報の窃取
- ステルス(検知を逃れる工夫)や永続化の実装
- マルウェアの展開
- 第三者のシステムへの攻撃
OpenAIのCyber Abuse Policyにより、許可がない、または許可の範囲を超えるデュアルユース(防御にも攻撃にも使える)行為も禁止されています。
ベンチマークとUK AISI評価で見るGPT-5.5-Cyberの強み
出典: UK AI Security Institute 公式ブログ
フル版のGPT-5.5-Cyberは、OpenAIが公表したサイバー系ベンチマーク3つすべてでGPT-5.5を上回っています。 ただし、いずれもOpenAIが自社で計測した数字です。
OpenAIが公表したベンチマーク(フル版・単体モデル)
ベンチマーク | GPT-5.5-Cyber | GPT-5.5 |
|---|---|---|
CyberGym | 85.6% | 81.8% |
ExploitGym | 39.5% | 25.95% |
SEC-bench Pro | 69.8% | 63.1% |
出典: OpenAI「Daybreak: Tools for securing every organization in the world」
CyberGymの85.6%は、6月時点で「OpenAIが単体モデルとして計測した中で最高」とされていました。差が最も大きいのはエクスプロイト作成を測るExploitGymで、約14ポイント上がっています。エクスプロイトの検証というRedの業務で、GPT-5.5との差が最も開いた形です。
ベースモデルGPT-5.5に対するUK AISIの評価
英国のAI Security Institute(AISI)は、ベースのGPT-5.5について独立評価を公表しています。GPT-5.5-Cyberそのものの評価ではない点と、ここでの数字は報道(Decryptなど)で確認したものである点に注意してください。
評価項目 | GPT-5.5 | 比較対象 |
|---|---|---|
Expert区分の平均合格率 | 71.4% | Claude Mythos Preview 68.6% / GPT-5.4 52.4% |
「The Last Ones」(企業ネットワークへの32ステップの攻撃シミュレーション) | 10回中2回完遂 | Mythos Previewは10回中3回 |
長い手順の攻撃シナリオを最後までやり切れる水準に達したことが、ベースモデルの強みとして評価されています。
GPT-5.5-Cyberの制約・できないこと
GPT-5.5-Cyberは、承認されれば何でも答えるモデルではありません。 拒否が残ること、Daybreakの承認でも外せない制限があることを理解しておく必要があります。
Daybreakの承認があってもできないこと
OpenAIヘルプでは、Daybreakを使っても次のことはできないと明記されています。
- すべての安全策や拒否をなくすこと
- すべてのモデルで拒否を減らすこと
- すべてのサイバーモデルを使うこと(Redでも、モデルによっては追加承認が必要)
- Zero Data Retention(データを保持しない設定)を付けること。Trusted AccessとZDRは別の仕組みです
- 自分が所有していない、または明示的に許可されていないシステムをテストすること
さらに、使えるのは社内の承認済み用途だけです。顧客向けアプリへの組み込み、第三者へのアクセス提供、再販、プロキシとしての利用は禁止されています。自社製品に組み込みたいセキュリティベンダーは、Daybreak Cyber Partner Programを使う必要があります。
承認されていても拒否は残る
8月10日のOpenAI公式記事では、高度なサイバー依頼にどれだけ応じたかを測る社内評価(Advanced Cybersecurity Completion Rate)の結果が公表されました。
モデル | 完遂率 |
|---|---|
GPT-5.6-Cyber | 95.0% |
GPT-5.5-Cyber | 57.3% |
GPT-5.6 Sol+Daybreak Blue | 2.0% |
GPT-5.6 Sol | 1.5% |
GPT-5.6-Cyberは「旧モデルでは拒否が続く」という研究者の声に応えて作られたと説明されています。この数字からは、GPT-5.5-Cyberが正当な依頼でも4割ほどには応じなかったと読み取れます。API経由で遮断された場合は cyber_policy エラーとして返り、フォールバックモデルに回されることもあります。
OpenAIの安全評価(Preparedness Framework)
OpenAIは、ベースのGPT-5.5のサイバー能力を「High(高い)だがCritical(重大)には達していない」と分類しています。Criticalは「人間の介入なしに、堅牢な実世界の重要システムで深刻なゼロデイを見つけて悪用できる」水準です。後継のGPT-5.6 SolとGPT-5.6-Cyberも、同じくHighでCritical未満とされています。
AISIが指摘したジェイルブレイクの問題
AISIの専門家によるレッドチーミングでは、約6時間でユニバーサル・ジェイルブレイク(悪意あるサイバー質問のすべてに有害な回答を返させる手口)が見つかったと報じられています。OpenAIは修正したと説明しましたが、AISIは設定上の問題で修正の効果を確かめられなかったとしています。モデル単体の安全策は破られることがあるという前提で、運用を組むべきです。
Trusted Access for Cyber(Daybreak)の仕組み
GPT-5.5-Cyberを使うには、OpenAIのDaybreak(旧称 Trusted Access for Cyber)でRedの承認を受ける必要があります。 Daybreakは、本人確認と組織の審査を通った人にだけ、サイバー業務での拒否を減らしたモデルを提供する仕組みです。
3つの区分
区分 | 使えるモデル | 承認 | 対象 |
|---|---|---|---|
Standard | GPT-5.5 / GPT-5.6 Sol / GPT-6 Sol / GPT-6 Luna / Astra(通常の安全策) | 不要 | 一般的なセキュリティ業務 |
Daybreak Blue | GPT-5.5・GPT-5.6 Sol・GPT-6 Sol・GPT-6 Lunaの拒否を減らした状態(Astraは通常のまま) | 追加の承認 | 個人・組織。ほとんどの防御者の出発点 |
Daybreak Red | GPT-5.5-Cyberなどのサイバー専用モデル。Astra / Astra Minorの拒否も減らす | Blueとは別の承認と、より強い本人確認 | 組織のみ |
Astraの扱いについてはOpenAI Daybreakの連合とAstraの限定提供、Daybreak全体についてはOpenAI Daybreakとはで整理しています。
モデルごとの使える区分
モデル | Standard | Blue | Red | Red+モデル別の追加承認 |
|---|---|---|---|---|
GPT-5.5-Cyber | × | × | 拒否を減らして使える | 使える |
GPT-5.6-Cyber | × | × | × | ここでのみ使える |
GPT-5.5-CyberはRedの承認だけで使えますが、GPT-5.6-CyberはRedに加えてモデル別の承認が必要です。この違いから、Redを持つ組織が追加承認を待つ間はGPT-5.5-Cyberを使う、という選び方もできます。
承認だけでは拒否は減らない
ヘルプには「Approval alone does not turn on reduced refusals」とあります。承認を受けたうえで、リクエストごと、あるいはプロジェクトや利用者ごとにDaybreakを有効にしないと、通常の安全策のまま動きます。
管理者向けには、次の統制が用意されています。
- Daybreakは初期状態でオフ。ユーザー、グループ、プロジェクトごとに有効にする
- ワークスペースの既定値ではオフのままにしておくことが推奨されている
- 利用は監視され、不適切な使い方が見つかればアクセスが取り消される
申請方法・要件
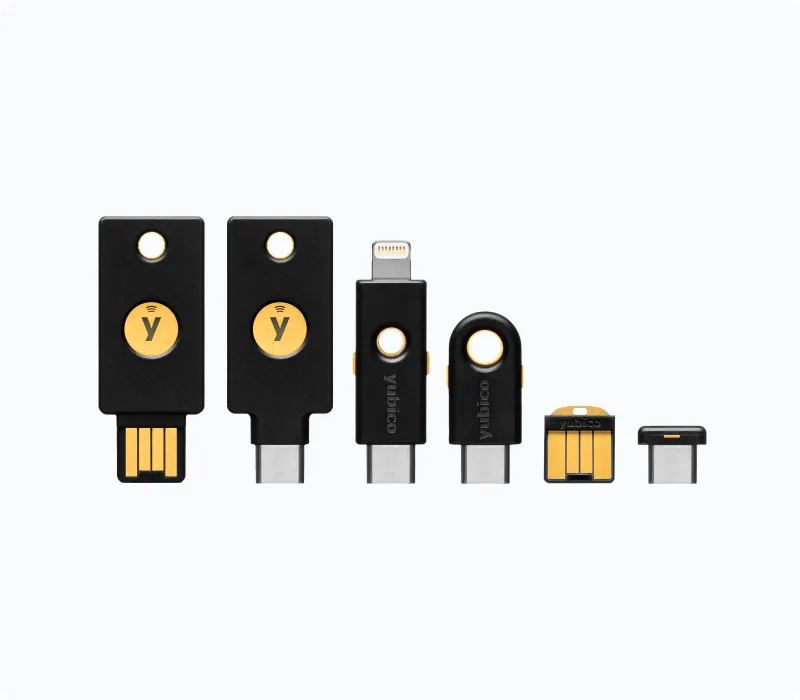
出典: Yubico 公式サイト
個人が申請できるのはDaybreak Blueまでで、GPT-5.5-Cyberを使うには組織としてRedを申請する必要があります。 どちらも、手順をすべて終えても承認は保証されません。商用契約や購入だけでアクセスが得られるわけでもありません。
個人の申請(Blueまで)
ステップ | 内容 |
|---|---|
① 申請ページ |
|
② アカウント保護 | Advanced Account Security(AAS)を有効にする |
③ リカバリーキー | リカバリーキーを保存し、もう一度サインインする |
④ 本人確認 | 本人確認を済ませる(18歳未満は承認されない) |
⑤ ハードウェアキー | FIDO2の物理キー(Daybreak keys)を登録する |
⑥ 状況の確認 | 審査の状況を確認する |
個人の申請には「対象となる有料プラン」への加入も必要です。どのプランが対象かは、ヘルプに具体的な記載がありません。
組織の申請(Redを含む)
- OpenAIのenterprise trusted accessのフォーム、またはアカウント担当者経由で申し込む(8月10日の公式記事では申請先として
openai.com/daybreak/partnersを案内) - 組織の情報、サイバーセキュリティの体制、想定するワークフロー、使うワークスペースやAPI組織、本人確認情報を聞かれることがある
- RedはBlueとは別の手続きになる
個人に求められるアカウント保護
Advanced Account Securityの詳しい設定はChatGPTのAdvanced Account Securityとはで解説しています。Daybreakでは、さらに次の条件が加わります。
- FIDO2の物理ハードウェアキーを1本以上登録する(2本目は任意)
- ソフトウェアのパスキーや、端末・パスワードマネージャーに保存する同期型パスキーは条件を満たさない
- TrustKey T110 / T120は対象外
- AASを有効にすると、パスワード、メールやSMSのコード、通常のメール復旧は使えなくなる
- リカバリーキーで復旧する場合は48時間の待機期間があり、サポートはAASを解除できない
- Business / Teamに入っていても、個人のBlueユーザーはこの条件を免除されない
期限は資料によって2つあります。8月10日の公式記事は「2026年9月1日から全個人アカウントでハードウェアキーを必須にする」と説明し、ヘルプは「既存の個人ユーザーは2026年10月1日までに条件を満たさないとアクセスを失う」としています。どちらにしても、10月26日時点では条件を満たしていない個人はアクセスできません。
API・Codex・Amazon Bedrockでの使い方
承認を受けた後は、使う環境ごとに設定が必要です。
環境 | 設定のポイント |
|---|---|
Responses API |
|
API組織 | Project settings > General の「Daybreak model access」を変えられるのは組織オーナーだけ。defaultプロジェクトは対象外で、反映まで約15分かかる |
Codex(ChatGPTでサインイン) | ワークスペース管理者がRoles > Cybersecurityで有効にする(反映まで約10分)。モデル選択のAdvancedにあるDaybreakトグルは初期状態でオフ |
Codexのバージョン | GPT-5.5-Cyberはアプリ26.513.20950以降、またはCLI 0.133.0以降。モデル選択で「GPT-5.5-Cyber-Preview」を選ぶ |
Codex CLI+APIキー | 名前に |
ChatGPT | 使えるが、公式はCodexでの利用を勧めている |
Amazon Bedrock | RedのモデルIDは |
Bedrock経由でOpenAIのモデルを使う全体像はGPT-5.5のAmazon Bedrock提供も参考になります。ヘルプには「一部の地域では使えない」とありますが、対象国の一覧は公表されていません。
OpenAI Daybreakとのエコシステム統合
GPT-5.5-Cyberは、単体のモデルとして使うよりも、Daybreakという防御の枠組みの中で使うことが前提になっています。 6月22日のフル版公開と同時に、外部企業や政府と組む仕組みが発表されました。
Daybreak Cyber Partner Program
セキュリティベンダーが「GPT-5.5 with Trusted Access for Cyber」を自社の製品やサービスに組み込めるプログラムです。Accenture、Akamai、Check Point、Cisco、Cloudflare、CrowdStrike、Fortinet、IBM、Okta、Palo Alto Networks、SentinelOne、Tenable、Trend AI、Wiz、Zscalerなどが参加しています。通常のDaybreakでは顧客向けの組み込みが禁止されているため、外部向けサービスにしたい企業はこちらを使います。
なお、5月7日の発表時に名前が挙がっていたのはCisco、Intel、SentinelOne、Snyk、Gen Digital、Semgrep、Socketで、こちらはPartner Programの一覧とは別のものです。
Patch the Planet
Trail of Bitsを中心に、HackerOneなどが参加するオープンソース支援の取り組みです。cURL、Go、Python、Sigstore、pyca/cryptographyなど30以上のプロジェクトが参加を表明し、ChatGPT Pro、条件付きのCodex Security、APIクレジットが提供されます。
各国政府との連携
OpenAIは、オーストラリア、カナダ、フランス、ドイツ、日本、韓国、EU機関(ENISAなど)とTrusted Accessで提携しています。GPT-5.5-Cyberの公開前には、米国のAI評価機関CAISIとテストを行ったとしています。
このツールを自社のシステムや業務にどう組み込むか、ご提案します
初回相談は無料・30分(オンライン)。要件が決まっていなくても大丈夫です。改修100万円〜・PoC300万円〜(税別)
日本での展開状況
日本では、政府との連携、3メガバンクへの提供、ソフトバンクのサービスという3つのルートで動きが進んでいます。 ただし、各社が具体的にどのモデルをどう使っているかは、公式には一部しか明らかにされていません。
主な動き
- 2026年5月21日: OpenAI取締役のポール・ナカソネ氏が都内で、日本政府と国内の承認企業へ提供する方針を説明した(ビジネス+IT)
- 2026年5月29日: OpenAIが「Japan Cyber Action Plan」を公表。片山さつき財務大臣(金融担当大臣)が、三菱UFJ銀行・三井住友銀行・みずほ銀行がGPT-5.5-Cyberにアクセスできるようになると明らかにした(Impress Watch、The Next Web)。日経は「見通し」と報じており、各行による利用開始の正式発表は確認できていない
- 2026年6月16日: SB OpenAI Japanが「Patching as a Service」の提供を始めた。報道ではGPT-5.5-Cyberなどを活用するとされている
- 2026年7月14日: ソフトバンクが対象を重要インフラ企業など3,000社に広げ、本格提供を始めた(ソフトバンク公式)
- 2026年7月16日: ソフトバンクが約1,000人規模のAIサイバー防衛室を設置した
ソフトバンク「Patching as a Service」の中身
ソフトバンクの発表では、サービスは「ソースコード診断 → 攻撃診断 → レポートと対策 → パッチ適用」の4ステップで進みます。先行診断では、1,000万行あたり平均約280件の潜在的な脆弱性が見つかり、そのうち25%が高リスクだったとされています。料金は公表されていません。
プレスリリースの表記は「OpenAIの先進的なAI技術」で、GPT-5.5-Cyberという名前は出てきません。モデル名は6月のイベントの報道によるものです。サービスの詳細はSoftBank×OpenAIのPatching as a Serviceで解説しています。
日本企業が取れる現実的なルート
ルート | 対象 | 特徴 |
|---|---|---|
| 個人のセキュリティ担当者 | 取れるのはBlueまで。GPT-5.5-Cyberは使えない |
OpenAIへの組織申請 | 自社でレッドチーミングを行う企業 | Redの審査が必要。承認は保証されない |
Partner Program参加ベンダー経由 | 自社でAIを運用しない企業 | ベンダーの製品・サービスとして間接的に使う |
ソフトバンク「Patching as a Service」 | 重要インフラ企業など | 国内事業者が診断からパッチ適用までを担う |
料金とプラン
GPT-5.5-Cyber(gpt-5.5-cyber-preview)の料金は、2026年10月26日時点の公式料金ページに載っていません。 後継のGPT-5.6-Cyberは料金が公開されているので、こちらが目安になります。
公式料金ページに載っているサイバー関連モデル(1Mトークンあたり)
モデル | 入力 | キャッシュ入力 | 出力 |
|---|---|---|---|
gpt-5.6-cyber | $12.50 | $1.25 | $75.00 |
gpt-5.6-sol | $4.00 | $0.40 | $20.00 |
出典: OpenAI API Pricing。GPT-5.6 Solのキャンペーン価格は少なくとも2026年11月21日まで続くとされています。
料金を考えるときの注意点
- ベースのGPT-5.5は、5月時点では入力$5・出力$30(1Mトークンあたり)でした。現在の公式料金ページにはgpt-5.5の行がないため、これを今の料金として使わないでください
- GPT-5.5-Cyberの料金が「GPT-5.5に準じる」といった公式の説明はありません
- 個人がBlueを使うには対象の有料プランが必要ですが、どのプランかは明記されていません
- Daybreakの申請に費用がかかるかどうかは、公式に記載がありません
ChatGPTの各プランについてはChatGPTの料金プラン徹底比較で整理しています。
GPT-5.5(標準)/ Daybreak Blue / GPT-5.5-Cyber / GPT-5.6-Cyber 比較表
どこまでのアクセスが必要かを判断するための比較です。 多くの防御業務はBlueで足り、GPT-5.5-CyberやGPT-5.6-Cyberが必要になるのはRedの業務だけです。
比較項目 | GPT-5.5(標準) | GPT-5.5+Daybreak Blue | GPT-5.5-Cyber | GPT-5.6-Cyber |
|---|---|---|---|---|
公開 | 2026年4月23日 | 2026年8月(Blue区分として) | 2026年5月7日(プレビュー)/6月22日(フル版) | 2026年8月10日 |
必要な区分 | なし | Blue | Red | Red+モデル別の追加承認 |
個人の利用 | できる | できる(条件あり) | できない | できない |
主な業務 | 一般的なセキュリティ業務 | トリアージ、マルウェア解析、検知、パッチ検証 | ペネトレーションテスト、エクスプロイト検証 | ペネトレーションテスト、エクスプロイト検証 |
高度なサイバー依頼の完遂率(OpenAI社内評価) | 公表なし | 公表なし | 57.3% | 95.0% |
APIモデルID | 現在の料金ページに記載なし | 同左 |
|
|
API料金(入力/出力) | 現在は記載なし | 同左 | 記載なし | $12.50 / $75.00 |
Amazon Bedrock | 提供あり | GPT-5.5ベースのBlueは確認できず(BedrockのBlueはGPT-5.6 Solベース) | IDを確認できず |
|
現在の扱い | 標準モデル | 防御者の推奨スタート地点 | legacy(旧世代) | 最新のサイバー専用モデル |
GPT-5.5-CyberとGPT-5.6-Cyberの違いは、拒否の少なさと承認の重さにあります。GPT-5.6-Cyberは応答率が大きく上がった代わりに、追加の承認と高めのAPI料金が必要です。
Claude Mythosとの位置関係
出典: Anthropic 公式
サイバー領域でGPT-5.5-Cyberと比べられるのは、AnthropicのClaude Mythosです。 能力の差よりも、申し込み方と提供の仕組みの違いで選ぶことになります。
比較項目 | GPT-5.5-Cyber(OpenAI) | Claude Mythos(Anthropic) |
|---|---|---|
枠組み | Daybreak(Standard / Blue / Red) | Project Glasswing(2026年4月7日開始)、Cyber Verification Program(CVP) |
最新の動き | 8月10日にGPT-5.6-Cyberが後継として登場 | 10月6日にCVPを3段階に拡大。Claude Opus 5.5、Sonnet 5.5、Mythos 5.1を分類器を緩めた状態で提供 |
AISI評価(ベースモデル) | GPT-5.5:Expert 71.4%、The Last Ones 10回中2回 | Mythos Preview:Expert 68.6%、The Last Ones 10回中3回 |
料金 | 記載なし | Mythos Previewはクレジット消化後 入力$25 / 出力$125(1Mトークン) |
使える環境 | Codex、Responses API、ChatGPT | Claude API、Amazon Bedrock、Vertex AI、Microsoft Foundry |
個人の利用 | Redは不可 | CVP各段階の対象者の要件は公式情報で確認できず |
既存のクラウド契約、社内で使っている開発ツール、承認を取れる見込みで選ぶのが現実的です。Anthropic側の詳細はClaude MythosとはとClaudeのCyber Verification Program、他社のサイバー専用モデルはMicrosoftのMAI-Cyber-1-Flashとはで解説しています。
こんな方におすすめ / おすすめしない人
多くの読者にとっては、まずDaybreak Blueで足ります。 GPT-5.5-Cyberが候補になるのは、組織として攻撃側の検証を業務で行い、Redの承認を取れる場合に限られます。
導入ルートの目安
状況 | おすすめのルート |
|---|---|
個人で学習・CTF・基礎調査をしたい | 標準のGPT-5.5などで十分 |
個人でトリアージやマルウェア解析をしたい | Daybreak Blueを申請(ハードウェアキーが必要) |
組織でペネトレーションテストやレッドチーミングをしたい | Redを申請。追加承認が取れればGPT-5.6-Cyber、取れるまではGPT-5.5-Cyber |
自社製品やサービスに組み込みたい | Daybreak Cyber Partner Program |
自社でAIを運用せず診断・修正を任せたい(日本の重要インフラなど) | ソフトバンク「Patching as a Service」などのサービス |
こんな方におすすめ
- 重要インフラ(電力・通信・金融・医療など)の防御を担う組織のレッドチーム
- 脆弱性研究やエクスプロイト検証を業務として行う診断ベンダー・研究機関
- すでにRedの承認を持ち、GPT-5.6-Cyberの追加承認を待っている組織
- 管理者がDaybreakの有効化をユーザー・プロジェクト単位で管理できる体制がある組織
- 人間のレビューを前提にした運用を組める組織
こんな方にはおすすめしない
- 個人で使いたい人(GPT-5.5-CyberはRed限定で、個人はRedを取れない)
- これから新しく導入を考える組織で、拒否の少なさを重視する場合(GPT-5.6-Cyberのほうが応答率は高い)
- 顧客向けサービスに組み込みたい人(通常のDaybreakでは禁止)
- データを保持しない設定(ZDR)が必須の業務(Trusted Accessとは別の仕組み)
- 自社の所有物や許可を得た対象以外をテストしたい人
リスクとセキュリティ上の懸念
導入を考える組織は、次の5つのリスクを運用の設計に組み込んでおく必要があります。
① ジェイルブレイクの修正が独立機関で確かめられていない
AISIがベースのGPT-5.5で見つけたユニバーサル・ジェイルブレイクについて、OpenAIは修正したとしていますが、AISIは効果を確認できていません。モデルの安全策だけに頼らず、利用者の制限とログの監視を組み合わせることが必要です。
② 承認されても拒否や遮断が起きる
GPT-5.5-Cyberの高度なサイバー依頼の完遂率は57.3%でした。業務の途中で断られたり、cyber_policy エラーでフォールバックモデルに回されたりすることを前提に、手作業での代替手順を残しておきましょう。
③ データの扱いと社内の承認
Daybreakでは利用が監視され、ZDRも付けられません。脆弱性情報やソースコードをAIに送ってよいか、社内の規程やデータの持ち出しルールと照らし合わせておく必要があります。会社で生成AIを使うときに、こうしたセキュリティ要件を満たす構成をどう選ぶかは、生成AIのセキュリティ要件と社内導入の構成で整理しています。
④ アカウント保護の条件を満たせないとアクセスを失う
個人のBlueユーザーは、FIDO2の物理キーが必須です。同期型パスキーでは条件を満たさず、期限を過ぎた既存ユーザーはアクセスを失います。本人確認の不具合で一部の個人アカウントのアクセスが削除され、再申請を求められた例もあり、再申請しても復活は保証されません。
⑤ 旧世代モデルであること
GPT-5.5-Cyberはlegacyとされています。廃止日は発表されていませんが、長く使う前提でワークフローを固めると、移行に手間がかかります。Blueの範囲でできる業務はBlueで回し、Redの業務もGPT-5.6-Cyberへ移せる形にしておくと安全です。
生成AI全般のリスクは生成AIのセキュリティリスクと企業導入時の対策、エージェントとして使う場合はAIエージェントのセキュリティ運用ガイドも参考にしてください。
GPT-5.5-Cyberに関するよくある質問
Q1. GPT-5.5-CyberはGPT-5.5よりも「強い」モデルですか?
フル版はGPT-5.5より強いと言えます。5月のプレビュー版は「能力をあまり変えず、許容度を上げたモデル」でしたが、6月のフル版はCyberGymで85.6%(GPT-5.5は81.8%)、ExploitGymで39.5%(同25.95%)とOpenAIが公表しています。古い記事の「能力は同じ」という説明は、プレビュー版の話です。
Q2. 個人で申請して使えますか?
使えません。OpenAIヘルプには「個人はBlueを取れるがRedは取れない」と書かれており、GPT-5.5-CyberはRedでしか使えないためです。個人が申請できるのは、GPT-5.5などの拒否を減らすDaybreak Blueまでです。
Q3. いま新しく導入するなら、GPT-5.5-CyberとGPT-5.6-Cyberのどちらですか?
承認を取れるならGPT-5.6-Cyberが第一候補です。社内評価の完遂率は95.0%で、GPT-5.5-Cyberの57.3%を大きく上回ります。ただし、GPT-5.6-CyberはRedに加えてモデル別の追加承認が必要で、API料金も入力$12.50・出力$75.00です。追加承認を待つ間の選択肢として、GPT-5.5-Cyberが残ります。
Q4. 「Trusted Access for Cyber」と「Daybreak」は別のものですか?
いまは同じプログラムを指します。OpenAIヘルプは「Daybreak is OpenAI's Trusted Access for Cyber program」と説明しています。2月にTACとして始まり、8月にBlue / Redの区分とともにDaybreakの名前で整理されました。
Q5. 日本の企業でも使えますか?
報道では、3メガバンクがGPT-5.5-Cyberにアクセスできるようになると財務大臣が明らかにしています。一般の企業は、OpenAIにRedを申請するか、Partner Program参加ベンダーやソフトバンクのPatching as a Serviceを通じて間接的に使う形になります。日本からの利用可否について、OpenAIは国別の一覧を公表していません。
Q6. ソフトウェアのパスキーではだめなのですか?
だめです。Daybreakの個人アカウントでは、FIDO2の物理ハードウェアキーが1本以上必要です。端末やパスワードマネージャーに保存する同期型パスキーは条件を満たさず、TrustKey T110 / T120も対象外とされています。
Q7. 承認を受ければ、すぐに拒否が減りますか?
減りません。ヘルプには「承認だけでは拒否は減らない」とあり、管理者がユーザーやプロジェクトごとにDaybreakを有効にし、APIでは access_programs.cyber を指定する必要があります。API組織の設定を変えられるのは組織オーナーだけで、defaultプロジェクトでは使えません。
Q8. 料金はいくらですか?
GPT-5.5-Cyberの料金は公式料金ページに載っていません。参考になるのは後継のGPT-5.6-Cyberで、1Mトークンあたり入力$12.50・出力$75.00です。
Q9. GPT-5.5-Cyberは廃止されますか?
廃止日は発表されていません。OpenAIヘルプは「legacy GPT-5.5-Cyber access」と表現しており、旧世代の扱いであることは確かです。
まとめ:GPT-5.5-Cyberの現在の位置づけと実務での使いどころ
GPT-5.5-Cyberは、6月にフル版となったOpenAIのサイバー専用モデルで、現在はDaybreak Red限定の旧世代モデルです。 2026年10月時点の要点は次のとおりです。
- 5月のプレビュー版は許容度を上げただけだったが、6月のフル版は能力もGPT-5.5より高い(CyberGym 85.6%、ExploitGym 39.5%)
- Trusted Access for CyberはDaybreakと呼ばれるようになり、Standard / Blue / Redに整理された
- GPT-5.5-CyberはRedでのみ使え、個人はRedを取れないため使えない
- 個人のBlueでもFIDO2の物理キーが必須(9月1日・10月1日の期限を経て適用済み)
- 8月10日に後継のGPT-5.6-Cyberが登場。完遂率は95.0%で、GPT-5.5-Cyberの57.3%を上回る
- GPT-5.5-Cyberの料金は公式に未掲載。GPT-5.6-Cyberは入力$12.50・出力$75.00
- 日本では3メガバンクへの提供方針と、ソフトバンクのPatching as a Service(7月14日に3,000社へ拡大)が進んでいる
実務での判断の流れは次のとおりです。
- 個人の学習・CTF・基礎調査 → 標準モデルで十分
- 防御業務(SOC・CSIRT・トリアージ・マルウェア解析) → Daybreak Blueを申請
- 組織での攻撃側の検証(ペネトレーションテスト・レッドチーミング) → Redを申請し、GPT-5.6-Cyberの追加承認を目指す。承認待ちの間はGPT-5.5-Cyber
- 自社製品への組み込み → Daybreak Cyber Partner Program
サイバー専用モデルは、数か月単位で名称・区分・条件が変わってきました。導入するときは、申請前と運用中の両方でOpenAIヘルプの最新情報を確かめてください。
参考ソース(一次情報)
OpenAI公式
- Scaling Trusted Access for Cyber with GPT-5.5 and GPT-5.5-Cyber | OpenAI
- Daybreak: Tools for securing every organization in the world | OpenAI
- Expanding Daybreak as the Cyber Defense Window Narrows | OpenAI
- Daybreak models are now available on AWS | OpenAI
- OpenAI Daybreak (Trusted Access for Cyber) overview | OpenAI Help Center
- Introducing Trusted Access for Cyber | OpenAI
- OpenAI API Pricing
独立評価・報道
- Our evaluation of OpenAI's GPT-5.5 cyber capabilities | UK AISI
- OpenAI's GPT-5.5 matches Claude Mythos in cyberattack tests | Decrypt
- OpenAI rolls out more capable version of cyber model | Axios
- OpenAI tunes GPT-5.5-Cyber for more permissive security workflows | Help Net Security
- OpenAI launches GPT-5.6-Cyber | The Hacker News
- OpenAI Japan megabanks cyber model | The Next Web
国内の発表・報道
Anthropic
このツールを自社のシステムや業務にどう組み込むか、ご提案します
この記事の著者

AI革命
編集部
AI革命株式会社の編集部です。最新のAI技術動向から実践的な導入事例まで、企業のデジタル変革に役立つ情報をお届けしています。豊富な経験と専門知識を活かし、読者の皆様にとって価値のあるコンテンツを制作しています。
最新記事
ERNIE 5.5 Flash Baseとは?百度の280Bベースモデルの性能・ライセンス・必要GPU・使い方を解説【2026年11月】
2026/11/05
Character AI 訴訟まとめ 2026|ペンシルベニア州・医師詐称からAI規制の波紋と日本への影響を解説
2026/05/18
Coinbase 14%人員削減(2026年5月5日)|Brian ArmstrongのAIネイティブ組織・5階層化・1人チーム化を整理
2026/05/11
Meta × Assured Robot Intelligence 買収とは?「ロボットのAndroid」戦略とMeta Superintelligence Labs統合を徹底解説
2026/05/02
Apple Intelligenceとは?対応機種・機能一覧・プライバシーの仕組み・設定方法をわかりやすく解説
2026/04/12
GLM-5.1とは?MITライセンス・SWE-Bench Pro 58.4の中国AIモデルと今選ぶべきかを解説
2026/04/17