Unitree Go2の脆弱性CVE-2026-115995とは?AIチャット部品の危険度・対象バージョン・対策を整理
この記事のポイント
Unitree Go2のAIチャット部品「chat_go」にOSコマンドインジェクションの脆弱性CVE-2026-115995(CVSS 4.0で9.4)が公開されました。対象モデルとバージョン、CVSSの読み方、同時公開のCVE-2026-115996との違い、個人・法人それぞれの対策をまとめています。
CVE-2026-115995は、四足歩行ロボット「Unitree Go2」の音声アシスタント(AIチャット)部品 chat_go にあるOSコマンドインジェクションの脆弱性です。ファームウェア1.1.11.0〜1.1.11.4を使っている音声機能付きモデル(PRO・X・EDU)は、修正版の1.1.11.5以降に更新してください。
脆弱性の情報は、2026年10月24日(日本時間10月25日朝)にCVEとして公開されました。深刻度はCVSS 4.0で9.4、CVSS 3.1で9.6と「緊急(Critical)」に分類されています。ただし、ネットから誰でもいきなり乗っ取れるという評価ではありません。
この記事でわかること
- CVE-2026-115995の中身(どの部品の、どんな弱点か)
- 自分のGo2が対象かどうかの見分け方(モデル別・バージョン別)
- CVSS 9.4/9.6が実際にどのくらい危ないのか
- 同時に公開されたCVE-2026-115996との違い
- 個人ユーザーと、研究室・企業での具体的な対策
こんな方に向けた記事です
- Go2を持っている個人ユーザー
- 大学・研究機関・展示や点検の現場でGo2を運用している担当者
- ロボットに生成AIを載せたときのセキュリティを知りたい情報システム部門・開発者
音声機能付きGo2で1.1.11.0〜1.1.11.4なら更新を
対応はシンプルです。CVEの記載では、ファームウェアを1.1.11.5に上げればこの脆弱性は解消します。
判断に必要なのは、対象モデル・対象バージョン・悪用状況の3点です。
- 対象は音声機能(AIチャット)を持つGo2。公式の製品ページでは、音声機能はPRO・X・EDUに搭載され、AIRには搭載されていません
- 影響を受けるのはファームウェア1.1.11.0〜1.1.11.4。修正版は1.1.11.5です
- 2026年10月26日時点で、実際に悪用されたという報告はありません。CVSSの評価上も、攻撃には利用者側の何らかの操作や関与が必要とされています
一方で、同時に公開されたCVE-2026-115996(AIチャットの通信でTLS証明書を検証していない問題)は、2026年10月26日時点で修正版が記載されていません。更新したあとも、ネットワークの分け方などの運用面の対策は続けたほうが安全です。
ロボットに限らず、生成AIを組み込んだ製品全般のリスクは生成AIのセキュリティリスクとは?情報漏洩・プロンプトインジェクション・企業と個人の対策で整理しています。
CVE-2026-115995とは:AIチャットの「音量設定」に見つかった穴
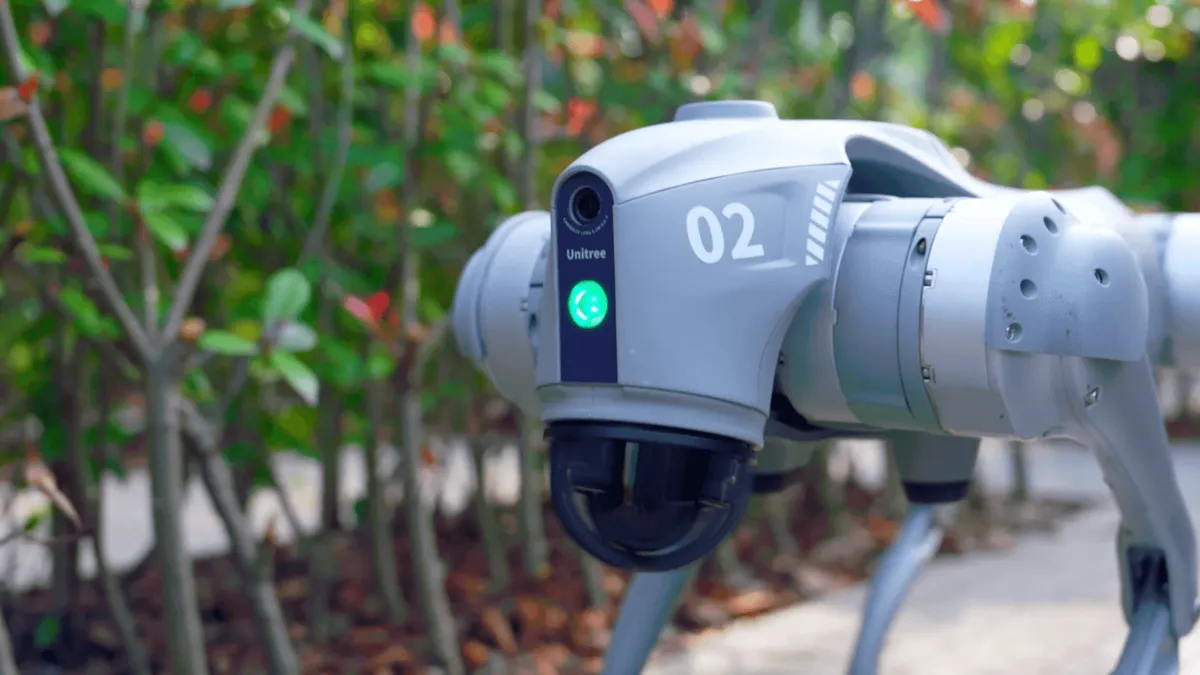
CVE-2026-115995は、Go2の音声アシスタント部品 chat_go の中にある gpt_thread.py というプログラムの、set_volume(音量を設定する)関数の不具合です。音量の値として渡される Value という引数の扱いに問題があり、細工した値を送るとロボット内部でOSのコマンドを実行させられるおそれがあります。
公式情報の要点
CVEレコード(cve.org)と米国のNVDで確認できた内容は次のとおりです。
項目 | 内容 |
|---|---|
CVE番号 | CVE-2026-115995 |
対象製品 | Unitree Robotics Unitree Go2 |
対象部品 |
|
弱点の種類 | OSコマンドインジェクション(CWE-78)、コマンドインジェクション(CWE-77) |
影響バージョン | 1.1.11.0/1.1.11.1/1.1.11.2/1.1.11.3/1.1.11.4 |
修正バージョン | 1.1.11.5 |
深刻度 | CVSS 4.0:9.4(Critical)/CVSS 3.1:9.6(Critical) |
攻撃の経路 | CVE本文に「リモートから攻撃できる」との記載あり |
公開日 | 2026年10月24日 22:15(UTC)=日本時間10月25日 7:15 |
報告者 | JasperXJY(VulDB経由で報告) |
Unitreeの認識 | 社内チケット #474 として把握済み、とCVE本文に記載 |
NVDの状態 | Received(NVD独自の分析・スコアはまだ付いていない) |
悪用状況 | 悪用報告なし。米CISAの悪用済み脆弱性カタログ(KEV)にも未掲載 |
一次情報はCVE-2026-115995のCVEレコードとNVDのページで確認できます。CVSSの点数は、CVEを採番したVulDBが付けたものです。NVDが独自に評価すると、点数が変わる可能性があります。
「OSコマンドインジェクション」をかみ砕くと
OSコマンドインジェクションは、プログラムが外から受け取った値を確かめずにOSへの命令文に組み込んでしまうことで起きる弱点です。
今回の例で言えば、本来は「音量を50にする」のような数値だけを受け取るべきところに、数値のふりをした命令文を混ぜ込めてしまう、という構造です。混ぜ込まれた命令がロボット内部で実行されると、ファイルの読み書きや、外部のサーバーとの通信など、ロボットの持ち主が意図しない操作をされるおそれがあります。
音量設定という地味な機能でも、外から値を受け取る以上は攻撃の入口になります。これが今回の脆弱性のいちばんの教訓です。
chat_go(AIチャット部品)とは
chat_go は、Go2の音声アシスタント機能を担う部品と考えられます。VulDBに投稿された報告の題名では「voice assistant component chat_go」と書かれており、ファイル名にも gpt_thread.py と「GPT」の文字が入っています。
Unitreeは2023年7月のGo2発表時に、GPTによる強化と音声アシスタントの全面的な刷新をうたっていました。海外の開発者ブログでは、標準の音声アシスタントが「BenBen(笨笨)」と呼ばれています。ただし、chat_go がBenBenの実装そのものであるという公式の説明や、現行のGo2がどのAIモデルを使っているかについては、Unitreeから公表されていません。
自分のGo2は対象か:モデル別・バージョン別の早見表
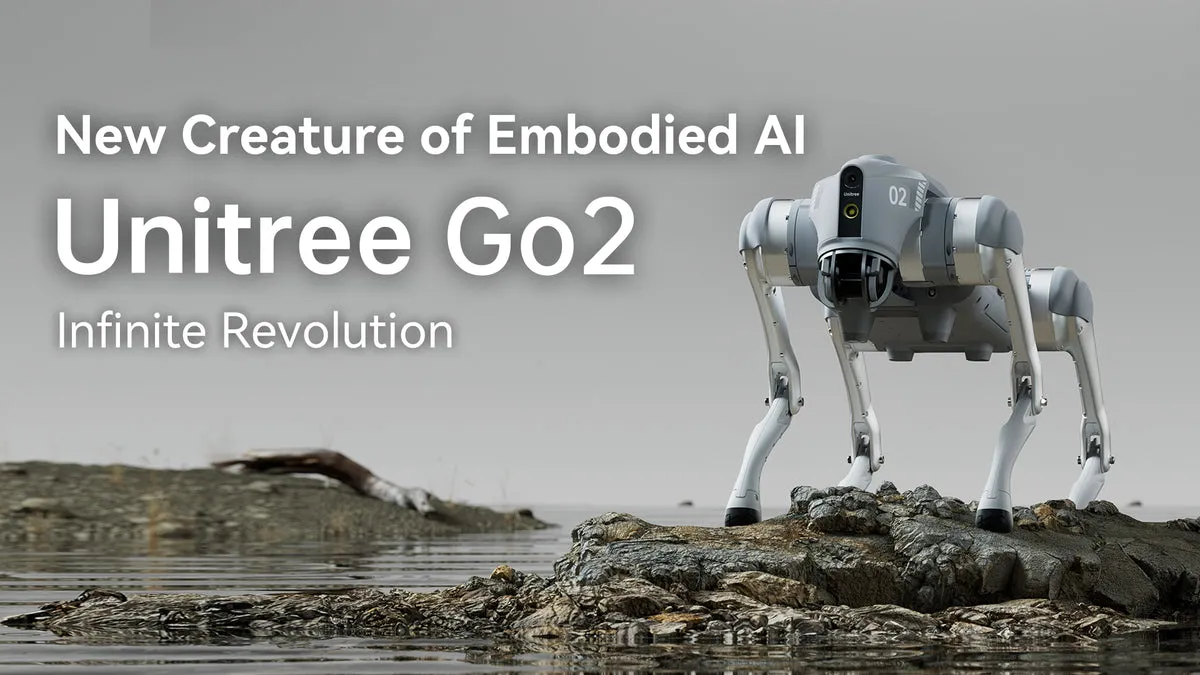
対象かどうかは「音声機能があるモデルか」と「ファームウェアのバージョン」の2点で判断できます。
モデル別の早見表
Unitree公式のGo2製品ページ(2026年10月26日時点)をもとにまとめました。
モデル | 公式価格(税・送料別) | 音声機能(AIチャット) | CVE-2026-115995の影響 |
|---|---|---|---|
Go2 AIR | 1,600ドル | なし | 音声機能がないため、対象外の可能性が高い(公式の明記はなし) |
Go2 PRO | 2,800ドル | あり | 対象バージョンなら影響あり |
Go2 X | 4,500ドル | あり | 対象バージョンなら影響あり |
Go2 EDU | 要問い合わせ | あり | 対象バージョンなら影響あり |
CVEで参照されている修正版パッケージのファイル名には「GO2_Edu_Max_Pro_X」とあります。AIR向けに別の更新があるかどうかは確認できていません。
バージョン別の判定
ファームウェアの版 | CVE-2026-115995 | CVE-2026-115996(同時公開) |
|---|---|---|
1.1.10以前 | CVEの影響一覧には入っていない(元の投稿とは食い違いあり) | 1.1.0以降は影響あり |
1.1.11.0〜1.1.11.4 | 影響あり | 影響あり |
1.1.11.5 | 修正済み | 影響範囲(1.1.0〜1.1.13)に含まれるとみられる |
1.1.13〜1.1.15.1 | 影響一覧には入っていない | 影響あり(修正版の記載なし) |
注意したいのは、影響範囲の情報が一部食い違っている点です。CVEレコードの影響範囲は1.1.11.0〜1.1.11.4ですが、VulDBへの元の投稿の題名には「1.1.4/1.1.7/1.1.7.2」という版が挙がっています。1.1.10以前を使っている場合も、「対象外だから安全」と判断せず、最新版への更新を検討してください。
バージョンは、スマートフォンアプリ「Unitree Go」の機体情報の画面などで確認できます。公式ページによると、利用者が許可すればロボットはクラウドのOTA(無線更新)サービスに自動で接続し、プログラムを更新します。
CVSS 9.4/9.6は本当に危ないのか:評価の中身を分解
CVSSの点数だけを見ると最高クラスの危険度ですが、中身を分けて見ると「条件がそろえば被害は大きい。ただし、攻撃には利用者側の関与が必要」という評価です。
CVSS 3.1のベクトル(評価の内訳)は AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H です。それぞれを日本語に直すと次のようになります。
評価項目 | 値 | 意味 |
|---|---|---|
攻撃元(AV) | ネットワーク | ネットワーク越しに攻撃できる |
攻撃の難しさ(AC) | 低 | 特別な条件がなくても攻撃が成り立つ |
必要な権限(PR) | 不要 | 事前のログインなどは要らない |
利用者の関与(UI) | 必要 | 利用者が何らかの操作をする必要がある |
影響範囲(S) | 変更あり | 影響がロボット本体の外にも及びうる |
機密性・完全性・可用性(C/I/A) | すべて高 | 情報の漏えい・改ざん・停止のいずれも大きな被害になりうる |
CVSS 4.0(9.4)でも、利用者の関与は「Passive(P)」、つまり利用者が受け身で何かに触れる程度の関与が必要とされています。
言えること・言えないこと
2026年10月26日時点の公開情報から言えることと、言えないことは次のとおりです。
言えること | 言えないこと |
|---|---|
ネットワーク越しに攻撃が成立しうる | 「認証なしでインターネットからいきなり乗っ取れる」 |
成功すればロボット内部で任意のコマンドが動きうる | 攻撃の具体的な入口(音声で話しかけるのか、アプリやAPI経由か、AIの応答経由か) |
影響がロボットの外(つながっている社内ネットワークなど)に及ぶ可能性がある | 実際に悪用された事例がある |
修正版1.1.11.5で解消する | 1.1.11.5でどこをどう直したか(リリースノートは未公表) |
脆弱性の公開時には、未修正の機体を守るために攻撃の細かい手順を伏せることがよくあります。入口がわからない以上、利用者側ができるいちばん確実な対策は更新です。
同時公開のCVE-2026-115996との違い
同じ報告者から、同じ chat_go 部品について、もう1件の脆弱性が同時に公開されています。こちらは深刻度が低めですが、修正版の記載がない点に注意が必要です。
比較項目 | CVE-2026-115995 | CVE-2026-115996 |
|---|---|---|
部品 |
|
|
弱点 | OSコマンドインジェクション | TLSサーバー証明書を検証していない |
CWE | CWE-78/CWE-77 | CWE-295/CWE-287 |
CVSS 4.0 | 9.4(Critical) | 6.3(Medium) |
CVSS 3.1 | 9.6(Critical) | 3.7(Low) |
攻撃の難しさ | 低 | 高 |
影響バージョン | 1.1.11.0〜1.1.11.4 | 1.1.0〜1.1.13、1.1.14.0〜1.1.14.1、1.1.15.0〜1.1.15.1 |
修正版 | 1.1.11.5 | 記載なし |
Unitreeの社内チケット | #474 | #616 |
CVE-2026-115996は、AIチャットがクラウドと通信するときに、相手が本物のサーバーかどうかを確かめていない問題です。通信経路に割り込める立場の攻撃者(同じWi-Fiにいる人など)であれば、偽のサーバーになりすまし、応答の内容を書き換えられる余地があります。
攻撃のハードルは高いものの、影響範囲は最新系列の1.1.15.1まで広がっています。信頼できないWi-Fiにつながない、Go2専用のネットワークを用意する、といった運用面の対策で被害の余地を減らせます。
なぜAIチャットが攻撃の入口になるのか
今回の脆弱性は、ロボットに後から組み込んだ生成AIの音声アシスタントが、攻撃の入口になりやすいことを示しています。Unitree製品では、同じ chat_go という名前の部品で脆弱性が見つかるのは今回が初めてではありません。
AIチャット部品は、音声やテキスト、クラウドからの応答など、外部からの入力を大量に受け取ります。さらに、ロボットを動かしたり音量を変えたりと、本体の機能を操作する権限も持っています。外からの入力を受け取る機能と本体を操作する権限が同じ部品にそろっているため、入力の確認が甘いと、そのまま本体の操作につながってしまいます。
入力の受け取りと操作の権限が同じ部品に集まる点は、AIエージェント全般に共通する課題です。AIに外部ツールの操作権限を持たせる仕組みについてはAIエージェントとは?で解説しています。ソフトウェアの世界でも、Claude Code Auto Modeが間接プロンプトインジェクションで突破された事例や、MetaのAIチャットボットが悪用されInstagramアカウントが乗っ取られた事例など、AIチャットが入口になる問題が続いています。
Unitree製品に関する主な脆弱性(2025〜2026年)
Go2を中心に、Unitree製品で公開された主な脆弱性を時系列で並べました。
時期 | CVE・出来事 | 対象 | 内容 | 深刻度 |
|---|---|---|---|---|
2025年3月 | CVE-2025-2894 | Go1 | 第三者のクラウドトンネル(CloudSail)経由の遠隔アクセス経路 | CVSS 6.6 |
2025年9月 | CVE-2025-35027ほか(通称UniPwn) | Go2・G1・H1・B2 | Bluetooth(BLE)経由のWi-Fi設定でroot権限のコマンド実行 | CVSS 7.3 |
2025年12月 | GEEKCon(中国)でのデモ | ヒューマノイド | 組み込みAIエージェントの欠陥を突き、音声コマンドで乗っ取るデモ(報道ベース) | - |
2026年2月 | CVE-2026-27509/27510 | Go2 | 認証なしのDDS通信や、アプリのプログラム改ざんからroot権限で実行 | CVSS 3.1で8.0/9.6 |
2026年2月 | CVE-2026-1442 | 全製品 | ファームウェア(UPK)暗号の鍵がハードコードされていた | CVSS 7.8 |
2026年8月 | CVE-2026-76639/76640 | G1 EDU | chat_goのナレッジアップロードAPIのパストラバーサルを含む連鎖でroot権限を奪取、BLE経由の任意コード実行 | CVSS 3.1で8.8 |
2026年10月 | CVE-2026-115995/115996 | Go2 | chat_goのOSコマンドインジェクション、TLS証明書の未検証 | 9.4/6.3(CVSS 4.0) |
2026年8月のG1(ヒューマノイド)でも、chat_go 部品が攻撃の連鎖に使われていました。CVE-2025-35027の説明によると、Unitreeのファームウェアは共通のコードベースから分かれています。そのため、他の機種のAIチャット部品にも同じ種類の問題が見つかる可能性は否定できません。ただし、CVE-2026-115995として公式に対象とされているのはGo2だけです。
ロボットと生成AIの組み合わせは急速に広がっています。基盤モデル側の動きはGemini Robotics 2とは?やNVIDIA Cosmos 3とは?フィジカルAI世界基盤モデルで紹介しています。
修正版1.1.11.5はいつから配られていたのか
修正版1.1.11.5は、CVEが公開される前から配布されていた可能性があります。CVEレコードが参照しているUnitreeのファームウェア配布ストレージ上の修正版パッケージ(約341MB)は、ファイルの更新日時が2025年10月22日になっています。
つまり、日ごろからOTA更新をしていた機体は、すでにこの脆弱性の影響を受けない版になっている可能性があります。逆に、2025年10月以降に一度も更新していない機体や、ネットにつながず長く保管していた機体は、対象バージョンのまま残っているかもしれません。
ただし、Unitreeは1.1.11.5でいつ、何を直したかを公表していません。言えるのは「配布ファイルの日付が2025年10月22日」というところまでで、「1年前に修正されていた」とまでは断定できません。
Unitreeの窓口と、これまでの対応
Unitreeは脆弱性の受付窓口としてUnitree Security Response Centerを設けています。フォームで報告を受け付け、修正前には公開しないよう研究者に求めています。今回の2件も、研究者が先にこの窓口に報告していたとCVE本文に書かれています。
過去の対応を見ると、2025年9月のBLEの脆弱性(UniPwn)では、Unitreeが「大部分の修正を完了し、更新を近日配信する」とX(旧Twitter)で声明を出しました。このとき、製品は基本的にオフラインで使う前提で、ネット接続は利用者が手動で許可する、とも説明しています。今回のCVE-2026-115995について、2026年10月26日時点でUnitreeの個別の発表は見つかっていません。
今すぐやるべき対策:個人ユーザー編
個人ユーザーがやるべきことは、優先順位の高い順に次のとおりです。
- ファームウェアのバージョンを確認する。アプリでGo2のバージョンを見て、1.1.11.0〜1.1.11.4なら1.1.11.5以降に更新します。CVEが示している公式の対策はこれです
- すぐ更新できない場合は、音声アシスタント(AIチャット)を使わず、ネット接続を切っておく。これは公式の回避策ではありませんが、入口になりうる機能と経路を減らす効果が見込めます
- 使わないときは4G(eSIM)・クラウド接続・Bluetoothをオフにする。PRO以上は4G通信を内蔵しており、常時ネットにつながる構成になりえます
- 知らないWi-Fiにつながない。CVE-2026-115996への備えとして、公衆Wi-Fiなど通信経路を他人と共有する環境での使用は避けます
- 中古品・レンタル品は、最初に初期化と更新をする。前の持ち主がどの版で使っていたかわからないためです
今すぐやるべき対策:研究室・企業編
業務や研究でGo2を使っている組織は、個人ユーザーの対策に加えて、台帳とネットワークの管理を整えておくと安心です。
対策 | 具体的な内容 | 目的 |
|---|---|---|
台帳管理 | 全機体のシリアル番号・ファームウェアの版・担当者を一覧にし、更新後の版も記録する | 対象機体の漏れを防ぐ |
ネットワーク分離 | Go2を社内LANとは別のSSIDやVLANに置き、外向きの通信先を絞る | 万一乗っ取られても社内システムへの被害を止める |
通信経路の整理 | 4G・クラウド・BLEのうち、業務で使わない経路は止める | 攻撃の入口を減らす |
更新前の動作検証 | EDUで独自のプログラムを載せている場合、更新で動きが変わらないか検証機で確かめる | 研究・業務の停止を防ぐ |
監視 | ロボットから想定外の外部通信が出ていないかを見る | 異常の早期発見 |
CVSSの評価では影響範囲が「変更あり」とされており、ロボットが乗っ取られると、同じネットワーク上のパソコンやサーバーに被害が広がるおそれがあります。社内LANと同じネットワークに置いている場合は、ネットワーク分離を優先して見直してください。
業務でAI搭載ロボットを導入するときの確認ポイント
出典: unitreerobotics/unitree_sdk2(GitHub)
警備・点検・展示・介護などの現場でAI搭載ロボットを導入するときは、本体の機能や価格だけでなく、セキュリティの運用も選定時に確かめておく必要があります。今回の件から言える確認ポイントは次のとおりです。
- 脆弱性の受付窓口と、修正の公表方法があるか(アドバイザリやリリースノートを出しているか)
- ファームウェアの更新を、組織側で管理できるか(自動更新の可否、版の確認方法)
- AIチャットやクラウド連携を、機能ごとに止められるか
- ロボットがどこのサーバーと、どんなデータをやりとりするかが説明されているか
介護現場でのロボット導入の流れは介護AIの活用事例でも紹介しています。
自社の業務や既存システムにAIを組み込むときは、機能の開発費だけでなく、ネットワーク分離や更新の運用、脆弱性への対応といったセキュリティ面の作業も見積もりに入れておくと、あとから費用が膨らみにくくなります。費用の内訳の考え方はAI開発の費用相場(改修・PoC・本開発の価格と見積の内訳)で整理しています。
急いで対応したほうがよい人・急がなくてよい人
同じGo2でも、使い方によって急ぐべき度合いは変わります。
急いで対応したほうがよい人
- PRO・X・EDUを持っていて、ファームウェアが1.1.11.0〜1.1.11.4の人
- 2025年10月以降、一度もファームウェアを更新していない人
- 4G通信やクラウド接続をつないだままにしている人
- Go2を社内LANや研究室のネットワークに直接つないでいる組織
- 中古やレンタルでGo2を手に入れ、版を確認していない人
急がなくてよい人(ただし確認はおすすめ)
- Go2 AIRのみを持っている人(音声機能がないため対象外の可能性が高い)
- すでに1.1.11.5以降に更新済みの人
- Go2をネットにつながず、音声機能も使っていない人
なお、急がなくてよい人でも、CVE-2026-115996は1.1.15.1まで影響があり、修正版が出ていません。信頼できないネットワークにつながない運用は続けてください。
今後の見通しと、まだわかっていないこと
2026年10月26日時点では、まだ確定していない情報が多く残っています。続報が出ると、評価や対策が変わる可能性があります。
項目 | 現状 |
|---|---|
NVDの独自評価 | 未実施(ステータスはReceived) |
米CISAの分析(SSVC) | まだ付いていない |
Unitree公式のアドバイザリ | 見つかっていない |
1.1.11.5のリリースノート | 公表されていない |
攻撃の具体的な入口 | 公表されていない |
CVE-2026-115996の修正版 | 記載なし |
JVN(日本の脆弱性データベース)への掲載 | 確認できていない |
日本語の報道 | 2026年10月26日時点で見当たらない |
特に、CVE-2026-115996の修正版と、Unitreeの公式発表は注目しておきたい点です。Go2を業務で使っている組織は、CVEレコードやUnitreeのセキュリティ窓口のページを定期的に確認してください。
よくある質問
Go2が勝手に動き出すような被害はありえますか?
理屈の上では、ロボット内部でコマンドを実行されれば、動作を含めて本体を操作される可能性はあります。ただし、今回の脆弱性で具体的にどこまでの操作ができるかは公表されていません。また、2026年10月26日時点で実際に悪用された報告はありません。
カメラ映像や音声が盗まれるおそれはありますか?
CVSSの評価では機密性への影響が「高」とされており、ロボット内部のデータが外に出るおそれはあると評価されています。Go2はカメラ映像をアプリへ送る機能を持つため、対象バージョンのままであれば、更新とネットワークの見直しを優先してください。
1.1.11.5に上げたら、もう安全ですか?
CVE-2026-115995については、CVEの記載上、1.1.11.5で解消します。ただし、同時公開のCVE-2026-115996は修正版の記載がないため、更新後も信頼できないWi-Fiを避けるなどの対策は続けたほうが安全です。
Go2以外のUnitree製品(G1など)も今回の対象ですか?
CVE-2026-115995の対象として公式に記載されているのはGo2だけです。ただし、G1の chat_go 部品では2026年8月に別の脆弱性(CVE-2026-76639)が公開されています。G1などを使っている場合も、最新のファームウェアに保っておくのが基本です。
音声アシスタントを使わなければ、更新しなくても大丈夫ですか?
音声アシスタントを使わないことで入口が減る可能性はありますが、攻撃の入口が公表されていないため、使わなければ安全とまでは言えません。更新できる環境であれば、更新を優先してください。
まとめ
CVE-2026-115995は、Unitree Go2のAIチャット部品 chat_go の音量設定機能に見つかったOSコマンドインジェクションの脆弱性です。CVSS 4.0で9.4、CVSS 3.1で9.6と深刻度は高いものの、攻撃には利用者側の関与が必要とされ、悪用の報告もまだありません。
対応は、音声機能付きのPRO・X・EDUで、ファームウェアが1.1.11.0〜1.1.11.4なら1.1.11.5以降に更新することです。修正版は2025年10月の日付で配布されているため、こまめに更新していた機体はすでに対応済みの可能性があります。一方、同時公開のCVE-2026-115996は修正版の記載がないため、ネットワークの分離や不要な通信経路の停止は続けてください。
ロボットに生成AIを載せる動きが広がるほど、AIチャット部品は攻撃の入口として狙われやすくなります。生成AIそのものの基本は生成AIとは?、AIを組み込んだ製品の守り方は生成AIのセキュリティリスクとは?もあわせて確認してください。
依頼範囲と費用の目安を30分で整理します
この記事の著者
AI革命
編集部
AI革命株式会社の編集部です。最新のAI技術動向から実践的な導入事例まで、企業のデジタル変革に役立つ情報をお届けしています。豊富な経験と専門知識を活かし、読者の皆様にとって価値のあるコンテンツを制作しています。
最新記事
ChatGPT広告が日本上陸|電通・博報堂・サイバーエージェント3社が参入、対象プラン・広告主の出稿方法・世界展開を解説【2026年10月】
2026/06/27
ChatGPT vs Gemini 比較【2026年10月】GPT-6とGemini 4 Argon・無料版・料金・日本語・セキュリティの違い
2026/04/18
ソフトバンク×OpenAI「Patching as a Service」とは?GPT-5.5-Cyberで脆弱性1万件発見・重要インフラ防衛を完全解説
2026/06/25
ChatGPT for Cliniciansとは?米国医師・NP・PA・薬剤師向け無料医療AIとHealthBench Professionalを徹底解説
2026/04/28
PLaMo 3.0 Primeとは?PFN国産フルスクラッチLLMの料金・256Kコンテキスト・使い方を徹底解説
2026/06/23
Cursor Computer Useとは?デスクトップアプリ・iOSシミュレーターを操作する使い方と権限・注意点【2026年10月】
2026/10/26