AWS MCP Server 一般提供開始まとめ|IAM認証・CloudTrail監査・Agent Toolkit・Bedrock AgentCore SAP対応【2026年5月6日GA】
この記事のポイント
AWS MCP Serverは2026年5月6日にGAしたAWS公式のマネージドMCPサーバーで、10月には東京リージョンにも対応しました。IAM・CloudTrailでの管理方法、OAuthとSigV4の選び方、call_aws削除などGA後の変更点、Agent ToolkitとSAP MCPの現状を2026年10月時点で整理します。
AWS MCP Serverは、2026年5月6日に一般提供(GA)が始まったAWS公式のマネージド型リモートMCPサーバーです。Claude CodeやCursorなどのAIエージェントが、既存のIAM権限の範囲でAWS APIと最新ドキュメントを使えるようにするもので、2026年10月2日には東京リージョン(ap-northeast-1)にも対応しました。
GAと同時に「Agent Toolkit for AWS」が発表され、5月1日には「AWS for SAP MCP Server」がAmazon Bedrock AgentCore上でGAしています。その後も、OAuth 2.1での直接接続(7月)、call_aws ツールの削除(8月末)、Lambdaの診断機能(9月)、東京を含む6リージョンの追加(10月)と、GA時点から中身が大きく変わりました。
この記事でわかることは次のとおりです。
- 2026年5月に何がGAしたか(AWS MCP Server/Agent Toolkit for AWS/AWS for SAP MCP Server)
- GA後(6〜10月)の主な変更点と、5月時点の情報から書き換えが必要な箇所
- IAMコンテキストキー(
aws:ViaAWSMCPService/aws:CalledViaAWSMCP)を使ったポリシーの書き方 - CloudTrail・CloudWatchで監査するときの注意点(データイベントの記録設定)
- OAuthとSigV4の選び方、東京リージョンでのClaude Code/Cursorの設定例
- 料金・クォータ・現時点の制約(PrivateLink未対応など)
AWSでAIコーディングエージェントの導入を検討している開発リーダー、IAMや監査を担当するクラウドセキュリティ担当者、SAPとAIエージェントの連携を検討している企業の担当者に向けた記事です。情報は2026年10月28日時点の公式ドキュメントで確認しています。
AWS MCP Serverは「エージェントから安全にAWSを操作する」公式の標準ルートになった
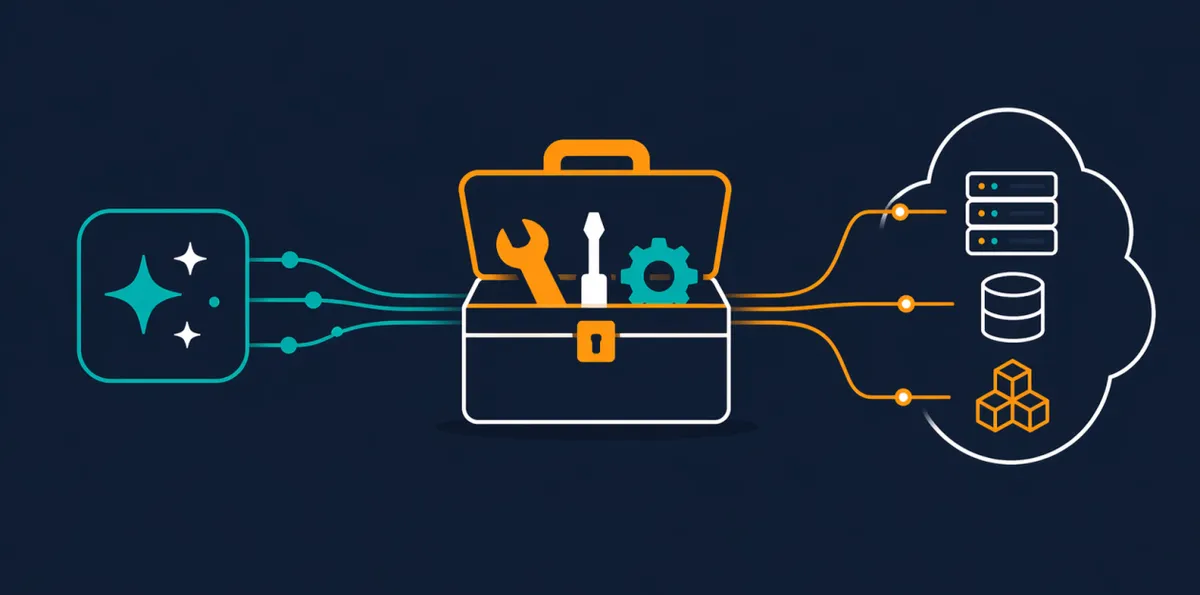
出典: AWS News Blog: The AWS MCP Server is now generally available
AWS MCP Serverを使うと、AIエージェントによるAWS操作を、IAM・SCP・CloudTrailといった既存の管理の仕組みに乗せられます。2026年10月時点の要点は次の4つです。
- 2026年5月6日にGA:re:Invent 2025のプレビューから正式版になりました。GA発表時点で15,000以上のAWS API操作に対応しています。
- IAMコンテキストキーで「MCP経由かどうか」を判定できる:
aws:ViaAWSMCPServiceとaws:CalledViaAWSMCPを使えば、「人は変更できるが、エージェント経由は読み取りだけ」といったポリシーを、普段のIAMポリシーやSCPで書けます。 - Agent Toolkit for AWS・AWS for SAP MCP Serverも同じ時期に登場:Agent ToolkitはMCP Server・Skills・Plugins・Rulesの4つで構成されます。SAP MCPはBedrock AgentCore Runtime上で動き、SAP S/4HANA・ECC・SuccessFactorsにODataで接続します。
- GA後に大きく更新された:東京リージョン対応、OAuth 2.1での直接接続、
call_awsの削除(後継はrun_script)など、5月時点の情報のままでは設定も設計も合わなくなっています。
一方で、VPCエンドポイント(PrivateLink)は2026年10月28日時点で未対応です。AWSのセキュリティブログには「将来追加する予定」と書かれていますが、時期は公表されていません。閉域網での接続が必須の企業は、引き続き様子見が現実的です。
2026年5月のAWS×MCPアップデート3本立て
AWSは2026年5月初旬の1週間で、MCP関連の発表を3本続けて出しました。名前が似ていて混同しやすいため、前段となった3月の関連発表も含めて時系列で整理します。
日付 | アップデート | 種別 | 何が変わったか |
|---|---|---|---|
2026/3/25 | Agent Plugin for AWS Serverless | プラグイン追加 | Lambda・EventBridge・Step Functions・SAM/CDKなど、サーバーレス開発向けのエージェント用スキルを提供開始 |
2026/5/1 | AWS for SAP MCP Server GA | 新サーバーGA | Bedrock AgentCore Runtime上で動作。AIエージェントがSAPのOData APIに接続できるようになった |
2026/5/6 | AWS MCP Server GA | コアサーバーGA | re:Invent 2025のプレビューから正式版へ。GA時点で15,000以上のAWS API操作に対応、IAMコンテキストキーを追加 |
2026/5/6 | Agent Toolkit for AWS 発表 | 全体の枠組み | MCP Server・40以上のSkills・Plugins・Rulesをまとめた公式ツールキット |
押さえておきたい点は2つです。
1つ目は、「AWS MCP Server」と「Agent Toolkit for AWS」を混同しないこと。 Agent Toolkitが全体の枠組みで、AWS MCP Serverはその構成要素の1つです。公式ドキュメントは、Agent Toolkitは「エージェントそのものではなく、モデルも持たない」と説明しています。Claude Codeなど既存のエージェントに、AWS側の接続口と手順書を足すものです。
2つ目は、「AWS MCP Server」と「AWS for SAP MCP Server」が別物であること。 どちらも「AWSのMCPサーバー」ですが、動かす場所も対象APIも違います。前者はAWSが運用する汎用のAWS API用、後者は利用者が自分のアカウントのBedrock AgentCore Runtimeにデプロイして使うSAP専用のサーバーです。
MCPは「AIエージェントが外部のツールやデータに接続するための共通プロトコル」です。仕組みの基礎はMCP(Model Context Protocol)とはで解説しています。AWS MCP Serverは、そのプロトコルに沿ったAWS公式の実装と考えれば十分です。
GA後のアップデート(2026年6〜10月)|5月時点の情報から変わった点
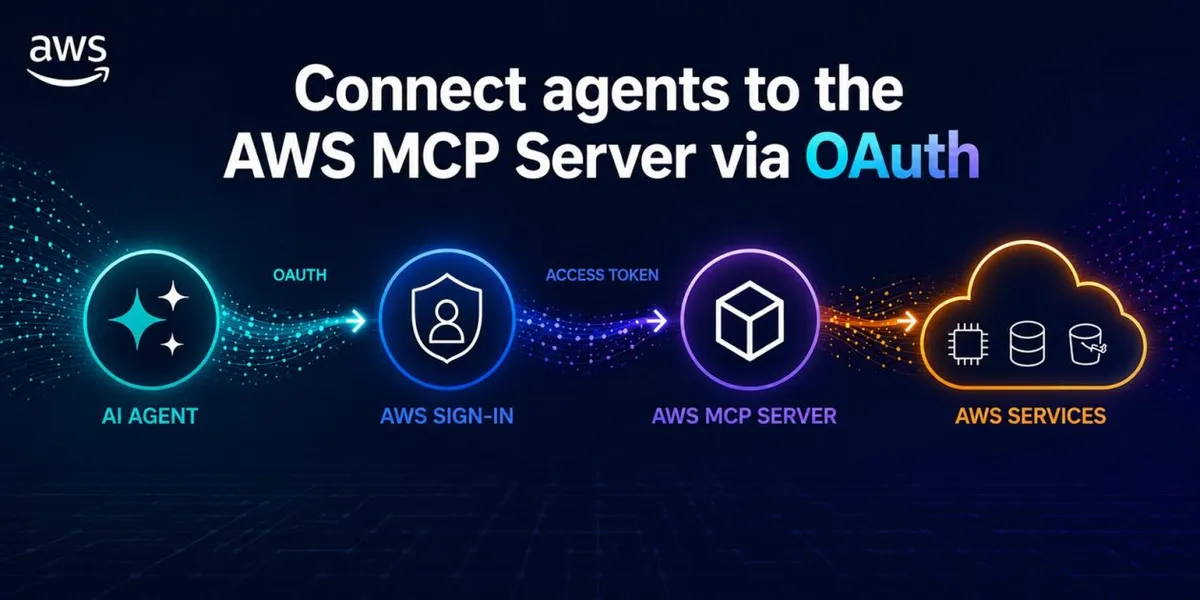
出典: AWS Security Blog: Introducing OAuth Support for AWS MCP Server
GA後の5か月で、使い方に関わる変更が続きました。5月時点の解説記事や社内手順書を参考にしている場合は、次の表で差分を確認してください。
時期 | 変更内容 | 実務への影響 |
|---|---|---|
2026年5月末〜6月 | マルチプロファイル対応(複数アカウント・複数ロールの切り替え) | SigV4接続で |
2026年6月 | AWS CLIがAgent Toolkitに対応( | 対話形式のウィザードで、導入済みエージェントへのMCP設定とスキルの導入をまとめて行える |
2026年7月 | OAuth 2.1(AWS Sign-in)に対応 | ローカルのプロキシなしで接続できるようになった。Claude.aiやChatGPTなどWebのクライアントからも使える |
2026年7月〜8月末 |
| 後継は |
2026年8月末〜9月 | Serverless capability(Lambdaの読み取り専用の診断)を追加 | Lambdaと接続先サービスの不調を、エージェントに調べさせやすくなった(追加料金なし) |
2026年10月2日 | 東京を含む6リージョンを追加(計8リージョン) | 東京のエンドポイント |
あわせて、プレビュー時代に使われていたIAMアクション(aws-mcp:InvokeMcp・aws-mcp:CallReadOnlyTool・aws-mcp:CallReadWriteTool)は、GA以降は不要で効果もありません。これらのアクションでDenyを書いたポリシーは、いまは何も止めていない点に注意が必要です。aws:ViaAWSMCPService などのコンテキストキーを条件にした書き方へ移す必要があります。
出典: AWS What's New(2026年10月・6リージョン追加)、AWS What's New(2026年7月・OAuth対応)、AWS What's New(2026年6月・AWS CLI対応)、Agent Toolkit for AWS ドキュメント履歴、GitHub issue #294(call_aws削除後のエラー報告)
AWS MCP Serverとは|AIエージェントとAWSをつなぐマネージド・リモートMCPサーバー
AWS MCP Serverは、Claude Code・Cursor・Codex・Kiro・Windsurf・ClineなどのMCP対応エージェントが、IAM認証でAWS APIを呼び出したり、最新のAWSドキュメントを参照したりするための公式マネージドサーバーです。
以前は awslabs/mcp のOSS版MCPサーバー群を手元で動かす必要がありましたが、AWS MCP ServerはAWSが運用するリモートのエンドポイント(https://aws-mcp.<リージョン>.api.aws/mcp)として提供されます。公式ドキュメントによると、サーバーは顧客のデータを保存しない中継役(ステートレス)で、IAMで拒否された操作はエージェントからもできません。AWS MCP Serverは権限を足すものではありません。
AWSのブログでは、AWS MCP Serverを有効にしたClaude Codeが、最新ドキュメントを検索してAmazon S3 Vectorsを正しく提案した一方、無効にした状態では学習データが古いため別の案を出した、というデモが紹介されています。API操作だけでなく、「最新のAWSの情報を前提に答えさせる」ことも大きな役割です。
現在提供されているツール(2026年10月時点)
GA時は call_aws・search_documentation・read_documentation・run_script の4ツール構成でしたが、現在の公式ツール一覧は次の8つです。クライアント上では aws___ という接頭辞が付きます。
区分 | ツール名 | できること | 認証 |
|---|---|---|---|
ドキュメント |
| AWSドキュメント・APIリファレンス・スキルを横断検索 | 不要 |
ドキュメント |
| ドキュメントのページをMarkdownで取得 | 不要 |
ドキュメント |
| 全リージョンの一覧を取得 | 不要 |
ドキュメント |
| サービス・機能・API・CloudFormationリソースのリージョンごとの提供状況を確認 | 不要 |
ドキュメント |
| スキル(作業手順書)の本文を取得 | 必要 |
API |
| サンドボックスでPythonを実行してAWS APIを呼ぶ。IAM権限を引き継ぎ、外部ネットワークには出られない。一覧取得・並列呼び出し・多段処理向き | 必要 |
API |
| S3の署名付きURLを発行(アップロード・ダウンロード) | 必要 |
API |
|
| 必要 |
出典: Understanding the MCP Server tools(AWS公式ドキュメント)
call_aws は2026年8月末に削除されています。 現在、AWS APIの操作は run_script 経由で行います。「リソース一覧を取る → 条件で絞る → 1件ずつAPIを呼ぶ」といった多段の処理を、エージェントとサーバーの間で何往復もせずにサンドボックス内のPythonでまとめて実行できるため、トークン消費を抑えやすい作りです。
なお、GitHubのissueでは、run_script 内で1回に呼べるAWSサービスは10種類までという制限や、1回の実行に十数秒かかるという報告があります(AWS公式の仕様としては明記されていません)。
対応するAIコーディングエージェント
MCPに対応したクライアントであれば、原則として利用できます。公式ドキュメントが挙げているのは次のとおりです。
- Claude Code(Claude Code for Webを含む)
- Cursor
- OpenAI Codex
- Devin
- Kiro
- VS Code/GitHub Copilot
- Windsurf
- Cline
- Gemini CLI などのMCP対応クライアント
OAuthで接続できるようになったため、Claude.aiやChatGPT.comのようなWebのクライアントからも使えます。各ツールの概要はClaude Codeとは・Cursorとは・Kiroとは・Windsurfとはで解説しています。
IAM認証の仕組み|新コンテキストキーで「MCP経由」を識別できる
出典: AWS Security Blog: Understanding IAM for Managed AWS MCP Servers
AWS MCP Serverの一番の価値は、IAMポリシーで「このリクエストはMCPサーバー経由か」を判定できることです。MCP専用の権限管理を別に覚える必要はなく、いつものIAMポリシーとSCPで制御できます。
2つのIAMコンテキストキー
コンテキストキー | 型 | 値・用途 |
|---|---|---|
| Boolean | AWSマネージドのMCPサーバーを経由したリクエストでtrue。MCP経由の操作だけをまとめて許可・拒否するときに使う |
| String | どのMCPサーバーを経由したかを示すサービスプリンシパル(例: |
AWSマネージドのリモートMCPサーバーには、AWS MCP Serverのほか、Amazon EKS・Amazon ECS・Amazon SageMaker向けのものがあります。aws:CalledViaAWSMCP を使えば、これらを区別したポリシーも書けます。
人が直接APIを呼んだときは、aws:ViaAWSMCPService がtrueになりません。そのため、「trueのときにDenyする」書き方にしておけば、人の操作には影響せず、エージェント経由の操作だけを止められます。
ポリシー例1:MCP経由では削除系の操作を禁止する
組織全体で「エージェントからは削除系のAPIを呼ばせない」と決めるパターンです。IAMポリシーにもSCPにも書けます。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "DenyDestructiveActionsViaMCP",
      "Effect": "Deny",
      "Action": [
        "s3:DeleteObject",
        "s3:DeleteBucket",
        "ec2:TerminateInstances",
        "rds:DeleteDBInstance",
        "dynamodb:DeleteTable"
      ],
      "Resource": "*",
      "Condition": {
        "Bool": {
          "aws:ViaAWSMCPService": "true"
        }
      }
    }
  ]
}
AWSのセキュリティブログでは、このほかに「SCPで組織全体のMCP経由の操作を一括で拒否する」「MCP経由ではS3の読み取りだけを許可する」といった例も紹介されています。
ポリシー例2:特定のMCPサーバー経由のみ許可する
「EKSの操作は、MCP経由ならEKS用のマネージドMCPサーバーからだけ許可し、それ以外のMCPサーバーからは拒否する」といった絞り込みもできます。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "AllowOnlyEKSManagedMCP",
      "Effect": "Deny",
      "Action": "eks:*",
      "Resource": "*",
      "Condition": {
        "StringNotEquals": {
          "aws:CalledViaAWSMCP": "eks-mcp.amazonaws.com"
        },
        "Bool": {
          "aws:ViaAWSMCPService": "true"
        }
      }
    }
  ]
}
プレビュー時代のポリシーは書き直しが必要
プレビュー期間中は、aws-mcp:InvokeMcp・aws-mcp:CallReadOnlyTool・aws-mcp:CallReadWriteTool といったAWS MCP Server専用のIAMアクションで権限を絞る方法がありました。GA以降、AWS MCP Serverではこれらのアクションは不要になり、指定しても効果がありません。 「aws-mcp:CallReadWriteTool をDenyしているから書き込みは止まっている」と考えている環境では、実際には何も止まっていない可能性があります。
既存のポリシーを見直し、aws:ViaAWSMCPService/aws:CalledViaAWSMCP を条件にしたDeny文で書き直してください。なお、EKSのマネージドMCPサーバーでは、引き続き eks-mcp:InvokeMcp が必要です。
認証方式は2つ|OAuthとSigV4の選び方
2026年7月から、接続方法を2つから選べるようになりました。どちらでも、最終的な権限はサインインしたIAMロールのポリシーで決まります。
比較項目 | OAuth(簡単な方法) | SigV4(細かく管理する方法) |
|---|---|---|
仕組み | AWS Sign-inのOAuth 2.1。ブラウザでサインインする(画面なしの環境向けの方式もある) | AWS CLIでサインインし、手元で動かす「MCP Proxy for AWS」がリクエストに署名する |
手元に入れるもの | 不要 | uv(uvx)、AWS CLI 2.32.0以上 |
事前に必要な権限 | マネージドポリシー | 通常のIAM認証情報 |
複数アカウントの切り替え | できない(1つのIAMロールに固定) | できる( |
読み取り専用モード | できない | できる(プロキシの |
既定リージョンの指定 | できない | できる( |
向いているクライアント | Claude.ai・ChatGPT.comなどのWebクライアント、リモートMCPにしか対応していないクライアント | Claude Code・Kiro・Codexなど、ターミナルやIDEで使うエージェント |
まず試すならOAuthが手軽です。本番のアカウントを触らせる、複数アカウントを使い分ける、書き込み系のツールを隠したい、といった場合はSigV4を選びます。
OAuthの管理については、2026年7月のセキュリティブログで、トークンの確認・失効用のIAMアクション(signin:IntrospectOAuth2Token・signin:RevokeOAuth2Token)や、リダイレクト先・認可方式を絞る条件キー、不審なセッションだけを止められる aws:SignInSessionArn が紹介されています。組織のSCPでサインイン関連のアクションを制限している場合は、OAuth接続が使えないこともあります。
出典: Setting up the AWS MCP Server(AWS公式ドキュメント)、AWS Security Blog: Introducing OAuth support for AWS MCP Server
権限設計の進め方
公式ドキュメントは、エージェントには最小権限のロールを使うよう案内しています。実務では次の順で進めると安全です。
- エージェント用のIAMロールを、人が使うロールと分けて作る(開発・検証・本番の環境ごとに分けるとCloudTrailで追いやすい)
- 最初は読み取り中心の権限にし、削除系はMCP経由でDenyする
- CloudTrailのログを見ながら、必要な操作だけを少しずつ許可する
CloudTrail・CloudWatchによる監査|誰がいつ何を呼んだかを追跡(データイベントの設定に注意)
AWS MCP Server経由の操作は、既存のCloudTrail・CloudWatchで追跡できます。ただし、CloudTrailの設定によっては記録が残らない点に注意が必要です。
サービス | できること | 注意点 |
|---|---|---|
CloudTrail | MCP経由のAPI呼び出しを記録。下流の呼び出しの | AWSのセキュリティブログによると、MCP経由の下流の呼び出しは「データイベント」として扱われる。証跡はデータイベントを既定で記録しないため、記録設定を有効にする必要がある |
CloudWatch メトリクス |
| クォータの使用量は |
CloudTrailの「イベント履歴」画面には管理イベントしか表示されません。エージェントの操作を監査対象にするなら、証跡を作成し、CloudTrailのデータイベントのログ記録を有効にしておきます。データイベントの記録には、CloudTrailの通常料金がかかります。
このほか、CloudTrail上のツール名はクライアントの接頭辞が付かない形(例:aws___retrieve_skill は retrieve_skill)で記録されます。OAuthで接続した場合は、signin.amazonaws.com の AuthorizeOAuth2Access・CreateOAuth2Token も残ります。
AIエージェント全般の安全な運用については、AIエージェントセキュリティガイドとAIコーディングのセキュリティリスクもあわせて参考にしてください。
Agent Toolkit for AWSの4要素|MCP Server / Skills / Plugins / Rules
出典: GitHub: aws/agent-toolkit-for-aws
Agent Toolkit for AWSは、awslabs/mcp などに分かれていたMCPサーバー・スキル・プラグインを引き継ぐ公式ツールキットとして、2026年5月6日にAWS MCP Serverと同時に発表されました。構成要素は4つで、料金はかかりません。
要素 | 役割 | 例 |
|---|---|---|
AWS MCP Server | AWS APIとドキュメントへの入口を単一のエンドポイントで提供 |
|
Agent Skills | 作業ごとの手順書・スクリプト・参考資料のパッケージ。エージェントが必要なときだけ読み込むため、コンテキストを圧迫しにくい | GA時点で40以上(IaC・ストレージ・分析・サーバーレス・コンテナ・AIサービス) |
Plugins | Claude Code・Codex・Devin向けに、MCP設定とスキルをまとめて導入するパッケージ | AWS Core/AWS Data Analytics/AWS Agents |
Rules files | プロジェクト単位のガードレールや優先設定 | コーディング規約・命名規則・使わせないリソースなど |
GA時点で発表された3つのプラグインの使い分けは次のとおりです。
- AWS Core:Lambda・DynamoDB・S3・API Gatewayなどを使う一般的なアプリ開発向け。最初に入れるならこれです。
- AWS Data Analytics:Glue・Athena・Redshiftなどでデータパイプラインを組む人向け。
- AWS Agents:Bedrock AgentCore上でエージェントそのものを開発する人向け。
KiroはプラグインなしでAWS MCP Serverに直接接続して使えます。データベース・ネットワーク・IAMの領域は、GA時点で「今後追加予定」と発表されていました。スキルは npx skills add aws/agent-toolkit-for-aws/skills で入れられるほか、AWS CLIの aws agent-toolkit コマンドでも検索・導入・更新ができます。スキルの考え方そのものはClaude Codeのスキル活用ガイドが参考になります。
2026年9月追加:Serverless capability
2026年8月末〜9月に、特定の作業向けのヘルパー関数群「capability」の第1弾として Serverless capability が追加されました。Lambda関数と、その接続先(API Gateway・EventBridge・S3・DynamoDB・SNS・SQS・Step Functions)を読み取り専用で調べるものです。
- 直近7日間の状態と比べて、何が変わったかを見る
- 繰り返し起きているエラーを特定する
- デプロイ済みの設定や直近の変更履歴を取得する
- レイテンシを分析する
追加料金はかかりません。「Lambdaが急に失敗し始めた原因を調べて」といった依頼を、権限を書き込み側に広げずにエージェントへ任せられます。
出典: AWS What's New(2026年9月・Serverless capability)、What is the Agent Toolkit for AWS?
AWS for SAP MCP Serverとは|Bedrock AgentCore Runtime上のSAP特化MCP
2026年5月1日にGAした「AWS for SAP MCP Server」は、Amazon Bedrock AgentCore Runtime上で動くMCPサーバーで、AIエージェントがSAPのOData APIに接続できるようにするものです。AWSが運用するAWS MCP Serverと違い、利用者が自分のAWSアカウントにデプロイして使います。
現在の公式ドキュメントでは、対象は SAP S/4HANA・SAP ECC・SAP SuccessFactors、ODataは V2とV4の両方に対応しています。GA発表時はS/4HANAとECC、OData V2の記載だったため、対応範囲は広がっています(追加された時期は公表されていません)。
主要機能
機能 | 内容 |
|---|---|
サービスの探索 | ODataサービスのカタログを照会 |
メタデータの取得 | エンティティ・項目・関係を把握 |
ODataの読み取り | 絞り込み・項目選択・件数取得を含む読み取り |
ODataの書き込み | 運用者が明示的に有効にした場合のみ作成・更新・削除ができる |
Function Import | SAP ODataのfunction importを呼び出す |
カスタムカタログ | S3に置いた独自カタログに差し替える |
APIの許可リスト | 前方一致または完全なAPI名で、使えるAPIを制限する |
サービスヒント | S3に置いたヒントファイルで、エージェントの使い方を補う |
認証 | 受け側はAgentCore Identityで認証し、SAP側への接続はOAuth 2.0。資格情報はSecrets Managerで保管 |
コンテナイメージはECRで無償提供され、CloudFormationテンプレートでデプロイします。推奨構成は、SAP BTP API Management経由でOData APIを公開し、HTTPSとOAuth 2.0で接続する形です。受注・発注・品目・会計伝票など、財務・購買・物流の業務データを扱う場面が想定されています。
連携できるエージェント・クライアント
- Amazon Quick
- Strands SDKで作ったカスタムエージェント
- SAP Joule
- その他のMCP対応クライアント
書き込みは明示的に有効にしない限り使えず、APIの許可リストで範囲も絞れます。ERPのデータを扱うことを前提にした慎重な設計です。
SAPのような基幹システムとつなぐと、エージェントを試すだけでは済まなくなります。自社の業務で動かすなら、書き込み前の承認、異常時の停止、失敗した処理の再実行まで含めて、作り込む範囲を見積もっておく必要があります。どこまで開発が必要かは、AIエージェントの本番導入で追加する開発範囲で整理しています。
なお、AWS for SAP MCP Serverの対応リージョンは公式に明記されていません。 稼働基盤であるAgentCore Runtimeの提供リージョンに従うと考えられますが、東京で使う場合は事前に確認してください。AgentCore自体の使い方はBedrock AgentCore CLIの解説で紹介しています。また、SAPの運用管理向けには「AWS for SAP Management MCP Server」という別のサーバーもあるため、名前の取り違えに注意してください。
出典: What is the AWS for SAP MCP Server?(AWS公式ドキュメント)、AWS What's New(2026年5月1日)
このツールを自社のシステムや業務にどう組み込むか、ご提案します
初回相談は無料・30分(オンライン)。要件が決まっていなくても大丈夫です。改修100万円〜・PoC300万円〜(税別)
料金|AWS MCP Server本体は無料、課金はリソース実費のみ
AWS MCP Server本体とAgent Toolkit for AWSには追加料金がかかりません。費用がかかるのは、エージェントが作成・操作したAWSリソースと、データ転送の分だけです。
項目 | 料金 |
|---|---|
AWS MCP Server 本体 | 無料(追加料金なし) |
Agent Toolkit for AWS(Skills/Plugins/Rules) | 無料 |
Serverless capability | 無料 |
AWS for SAP MCP Server のコンテナイメージ | 無料(稼働させるBedrock AgentCore Runtime・Identity、Secrets Manager、S3などは各サービスの通常料金) |
課金対象 | エージェント経由で作成・操作したAWSリソース+データ転送(通常のAWS料金) |
監査関連 | CloudTrailのデータイベント記録、CloudWatchなどは通常料金 |
公式の表記は次のとおりです。
There is no additional charge for the AWS MCP server itself. You pay only for the AWS resources you create and any applicable data transfer costs.
注意したいのは、エージェントが自分でAPIを呼ぶため、想定外のリソース作成で請求が増えるおそれがあることです。最小権限のIAMロールと、AWS Budgetsのアラート設定は、ほぼ必須と考えてください。
対応リージョンと現時点の制約|東京リージョンは対応、PrivateLinkは未対応
GA時点はus-east-1とeu-central-1の2リージョンだけでしたが、2026年10月2日に東京を含む6リージョンが追加され、計8リージョンになりました。
対応リージョン(2026年10月2日以降)
リージョン | コード | エンドポイント |
|---|---|---|
米国東部(バージニア北部) | us-east-1 |
|
米国西部(オレゴン) | us-west-2 |
|
アジアパシフィック(東京) | ap-northeast-1 |
|
アジアパシフィック(シンガポール) | ap-southeast-1 |
|
アジアパシフィック(シドニー) | ap-southeast-2 |
|
欧州(フランクフルト) | eu-central-1 |
|
欧州(アイルランド) | eu-west-1 |
|
欧州(ロンドン) | eu-west-2 |
|
サーバーが動くのはこの8リージョンですが、操作できるのは全商用リージョンのリソースです。公式は、近いリージョンのエンドポイントを使うと遅延が減り、リクエストのデータをそのリージョン内に留められると説明しています。日本の企業でデータの所在に関する社内ルールがある場合、東京のエンドポイントを使うのが基本です。大阪(ap-northeast-3)は2026年10月28日時点で対象外です。
現時点の主な制約
制約 | 内容 | 影響 |
|---|---|---|
VPCエンドポイント(PrivateLink)未対応 | パブリックなエンドポイントのみ。将来追加予定とAWSのセキュリティブログに記載があるが時期は未定 | 閉域網での接続が必須の業種は様子見が現実的 |
大阪リージョン非対応 | 国内でサーバーを置けるのは東京のみ | 大阪を必須とする構成や、国内で冗長化したい場合は要検討 |
| IAM権限は引き継ぐが、外部ネットワークには出られない | 手元のファイルや外部APIとの連携は、エージェント側で別に処理する |
OAuth接続の機能差 | 複数アカウントの切り替え・読み取り専用モード・既定リージョン指定ができない | 本番運用や複数アカウントの管理はSigV4が向く |
クォータ | 同時接続はアカウント・リージョンごとに100、認証ありのリクエストは毎秒10(どちらも引き上げ不可) | 大人数のチームで同じアカウントから一斉に使うと、HTTP 429が返ることがある |
| 2026年8月末に削除済み | 古いプロンプト・スキル・手順書は |
SAP MCPの書き込みは明示的な有効化が必要 | 既定では書き込みできない | 安全側の設計。書き込みは運用ルールを決めてから有効にする |
クォータの詳細は次のとおりです(公式 Quotas)。
項目 | 既定値 | 引き上げ |
|---|---|---|
同時接続(アカウント・リージョンごと) | 100 | 不可 |
同時アクティブセッション(アカウント・リージョンごと) | 180 | 可 |
同時アクティブセッション(ユーザー・リージョンごと) | 90 | 可 |
認証ありのリクエスト(アカウント・リージョンごと) | 毎秒10 | 不可 |
認証なしのリクエスト(送信元IP・リージョンごと) | 毎秒5 | 不可 |
セッションの一時ストレージの保持 | 8時間 | 不可 |
3世代比較|OSS版(awslabs/mcp)・GA時点(5月)・現在(10月)
「OSS版を使っているが移行すべきか」「5月の情報とどこが違うのか」を判断しやすいよう、OSS版・GA時点・現在の3つを比べます(Preview版の主な仕組みはGA時点にほぼ引き継がれています)。
項目 | OSS版(awslabs/mcp) | GA時点(2026年5月) | 現在(2026年10月) |
|---|---|---|---|
提供形態 | 手元で動かす/自分でホスト | AWS運用のリモートサーバー | AWS運用のリモートサーバー |
主なツール | AWS API用・ドキュメント用など用途別に分かれたサーバー |
|
|
認証 | 手元のAWS認証情報 | SigV4(MCP Proxy for AWS経由) | OAuth 2.1(プロキシ不要)とSigV4から選択 |
IAMコンテキストキー | なし |
| 同左 |
監査 | 手元の操作は別途管理 | CloudTrail・CloudWatch( | 同左。OAuthのサインインも記録 |
リージョン | 手元で動く | us-east-1・eu-central-1 | 東京を含む8リージョン |
Skills/Plugins | リポジトリごとに分散 | 40以上のSkills・3つのPlugins | Serverless capability追加、AWS CLIからも導入可 |
運用 | 自分でアップデート | AWSが運用 | AWSが運用 |
料金 | 無料 | 無料(リソース実費のみ) | 無料(リソース実費のみ) |
新規に導入するなら、現在のAWS MCP Serverを選ぶのが基本です。 OSS版はAgent Toolkitが後継と位置づけられていますが、提供は続いています。移行するときは、公式手順のとおり、OSS版の aws-api-mcp-server・aws-knowledge-mcp-server を設定から外してください。両方が入っているとツールが重複し、エージェントが混乱します。
Claude Code / Cursorからの最短セットアップ
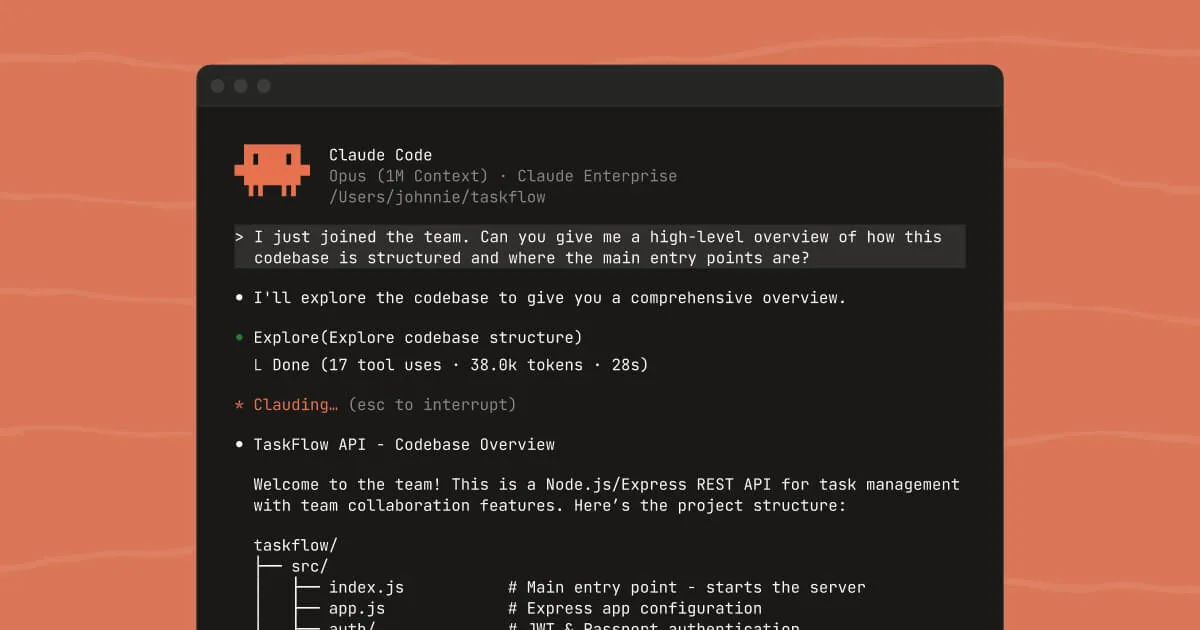
東京リージョンのエンドポイントを使った設定例です。公式ドキュメントの例はus-east-1ですが、エンドポイントのリージョン部分を置き換えれば他のリージョンでも同じ手順で使えます。Claude CodeへのMCPサーバーの追加方法全般はClaude CodeのMCPサーバー設定ガイドで解説しています。
1. 古い設定を外す
OSS版の aws-api-mcp-server や aws-knowledge-mcp-server を登録している場合は、先に設定から削除します。
2-A. OAuthで接続する(手軽に試す場合)
使うIAMロールに、マネージドポリシー AWSMCPSignInOAuthAccessPolicy を付けておきます。Claude Codeでは次の1行で登録できます。初回の接続時にブラウザが開き、AWSにサインインします。
claude mcp add aws-mcp https://aws-mcp.ap-northeast-1.api.aws/mcp --transport httpCursorやClaude Desktop、Kiro IDEでは、リモートMCPサーバーとして https://aws-mcp.ap-northeast-1.api.aws/mcp?oauth=initialize を登録します。Codex CLIは codex mcp add aws-mcp --url https://aws-mcp.ap-northeast-1.api.aws/mcp?oauth=initialize です。
2-B. SigV4で接続する(本番や複数アカウントを扱う場合)
uv(uvx)とAWS CLI 2.32.0以上を入れ、AWS CLIでサインインしておきます。
# uv(Pythonのパッケージ管理ツール)を導入
curl -LsSf https://astral.sh/uv/install.sh | sh

# AWS CLIでサインイン
aws login
Claude Codeでは次のように登録します。--metadata AWS_REGION=... は、操作対象の既定リージョンです。
claude mcp add-json aws-mcp '{"type":"stdio","command":"uvx","args":["mcp-proxy-for-aws-cli@latest","https://aws-mcp.ap-northeast-1.api.aws/mcp","--metadata","AWS_REGION=ap-northeast-1"],"env":{}}'CursorやClaude Desktopの mcp.json では次のように書きます。
{
  "mcpServers": {
    "aws-mcp": {
      "command": "uvx",
      "args": [
        "mcp-proxy-for-aws-cli@latest",
        "https://aws-mcp.ap-northeast-1.api.aws/mcp",
        "--metadata",
        "AWS_REGION=ap-northeast-1"
      ]
    }
  }
}
書き込み系のツールを隠したいときは args に --read-only を、特定のプロファイルを使うときは --profile <プロファイル名> を足します。awslabsの移行ガイドでは、@latest ではなくプロキシのバージョンを固定する書き方も勧められています。
3. AWS CLIでまとめて設定する方法もある
AWS CLI 2.35.0以上なら、aws configure agent-toolkit で対話形式のウィザードが起動し、導入済みのエージェントを見つけてMCPの設定とスキルを入れてくれます。CIなどで確認を省くときは --yes を付けます。
4. プラグインを入れる(Claude Code/Codex/Devin)
用途に合わせてプラグインを導入します。
- 一般的なアプリ開発 → AWS Core
- データ基盤・分析 → AWS Data Analytics
- Bedrock AgentCoreでのエージェント開発 → AWS Agents
5. 動作確認
クライアントで /mcp または /tools を実行し、aws___search_documentation と aws___retrieve_skill が表示されれば接続できています。最初はドキュメント検索や、S3バケットの一覧取得のような読み取り系の操作から試すのが安全です。
よくあるエラーは、トークン切れの ExpiredTokenException、PCの時計が5分以上ずれているときの InvalidSignatureException、OAuthでマネージドポリシーを付け忘れたときのHTTP 400です。
MCPでの外部サービス連携に慣れたい方は、freee MCPでクレジットカード仕訳を自動化する手順やGitHub MCP Serverの使い方も参考になります。
こんな企業・チームにおすすめ
東京リージョン対応で、日本の企業が導入しやすくなりました。いま導入を進めやすいチームと、もう少し待ったほうがよいチームを整理します。
こんな企業におすすめ
- 東京リージョンを中心にAWSを使っている企業:2026年10月から東京のエンドポイントで、データをリージョン内に留めて使える
- Claude Code・Cursor・Kiroなどをすでに開発の標準にしている組織:既存の開発の流れにそのまま組み込める
- CloudTrail・SCPでガバナンスの仕組みが整っている企業:IAMコンテキストキーをすぐに活かせる
- エージェントによるAWS操作を「監査できる形」で標準化したい企業:人の操作とエージェントの操作をIAMとログで分けられる
- Lambda中心のサーバーレス構成で、障害調査を効率化したいチーム:Serverless capabilityで、読み取りだけの診断を任せられる
- SAP S/4HANA・ECC・SuccessFactorsとAIエージェントの連携を検討している企業:SAP MCPが使える
おすすめしない・様子見が無難な企業
- VPC内で完結させる必要がある業種(金融・医療・公共など):PrivateLink対応を待つのが現実的
- 大阪リージョンを必須とする構成:現時点で国内の対応は東京のみ
- IAM・SCPの管理がまだ整っていない組織:エージェントに意図しないAPIを呼ばれるおそれがある。先にIAMを整える
- 大人数で同じアカウントから一斉に使う予定のチーム:同時接続100・毎秒10リクエストは引き上げられないため、アカウントの分け方を先に決める
- エージェント経由の課金をまだ管理できない組織:Budgetsと最小権限のロールを先に整える
- CLIやTerraformでの運用が固まっている保守チーム:MCPに置き換えるメリットが小さい作業もある
よくある質問
Q1. AWS MCP Serverは無料ですか?
サーバー本体は無料です。Agent Toolkit for AWS(Skills/Plugins/Rules)とServerless capabilityも無料です。費用がかかるのは、エージェントが作成・操作したAWSリソース、データ転送、CloudTrailのデータイベント記録など、通常のAWSの利用分です。
Q2. 日本リージョン(東京)では使えますか?
使えます。2026年10月2日に東京リージョン(ap-northeast-1)が追加されました。 エンドポイントは https://aws-mcp.ap-northeast-1.api.aws/mcp です。5月のGA時点では対象外だったため、当時の記事や手順書を見ている場合は書き換えてください。大阪リージョンは2026年10月28日時点で対象外です。
Q3. VPC Endpoint(PrivateLink)には対応していますか?
2026年10月28日時点では未対応です。AWSのセキュリティブログには将来追加する予定と書かれていますが、提供時期は公表されていません。閉域網での接続が条件の業務は、当面は様子見になります。
Q4. 以前の手順書にある call_aws が使えません。
call_aws は2026年7月に非推奨となり、8月末に削除されました。呼び出すと「The call_aws tool has been removed, use another one.」というエラーになります。現在は run_script を使います。プロンプト・スキル・社内の手順書で call_aws を指定している箇所は、run_script 前提に書き換えてください。
Q5. OAuthで接続したら、MCP Proxy for AWSは不要ですか?
OAuthで接続する場合、プロキシは不要です。SigV4で接続する場合は、引き続き手元でMCP Proxy for AWSを動かします。読み取り専用モードや複数アカウントの切り替えはSigV4側の機能なので、使い分けが必要です。
Q6. Bedrock AgentCoreとAWS MCP Serverの関係は?
役割が違います。Bedrock AgentCoreはエージェントを動かす基盤、AWS MCP Serverはエージェントが外部(AWS API)につながるための入口です。AWS for SAP MCP ServerはAgentCore Runtime上で動くため、SAP連携では両方を組み合わせることになります。AWS上でClaudeを使う構成全体はClaude Platform on AWSの解説も参考になります。
Q7. プレビュー版のときに作ったIAMポリシーはそのまま使えますか?
aws-mcp:InvokeMcp・aws-mcp:CallReadOnlyTool・aws-mcp:CallReadWriteTool を使ったポリシーは、GA以降は効果がありません。特にこれらでDenyしていた場合、制限がかかっていない状態になっています。aws:ViaAWSMCPService などのコンテキストキーを条件にしたポリシーに書き直してください。MCPの仕様側の認証まわりの動きはMCPロードマップ(2026年8月)の解説で整理しています。
まとめ|エンタープライズAWS×AIエージェントの「公式ルート」が確立した
2026年5月のGAと、その後5か月の更新を踏まえると、要点は次のとおりです。
- AWS MCP ServerのGAで、AIエージェントによるAWS操作をIAMとCloudTrailの既存の管理の枠内で扱えるようになった:決め手はIAMコンテキストキーの2つ。プレビュー時代の
aws-mcp:*アクションでの制限はもう効かない。 - GA後に使い勝手が大きく変わった:東京リージョン対応(10月)、OAuthでの直接接続(7月)、
call_awsの削除とrun_scriptへの一本化(8月末)、Serverless capability(9月)。 - Agent Toolkit for AWSで、MCP Server・Skills・Plugins・Rulesの役割分担がはっきりした:AWS CLIからもまとめて設定できる。
- AWS for SAP MCP ServerでSAPとAIエージェントをつなぐ公式の手段ができた:対象はS/4HANA・ECC・SuccessFactors、ODataはV2・V4に対応。
残る大きな制約はPrivateLink未対応と、引き上げられないクォータです。まずは東京のエンドポイントとエージェント専用の最小権限ロールを用意し、CloudTrailのデータイベント記録を有効にしたうえで、読み取り系の作業から段階的に導入するのが、2026年10月時点の現実的な進め方です。
次に読むと判断が進む関連記事
- MCP(Model Context Protocol)とは:MCPの仕組みを基礎から理解する
- AIエージェントとは:エージェント全体の考え方とAWS MCPの位置づけ
- AIエージェントセキュリティガイド:権限設計・監査ログ運用の前提知識
- AIコーディングのセキュリティリスク:Claude Code・Cursor導入時の注意点
- Claude Codeとは/Cursorとは/Kiroとは/Windsurfとは:AWS MCP Serverと組み合わせる主なAIコーディングエージェント
- AIエージェント・フレームワークおすすめ:Bedrock AgentCoreを含めたエージェント基盤の選び方
- OpenAIとAWSの提携:AWSのAI関連の動き
- A2A Protocolとは:MCPとあわせて押さえておきたいエージェント間のプロトコル
出典・参考情報
- AWS What's New: The AWS MCP Server is now generally available(2026/5/6)
- AWS News Blog: The AWS MCP Server is now generally available(日本語版)
- AWS What's New: Agent Toolkit for AWS announcement
- AWS What's New: AWS MCP Server マルチプロファイル対応(2026年6月)
- AWS What's New: AWS CLI の Agent Toolkit 対応(2026年6月)
- AWS What's New: OAuth support for AWS MCP Server(2026年7月)
- AWS What's New: Serverless capability(2026年9月)
- AWS What's New: AWS MCP Server six additional regions(2026年10月)
- AWS Security Blog: Understanding IAM for Managed AWS MCP Servers
- AWS Security Blog: Introducing OAuth support for AWS MCP Server
- AWS Docs: What is the Agent Toolkit for AWS?
- AWS Docs: Setting up the AWS MCP Server
- AWS Docs: Understanding the MCP Server tools
- AWS Docs: AWS MCP Server quotas
- AWS What's New: General availability of AWS for SAP MCP Server in Amazon Bedrock AgentCore(2026/5/1)
- AWS Docs: What is the AWS for SAP MCP Server?
- AWS What's New: Agent Plugin for AWS Serverless(2026/3/25)
- GitHub: aws/agent-toolkit-for-aws
- GitHub: aws/mcp-proxy-for-aws
- GitHub: awslabs/mcp MIGRATION.md(OSS版からの移行)
このツールを自社のシステムや業務にどう組み込むか、ご提案します
この記事の著者

AI革命
編集部
AI革命株式会社の編集部です。最新のAI技術動向から実践的な導入事例まで、企業のデジタル変革に役立つ情報をお届けしています。豊富な経験と専門知識を活かし、読者の皆様にとって価値のあるコンテンツを制作しています。
最新記事
@GitHubがSlack・Teamsで一般提供に|できること・料金・使い方・注意点を整理【2026年11月】
2026/11/07
Cognition SWE-2とは?FrontierCode 1.1で50.0%・Fable 5.1比コスト64%減、SWE-2 Flashとの違いとDevin Desktop/CLIでの使い方【2026年11月最新】
2026/09/13
AI革命とは?意味・背景・企業に起きる変化をわかりやすく解説【2026年版】
2026/04/12
SubQ LLMとは?「非トランスフォーマー」の実態・SSAアーキテクチャと12Mトークンコンテキストを解説【2026年11月】
2026/06/02
検索システムの費用相場と内訳|社内文書・サイト内検索を既製サービスで済ませる条件と、作り込む範囲【2026年10月】
2026/10/18
Recursive Superintelligenceとは?Richard Socher・$650M調達・自己改善AI・初モデルFlintの全容【2026年11月】
2026/06/02