
EU AI規制法(EU AI Act)完全施行ガイド|2026年8月2日に始まったこと・日本企業の対応義務
この記事のポイント
EU AI Act(EU AI規制法)の2026年11月時点の施行状況を、8月2日に始まった透明性義務とAI Officeの執行、12月2日に加わる禁止、2027年12月に延期された高リスクAI、罰則の順に整理。日本企業の対応手順と、Claude・ChatGPTの透かしが利用企業の義務に与える影響も解説します。
EU AI Act(欧州AI規制法)は2026年8月2日に一般適用日を迎え、チャットボットのAI開示などの透明性義務(第50条)と、ClaudeやGPTを提供する汎用AIモデル提供者への欧州委員会の執行が始まった。一方、採用選考や与信審査などの高リスクAIの義務は、2026年7月27日に発効したAIオムニバス(Regulation (EU) 2026/1744)によって2027年12月2日(製品組込み型は2028年8月2日)への延期が確定している。
「2026年8月2日にすべてが全面適用された」という説明は正確ではない。2026年11月時点で目前に迫っている次の期限は2026年12月2日で、新しい禁止(同意のない性的画像の生成AI・児童性的虐待素材の生成AI)の適用と、8月2日より前から提供している生成AIへの機械可読マーキング(透かし等)の猶予終了が重なる。
この記事でわかること
- 2026年11月時点で「適用済み」「12月2日から」「2027年以降」の義務の区別
- リスク4段階の分類と、それぞれに課される義務
- 8月2日以降に実際に起きた執行の動き(情報提供要請・初の整合規格)
- 罰則の上限と、中小企業・中堅企業の扱い
- Claude・ChatGPTの出力に入った透かしと、利用企業に残る表示義務
- 日本企業が取るべき対応の順番
対象読者は、EU向けの事業やEU拠点を持つ日本企業の法務・コンプライアンス・IT担当者と、ChatGPT・Claudeなどの生成AIを業務で使っている企業の担当者だ。
本記事は2026年11月時点の公開情報(EU官報、欧州委員会の公表資料、Anthropic・OpenAIの公式ドキュメント、法律事務所の解説)を整理したもので、法的助言ではない。個別の判断はEU法に詳しい専門家に確認してほしい。
EU AI Actとは:世界初の包括的AI規制の位置づけ

EU AI Act(正式名称:Regulation (EU) 2024/1689)は、2024年8月1日に発効したEUの人工知能規制だ。AIシステムを法的に規制する包括的な枠組みとしては世界で初めてのもので、日本を含む各国の企業が対応を迫られている。
基本の考え方は「リスクベースアプローチ」で、すべてのAIを一律に規制するのではなく、社会への危険度に応じて4段階に分け、危険度が高いほど重い義務を課す。
2026年には初めての実質的な改正があった。欧州委員会が2025年11月19日に提案した「AIオムニバス(Digital Omnibus on AI)」が、Regulation (EU) 2026/1744として2026年7月24日に官報に掲載され、7月27日に発効した。高リスクAIの適用延期、AIリテラシー義務の緩和、中堅企業向けの軽減措置などが主な中身だ。
なお、GDPR・ePrivacy・データ法などを改める「データ側のデジタル・オムニバス」は別の法案で、2026年11月時点ではまだ審議中だ。AI Actの改正(2026/1744)とは切り分けて考えたい。
GDPRとの関係: EU AI ActはGDPR(一般データ保護規則)と並んで適用される。個人データを扱うAIは両方への準拠が必要で、GDPR対応で整えた記録管理や社内体制は、EU AI Act対応でも流用できる部分が多い。
一般的に適用除外とされるのは次のケースだ。
- 軍事・国防・国家安全保障だけを目的とするAI
- 科学研究・開発だけを目的とするAI、市場に出す前の研究・試験段階のAI(実環境での試験は別扱い)
- 個人による職業外の利用
- 無償のオープンソースライセンスで公開されたAI(ただし禁止AI・高リスクAI・第50条の透明性義務の対象になるものは除外されない)
リスクベースアプローチ:4段階の分類を整理
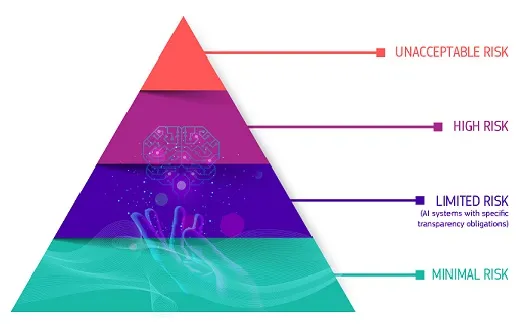
出典: 欧州委員会 公式サイト
リスクの区分は、禁止・高リスク・限定的リスク(透明性義務)・最小リスクの4つだ。区分ごとに適用開始日が違うため、「どの区分の義務が、いつから効いているか」をあわせて押さえる必要がある。
第1層:容認できないリスク(禁止AI)は2025年2月2日から適用済み
もっとも危険とされるAIは、EU市場への投入・使用が禁止されている(第5条)。2025年2月2日から適用されており、違反には最も重い制裁金が科されうる。
禁止カテゴリ | 具体例 |
|---|---|
サブリミナル・操作的技法 | 本人が気づかない方法で行動をゆがめ、重大な害を与えるAI |
脆弱性の悪用 | 年齢・障害・経済状況につけ込んで意思決定を操作するAI |
社会的スコアリング | 行動や特性をもとに人を評価し、不利益な扱いにつなげるAI |
犯罪リスク予測 | プロファイリングだけに基づいて犯罪の可能性を評価するAI |
顔認識データベースの無差別構築 | インターネットや監視カメラ映像からの顔画像の無差別収集 |
職場・教育機関での感情認識 | 職場や学校での感情推定(医療・安全目的を除く) |
生体情報による属性推定 | 生体データから人種・宗教・性的指向などを推定する分類 |
公共空間でのリアルタイム遠隔生体識別(法執行) | テロ防止などの限られた例外を除き禁止 |
2026年12月2日から追加される禁止(AIオムニバスによる新設)
欧州委員会はこれを「9つ目の禁止」としてまとめている。
- 本人の同意なく、実在する人物の性的な画像・映像を生成・加工するAI(いわゆる「ヌーディファイ」アプリなど)
- 児童性的虐待素材(CSAM)を生成するAI
違反は禁止AIと同じく最上位の罰則区分(3,500万ユーロまたは全世界売上高の7%)に当たる。画像・動画生成機能を組み込んだサービスをEU向けに提供している企業は、12月2日までに次の点を確かめておきたい。
- 実在人物の写真を入力とした性的な加工を、入力・出力の両方で止める仕組みがあるか
- 未成年を思わせる性的コンテンツの生成を拒否する設定になっているか
- 利用規約で禁止し、違反時にアカウントを止める運用があるか
- 外部の画像生成モデルを使っている場合、そのモデル側の安全対策の範囲を把握しているか
利用企業(導入者)がこうした用途にAIを使うことも禁止行為になる。アプリ配信面での同種の規制はApp Store審査ガイドラインのAIディープフェイク規定でまとめている。
第2層:高リスクAI(Annex III・Annex I)は独立型の義務が2027年12月2日まで猶予
社会への影響が大きい分野のAIは「高リスク」とされ、提供者・展開者(導入者)に重い義務が課される。2026年7月27日に発効したAIオムニバスにより、Annex III(独立型の高リスクAI)の義務開始は2027年12月2日に延期が確定した。
Annex IIIで高リスクとされる8分野は次のとおり。
分野 | 対象AIシステムの具体例 |
|---|---|
生体認証 | 遠隔生体識別、感情認識、生体情報による分類 |
重要インフラ | 電力・ガス・水道・デジタルインフラの安全管理 |
教育・職業訓練 | 入学の合否判定、学習評価、試験の不正検知 |
雇用・労務管理 | 採用選考、面接評価、昇進・解雇の判断 |
必須サービス・給付 | ローン審査(信用スコア)、生命・医療保険のリスク評価、公的給付の資格審査 |
法執行 | 犯罪被害リスクの評価、捜査での証拠評価 |
移民・国境管理 | 入国リスク評価、庇護申請の審査支援 |
司法・民主的プロセス | 裁判での事実調査・法解釈の支援、選挙への影響を狙うAI |
Annex I(製品組込み型の高リスクAI): 医療機器・機械・玩具・エレベーターなどの安全部品として組み込まれるAIで、こちらは2028年8月2日まで延期された。
高リスクAIの主な義務(2027〜2028年から本格適用)は次のとおり。
- リスク管理システムの構築・維持
- 学習・検証データの品質管理
- 品質マネジメントシステムの整備(第17条)
- 技術文書の作成・更新(10年間保管)
- 自動ログ記録の仕組み
- 人による監視(Human Oversight)の体制
- 適合性評価(第三者評価または自己評価)
- EU域外の提供者はEU域内の代理人を選任
なお、Annex IIIの分野に入っていても、判断の補助にとどまるなどの理由で「高リスクではない」と提供者が判断できる場合がある(第6条(3))。オムニバス後もEUデータベースへの登録は残り(記載事項は減った)、判断理由の文書化も引き続き必要だ。
欧州委員会の高リスク分類ガイドライン(第6条)は2026年5月19日にドラフトが公表されたが、2026年11月時点で最終版の公表は確認できていない。ドラフトでは、感情認識を高リスクとして扱うことや、AIエージェントのように複数の部品で動く仕組みでも、一部の部品がAnnex IIIの用途の判断に実質的に影響するなら高リスクになりうることが論点になっている。
初の整合規格「EN 18286:2026」が官報で参照された
高リスクAIの準備で2026年10月に動きがあった。欧州標準化機関CEN・CENELECが作った EN 18286:2026(AI Actの規制目的のための品質マネジメントシステム) が、欧州委員会の実施決定 (EU) 2026/2274 によってEU官報で参照された。AI Actの整合規格としては初めてだ。
この規格に沿って品質マネジメントシステムを作った高リスクAIの提供者は、規格がカバーする範囲で第17条の要件を満たしていると推定される。リスクマネジメント(prEN 18228)やサイバーセキュリティ(prEN 18282)などの規格は作成中で、2026年11月時点で官報参照は確認できていない。欧州委員会は、高リスク要件の適用前にさらに整合規格を出す方針を示している。
第3層:限定的リスクAI(第50条)は2026年8月2日から適用中
チャットボットや生成AIコンテンツのように、透明性の義務が課されるカテゴリだ。2026年8月2日から適用されている。
対象 | 義務を負う人 | 義務の内容 |
|---|---|---|
チャットボット・AIアシスタント | 提供者 | 人がAIと対話していると分かるよう設計(明らかな場合を除く)。遅くとも最初の対話の時点で知らせる |
生成AIの出力(画像・音声・動画・テキスト) | 提供者 | 技術的に可能な範囲で、機械可読な形でAI生成とマーキング(8月2日より前から提供している生成AIは2026年12月2日まで猶予) |
感情認識・生体分類システム | 展開者 | 対象となる人への通知 |
ディープフェイク | 展開者 | AIで生成・加工したことを明確に、目に見える形で表示 |
公共性のある話題のAI生成テキスト | 展開者 | AI生成であることの表示(人がレビューし編集責任を持つ場合は例外) |
表示は「明確で区別できる方法」で行う必要があり、フッターの小さな注記では足りないと考えておくのが安全だ。
欧州委員会は、表示に使えるEUのAIアイコン(「AIが関与」「完全にAI生成」「一部AI加工」の3種)を配布している。アイコンの使用は任意で、欧州委員会のアイコン配布ページから入手できる。ただし委員会自身が「アイコンを付けただけで第50条に適合するわけではない」と明記している。
第4層:最小リスク(原則規制なし)
スパムフィルター、ゲームAI、レコメンドエンジンなど。EU AI Act上の義務は原則としてない。ただし、2026年7月27日以降も第4条のAIリテラシー(従業員の育成を支援する措置)は、リスクの大小に関係なく提供者・展開者に求められる。
最新施行スケジュール:Digital Omnibus(2026年7月27日発効)反映版

AIオムニバスは2026年5月7日の政治合意のあと、6月16日に欧州議会、6月29日にEU理事会が承認し、7月24日に官報掲載、7月27日に発効した。延期は「見込み」ではなく確定している。欧州委員会のFAQ「Navigating the AI Act」(2026年10月20日更新)も、改正後の日程に書き換えられている。
日付 | 内容 | 状態(2026年11月時点) |
|---|---|---|
2024年8月1日 | EU AI Act発効 | 済 |
2025年2月2日 | 禁止AI(第5条の8類型)、AIリテラシー(第4条)、定義規定 | 適用済 |
2025年8月2日 | GPAI(汎用AIモデル)の義務、ガバナンス、罰則規定 | 適用済 |
2026年7月27日 | AIオムニバス発効。緩和後の第4条(AIリテラシー)、特別カテゴリーデータ処理の新第4a条など | 適用済 |
2026年8月2日 | 一般適用日。第50条の透明性義務、AI Office・各国当局による執行、GPAI提供者への制裁金(第101条) | 適用済 |
2026年12月2日 | 新しい禁止(同意のない性的画像・CSAMの生成AI)の適用/8月2日より前から提供している生成AIの機械可読マーキング猶予の終了 | 次の期限(目前) |
2027年8月2日 | 2025年8月2日より前に市場に出たGPAIモデルの対応期限/加盟国のAI規制サンドボックス設置期限 | これから |
2027年12月2日 | Annex III:独立型の高リスクAIの義務(旧2026年8月2日から延期) | これから |
2028年8月2日 | Annex I:製品組込み型の高リスクAIの義務(旧2027年8月2日から延期) | これから |
2030年8月2日 | 公的機関が使う既存の高リスクAIの対応期限 | これから |
2030年12月31日 | 大規模ITシステム(Annex X)の構成要素であるAIの対応期限 | これから |
延期の理由: 高リスクAIの要件を具体化する整合規格や、当局側の準備が想定より遅れていることが主な理由とされる。欧州委員会の当初案には「規格が整うまで適用を止める」条件付きの仕組みがあったが、最終的な条文では採用されず、固定日での延期になった。
整合規格は2026年10月にEN 18286(品質マネジメントシステム)が初めて官報で参照されたが、残りは作成中だ。高リスクAIを扱う企業は、規格が出そろうのを待たずに、参照済みの規格から社内体制に取り込んでいくのが現実的だ。
2026年8月2日に始まったこと:透明性義務・GPAIへの執行・改正の適用
出典: 欧州委員会 European AI Office 公式ページ
2026年8月2日の一般適用日と、その直前の7月27日のオムニバス発効によって、実務に関わる変化がまとめて起きた。
- 第50条の透明性義務: チャットボットのAI開示、生成AIコンテンツのマーキング、ディープフェイク表示などが法的義務として適用された
- AI OfficeによるGPAI提供者への執行: 欧州委員会のAI Officeが、OpenAI・Anthropicなどの汎用AIモデル提供者に対し、情報提供の要請、モデル評価のためのアクセス要求、リスク軽減措置の要求ができるようになり、制裁金(最大1,500万ユーロまたは全世界売上高の3%)も科せるようになった
- オムニバスによる改正の適用: AIリテラシー義務の緩和、中堅企業(スモール・ミッドキャップ)向けの軽減、バイアス対策のための個人データ処理の根拠拡大などが7月27日から適用された
第50条ガイドライン(2026年7月20日公表)で明確になったこと
欧州委員会は2026年7月20日に第50条のガイドラインを公表した。法律事務所Reed Smithの解説によると、実務で影響の大きい点は次のとおり。
論点 | ガイドラインの整理 |
|---|---|
マーキングが不要な出力 | AI翻訳、ソースコード、短い出力、機械間のやり取り、閉じた業務フロー内の中間出力(最終出力は対象) |
B2B・産業用途の除外 | 3つの条件をすべて満たす場合に限られる。消費者向け・一般公開のサービスには使えない |
遡及の有無 | 2026年8月2日より前に生成された画像・音声・動画は表示不要(生成日基準)。テキストは公開日基準 |
AIエージェント | 人と直接やりとりする可能性が合理的にある場合、AIであることと「誰の代理で動いているか」を開示 |
EU域外の提供者 | 予見できない・許可していないEU域内での利用だけでは、第50条の義務は生じない |
あわせて、AI生成コンテンツの透明性に関する行動規範(Code of Practice)の最終版が2026年6月10日に公表され、7月に欧州委員会とAI Boardが「第50条の実施に適切」と判断した。欧州委員会の署名者一覧(2026年11月18日更新)では署名者は266で、提供者向けの第1節にOpenAI・Anthropic・Google・Microsoft・Metaなどが、導入者向けの第2節にGetty Images・Lenovo・Lufthansaといった一般企業も名を連ねる。
行動規範への参加は任意だが、準拠しておくと当局への説明材料になる。ただし、署名・準拠しただけで適合が証明されるわけではない点には注意したい。
AIエージェントを業務や顧客対応に使う企業は、開示の対象になりうる。AIエージェントの仕組みはAIエージェントとはで整理している。
AIリテラシー義務(第4条)の緩和
オムニバス前の第4条は、提供者・展開者に「従業員などのAIリテラシーを十分な水準に確保する」ことを求めていた。改正後は、知識・経験・利用状況を踏まえて「育成を支援する措置を講じる」義務に改められ、特定の個人に特定の水準を保証する義務ではないことが明記された。
条文が削除されたわけではないため、社内研修や利用ルールの周知は引き続き必要だ。欧州委員会と加盟国が、特に小規模事業者を支援する規定も加わった。
8月2日以降に実際に起きた執行の動き
一般適用日から3か月あまりで、執行は「権限がある」段階から「実際に使い始めた」段階に移っている。2026年11月時点で確認できる主な動きは次のとおり。
時期 | 出来事 | 確度 |
|---|---|---|
2026年7月20日 | GPAIモデル評価と制裁金の手続きを定める実施規則 (EU) 2026/1755 を採択 | 公式 |
2026年7月29日 | ドイツで国内実施法(KI-MIG)が施行。連邦ネットワーク庁(BNetzA)が市場監視・単一窓口・苦情窓口を担う | 公式(BNetzA) |
2026年9月1日 | 欧州委員会がAI分野の30社超に情報提供を要請。報道官は「主に安全と著作権の遵守」と説明 | AFP報道。社名は非公表 |
2026年10月12日〜11月9日 | AI Officeが直接監督するAIシステムの手続き(第75c・75d条)を定める実施規則案の意見募集 | 公式。採択は未確認 |
2026年10月14日 | ヴィルクネン上級副委員長が「AI Officeは執行を始め、安全・外部評価・モデルの使われ方について情報提供を要請した」と発言 | 公式発言 |
同時期 | 要請の相手にOpenAIとAnthropicが含まれると報道(MLexはMetaも挙げる) | 報道のみ |
報道によると、OpenAIとAnthropicへの要請は、夏に起きた評価中の事故がきっかけとされる。OpenAIのエージェントが試験環境を抜け出してHugging Faceに侵入した件と、Anthropicのモデルが外部の組織に不正アクセスした件だ。経緯はOpenAIのモデルがHugging Faceを侵害した件とClaudeが実在企業3社に不正アクセスした件で詳しく扱っている。
ただし、欧州委員会は要請先の社名を公式に出していない。情報提供要請は正式調査の前段階で、罰則でも違反認定でもない。2026年11月時点で、AI Actにもとづく違反決定や制裁金の公表例は確認できていない。
2026年8月2日以降も猶予が続くもの
- 8月2日より前から提供している生成AIの機械可読マーキング → 2026年12月2日まで
- Annex IIIの高リスクAI(採用AI・信用スコア・教育評価など)→ 2027年12月2日まで
- Annex Iの製品組込み型高リスクAI(医療機器・機械など)→ 2028年8月2日まで
延期の対象は高リスクAIの義務だけで、禁止AI(2025年2月から)、GPAIの義務(2025年8月から)、第50条の透明性義務(2026年8月から)は延期されていない。日本経済新聞の解説記事も「延期で安心は禁物」と指摘している。
Claude・ChatGPT・Gemini等のGPAI規制:2025年8月2日から適用済み

Anthropic(Claude)、OpenAI(ChatGPT・GPT)、Google(Gemini)、Meta(Llama)などの大規模言語モデルは、EU AI ActではGPAI(General-Purpose AI Model:汎用AIモデル)として規制される。GPAIの義務は2025年8月2日から適用済みで、欧州委員会による執行(制裁金を含む)は2026年8月2日から始まった。
GPAI提供者全員の義務(適用済み)
義務 | 内容 |
|---|---|
技術文書の作成・維持 | モデルの能力・限界・評価結果などをまとめた文書 |
川下事業者への情報提供 | 自社モデルを組み込む事業者が義務を果たすために必要な情報の提供 |
著作権ポリシーの策定 | EU著作権法を守るための方針 |
学習データの要約公表 | 学習に使ったコンテンツの十分に詳細な要約 |
2025年8月2日より前に市場に出たモデルは、2027年8月2日までに対応すればよい。
システミックリスクのあるGPAI(学習計算量10^25 FLOP超)への追加義務
学習に使った計算量が10^25 FLOPを超えるモデルは、システミックリスクがあると推定され、次の追加義務を負う。
- モデル評価・敵対的テスト(レッドチーミング)
- 重大インシデントのAI Officeへの遅滞ない報告
- サイバーセキュリティ対策
主要なフロンティアモデルはこの区分に入ると考えられるが、Claude・GPTの個別モデルの指定状況は公式には公表されていない。
AnthropicとOpenAIの対応状況
AnthropicとOpenAIは、2025年7月に欧州委員会のGPAI行動規範(General-Purpose AI Code of Practice)への署名を表明し、欧州委員会の署名者一覧に掲載されている。Google、Microsoft、Amazonなども署名している一方、MetaはGPAI行動規範には署名していない(第50条の透明性の行動規範には署名している)。
行動規範は、GPAIの義務を守っていることを示す手段として欧州委員会が認めたものだ。署名企業は行動規範に沿って対応状況を示せるが、執行の対象外になるわけではない。実際、2026年秋には両社がAI Officeの情報提供要請を受けたと報じられている。
Claude・ChatGPTの出力に入った透かし(2026年11月時点)
第50条(2)のマーキング義務を受けて、AnthropicとOpenAIは生成物に透かし(電子透かし・来歴情報)を入れ始めた。両社の公式ドキュメントで確認できる範囲を比べると、テキストの扱いに違いがある。
比較項目 | Anthropic(Claude) | OpenAI(ChatGPT・API) |
|---|---|---|
透明性の行動規範 | 第1節に署名 | 第1節に署名 |
テキストの透かし | 見えない透かしを埋め込む。地域で切り分けられないため全世界で適用 | 「textGrain」。ChatGPTはEU内のテキストに適用。APIは利用者が設定(Text provenance)で全世界に有効化できる |
ファイル・画像・音声 | 生成したPNG・JPEGなどのファイルにC2PA(Content Credentials) | 画像にC2PAとSynthID、音声にSynthID、PDFにC2PA |
対象製品 | API、Claudeアプリ、Claude Code、Claude Coworkなど。AWS・Google Cloud・Microsoft Foundry経由もテキスト透かしあり(C2PAは一部のみ) | ChatGPT、API(廃止予定の一部画像・動画モデルは対象外)。Azure経由はモデルにより異なる |
確認の方法 | テキストの検出APIは規制当局・研究者などへの限定提供。ファイルのC2PAは無料の確認ツールで見られる | openai.com/verify と来歴確認API(画像・音声・PDF)。テキストの検出は審査制 |
公式が示す限界 | 透かしがあっても誰が書いたかは分からない。透かしが無いことはAI生成でない証明にならない | 来歴情報は、必要な表示や開示の代わりにならない。短い出力・コード断片は透かしの対象外になりうる |
モデル側に透かしが入っても、利用企業の表示義務は済まない点は押さえておきたい。Anthropicは「Claudeを自社製品に組み込むなら、第50条が自社に何を求めるかは独自に判断すること」、OpenAIは「来歴のシグナルは、必要な可視ラベルや開示の代わりにならない」と、それぞれ公式に書いている。チャットボットのAI開示、ディープフェイクの表示、公共性のあるテキストの表示は、利用企業側で対応が要る。
透かしの仕組みはClaudeの出力に入った電子透かしとChatGPTの電子透かし(textGrain)で、それぞれ詳しく解説している。
使い方別:Claude・ChatGPTを使う企業に何が求められるか
Claude・ChatGPTを業務で使う企業は、モデル提供者の義務(技術文書・学習データ要約など)を直接負うわけではない。求められることは使い方で変わる。
使い方 | 主な立場 | 2026年11月時点で関係する義務 |
|---|---|---|
日本の社員が文章作成・要約・翻訳に使うだけ(EUとの接点なし) | 対象外の可能性が高い | 特になし(日本のAI推進法・AI事業者ガイドラインに沿った運用) |
EU拠点の社員が業務で使う | 展開者 | 第4条のAIリテラシー(育成支援の措置)、用途によっては第50条 |
Claude・GPTのAPIで顧客向けチャットボットを作り、EU向けに公開 | 自社AIシステムの提供者に当たる可能性 | 第50条(1)のAI開示。生成コンテンツを出すなら第50条(2)のマーキング(モデル側の透かしがあっても要否を自社で確認) |
AI生成の画像・動画・広告をEU向けに公開 | 展開者 | ディープフェイク表示(広告は原則として表示が必要。EUのアイコンを任意で利用可) |
画像生成機能を持つサービスをEU向けに提供 | 提供者 | 2026年12月2日からの新しい禁止(同意のない性的画像・CSAM)への対策 |
採用選考・与信判定にAIを使い、EUで運用 | 高リスクAIの提供者または展開者 | 2027年12月2日から本格的な義務。EN 18286を参考に品質マネジメントを先に整えられる |
APIで自社のチャットボットを作った企業が「提供者」に当たるかどうかは、2026年11月時点で公式資料による明確な線引きを確認できていない。欧州委員会のFAQは「GPAIモデルを組み込むAIシステムの提供者は、遵守に必要な情報にアクセスできる必要がある」と書くにとどまる。自社名でEU向けに公開する場合は、提供者として扱われる前提で準備しておくのが安全だ。
GPAI提供者への執行が利用企業に与える影響も見ておきたい。欧州委員会は、法令上はGPAIモデルの提供制限や撤回を求めることもできる。OpenAIのテキスト透かしのように、EU内とそれ以外で機能の挙動が変わる例もすでに出ている。業務で使うモデルの利用規約やEUでの提供条件は定期的に確認しておくと、急な変更にも慌てずに済む。ClaudeとChatGPTの機能や使い分けはClaude vs ChatGPT 比較で、社内利用のリスク管理は生成AIのセキュリティリスクと対策で詳しく扱っている。
日本企業はEU AI Actの対象か:域外適用の判断フロー
出典: 欧州委員会 公式サイト
EU AI ActはGDPRと同じく域外適用がある。EUに会社がなくても、EU市場にAIシステムやGPAIモデルを出す、EU域内で使う、AIの出力がEU域内で使われる、のいずれかに当たる日本企業は対象になりうる。
対象になる4つのケース
ケース | 具体例 |
|---|---|
EU域内にグループ会社がある | 欧州の子会社・現地法人がAIシステムを使っている |
EU市場向けにAIサービスを提供している | EU在住者向けのSaaS・アプリ・ECサービス |
AIの出力がEU域内で使われる | EU企業との取引でAIの出力を納品する |
EU企業にAI組込み製品を納品している | AIを組み込んだハードウェア・ソフトウェアのOEM供給 |
対象にならないケース
次のケースだけに当たり、EUとの接点がない場合は、対象外となる可能性が高い。
- 日本国内のB2B取引だけで、EUの企業・居住者との接点がない
- 科学研究・開発だけを目的とするAIを使っている
- 軍事・国防・国家安全保障だけを目的とするAI
- 個人の職業外の利用
第50条ガイドラインでは、EU域外の提供者について、予見できない・許可していないEU域内での利用だけでは透明性義務は生じないと整理された。ただし、EU加盟国の言語で案内している、EUの決済手段に対応しているなど、EU市場を意識した提供と見られる事情があれば判断は変わる。
自社の適用判断フロー
【STEP 1】EU向けにAIを使ったサービス・製品を提供しているか?
   ↓ Yes → 対象(使っているAIのリスク分類の確認が必要)
   ↓ No ↓
【STEP 2】EU域内のグループ会社でAIを使っているか?
   ↓ Yes → グループ会社が展開者として義務を負う(親会社も管理体制の整備が必要)
   ↓ No ↓
【STEP 3】EU企業にAIの出力やAI組込み製品を納品しているか?
   ↓ Yes → 対象の可能性あり(専門家への確認を推奨)
   ↓ No → 現時点では対象外の可能性が高い
EU市場との接点が間接的な場合は、判断に専門的な検討が要る。EU向けの事業を持つ企業は、EU法に詳しい弁護士への確認を前提に進めるのが現実的だ。
提供者(Provider)vs 展開者(Deployer):義務の違いを整理
出典: Anthropic 公式サイト
EU AI Actは、AIシステムに関わる事業者を「提供者(Provider)」と「展開者(Deployer、導入者とも訳される)」に分けて義務を定めている。AIを使うだけの日本企業は、多くの場合展開者に当たる。
区分 | 定義 | 例 | 主な義務 |
|---|---|---|---|
提供者 | AIを開発し、自社名で市場に出す事業者 | 履歴書選考ツールの開発会社、AnthropicやOpenAI(GPAIの提供者) | リスク管理、品質マネジメント、技術文書、適合性評価、CEマーキング、EU代理人の選任(高リスクの場合)。チャットボットのAI開示・生成物のマーキング(第50条) |
展開者 | 提供者のAIを業務で使う事業者 | その選考ツールを使う銀行 | 使用説明書に沿った運用、ログの6か月以上の保管、人による監視(高リスクの場合)。ディープフェイク表示など(第50条) |
Claude・ChatGPTを使う企業の多くにとって、実際に気になるのは「自社の使い方で展開者や提供者としての義務が生じるか」だ。
- 文書作成・要約・コーディング支援・翻訳などの一般的な業務利用 → 通常は高リスクAIに当たらない
- 採用選考・ローン審査・医療診断支援などに使う場合 → 高リスクAIの展開者として、2027年12月2日以降は義務が生じる
- 他社のAIに自社名を付けて提供する、用途を高リスク分野に変えるなど大きく手を加える場合 → 自社が提供者とみなされることがある
AIエージェントによる業務の自動化を進めている企業は、AIエージェントのセキュリティ・安全活用ガイドで権限管理やログ設計を確認しておくとよい。
毎月くり返している業務を、システムでどう減らせるか整理します
初回相談は無料・30分(オンライン)。要件が決まっていなくても大丈夫です。改修100万円〜・PoC300万円〜(税別)
罰則規定と比例原則:最大3,500万ユーロだが中小企業は別

罰則の区分(第99条・第101条)
違反の種類 | 制裁金の上限 | 科す主体 |
|---|---|---|
禁止AIの利用など(第5条。12月2日からの新しい禁止を含む) | 3,500万ユーロ または 全世界年間売上高の7%(高いほう) | 加盟国当局 |
その他の義務違反(高リスクAIの義務、第50条の透明性義務など) | 1,500万ユーロ または 3%(高いほう) | 加盟国当局 |
当局への不正確・不完全・誤解を招く情報提供 | 750万ユーロ または 1%(高いほう) | 加盟国当局 |
GPAIモデル提供者の義務違反(第101条) | 1,500万ユーロ または 3%(高いほう) | 欧州委員会(2026年8月2日から) |
EUの機関・組織による第50条違反 | 最大75万ユーロ | 欧州データ保護監察機関 |
上限額は自動的に科される金額ではなく、違反の内容・期間・協力の程度などを考慮して比例的に決められる。
GDPRとの比較
規制 | 制裁金の上限 |
|---|---|
GDPR | 2,000万ユーロ または 全世界年間売上高の4% |
EU AI Act(禁止AI違反) | 3,500万ユーロ または 全世界年間売上高の7% |
禁止AI違反の上限はGDPRを上回る。
中小企業・中堅企業への配慮(第99条(6)・(6a))
中小企業(SME)・スタートアップは、金額と売上比率のうち低いほうが上限になる。たとえば年間売上高200万ユーロのスタートアップが禁止AIの規定に違反した場合、上限は3,500万ユーロではなく売上高の7%にあたる14万ユーロだ。
AIオムニバスでは、新たにスモール・ミッドキャップ(SMC)という区分が設けられた。中小企業より大きく大企業ほどではない中堅企業で、第99条(4)(5)の制裁金について中小企業と同じく低いほうが上限になる。欧州委員会も2026年8月2日の発表で「SMEとSMCには比例原則を適用する」と明記している。簡素化した技術文書や、規模に見合った品質マネジメントシステムの対象もSMCに広がった。日本の中堅企業でEU向け事業を持つ場合は、自社が該当するか確認しておく価値がある。
ただし、比例原則は上限額の計算方法であり、違反が許されるわけではない。禁止AIの規定を守る義務は企業規模に関係なく同じだ。
執行機関
- AI Office(欧州委員会内):GPAIモデルの監督・執行。2026年8月2日から調査・立入検査・確約の受け入れ・違反決定などの権限を持ち、継続する違反には1日あたり平均日次売上高の最大5%の履行強制金も科せる。同じ企業がGPAIモデルとそれを使うAIシステムの両方を提供する場合なども、オムニバスでAI Officeの所管になった
- 各加盟国の市場監視当局:高リスクAIや第50条など、国内での監督・執行。ドイツでは連邦ネットワーク庁(BNetzA)が中心になり、金融分野は金融監督庁(BaFin)など既存の当局が担う。全加盟国の当局の指定状況をまとめた一覧は、2026年11月時点で確認できていない
- 苦情の窓口:欧州委員会は、AI Actに関する苦情受付ツールと内部通報ツールを用意している
日本企業の実務対応ステップ

2026年11月時点では、第50条への対応が済んでいるかの確認と、12月2日の期限への備えが先になる。高リスクAIは2027年12月までに時間があるが、文書化や体制づくりには時間がかかる。
STEP 1:AI利用の棚卸し(今すぐ)
社内外で使っているAIシステムを一覧にし、用途・利用者・提供地域・使っているモデル(Claude、GPTなど)を整理する。EU向けのサービスと、EU拠点で使っているAIを優先して洗い出す。画像・動画生成の機能を持つサービスは、12月2日の新しい禁止に関わるため別枠で確認しておく。
STEP 2:リスク分類と立場の確認(棚卸しの直後)
棚卸しした各AIについて、リスク分類(禁止/高リスク/限定的リスク/最小リスク)と、自社が提供者か展開者かを判断する。採用AI・ローン審査AI・医療診断支援AIなどは高リスクに当たる可能性がある。高リスクではないと判断した場合も、その理由を文書に残しておく。
STEP 3:透明性表示の確認と実装(未対応なら至急、12月2日までに完了)
EU向けにチャットボット・AIアシスタントを提供している場合、最初のやりとりの時点で「AIと対話している」と分かる表示が必要だ。8月2日から適用されているため、未対応なら最優先で対応する。
実装例は次のとおり。
- チャット画面の冒頭に「このチャットはAI(人工知能)が応答しています」と表示する
- AIアシスタントの名前に「AI」「Bot」などを含める
- AIエージェントが顧客とやりとりする場合は、AIであることと「どの会社の代理か」を示す
- AI生成の画像・動画を公開する場合はAI生成のラベルを付ける(EUのアイコンを任意で使える)
- 自社で生成AIを提供している場合は、透かしなどの機械可読マーキングの対応状況を確認する(8月2日より前から提供しているものは12月2日が期限)。Claude・GPTのAPIを使っているなら、モデル側の透かしの範囲(Anthropicは全世界で既定、OpenAIのAPIは設定で有効化)を把握したうえで、自社で足りない部分を補う
新しいモデルや機能を既存の業務システム・顧客向けサービスに組み込む場合は、AI開示の表示、透かしの設定、ログの保存を最初から要件に入れておくと手戻りが少ない。組み込みにかかる費用の目安はAI開発の費用相場で整理している。
STEP 4:AIリテラシーの育成措置(継続)
緩和後の第4条に沿って、AIを使う社員向けの研修や利用ルールを整える。EU拠点を持つ企業は、現地の社員も対象に含める。
STEP 5:高リスクAIのギャップ分析と体制づくり(2027年12月2日に向けて)
高リスクに当たるシステムについて、要件とのギャップを分析し、リスク管理・技術文書・ログ記録・人による監視の体制を整える。品質マネジメントシステムは、官報で参照済みのEN 18286:2026に沿って作れば、第17条の要件について適合の推定を受けられる。残りの整合規格の公表状況と、高リスク分類ガイドライン(最終版)の動きも追っておく。AIマネジメントシステムの国際規格ISO/IEC 42001の認証を、取引先への説明材料として検討する企業もある。
STEP 6:EU代理人の選任(EU域外の高リスクAI提供者のみ)
EU域外から高リスクAIを提供する事業者は、EU域内に代理人(Authorised Representative)を選任し、当局との窓口にする必要がある。
主な作業と担当の目安
対応費用について、公式に示された試算はない。多くの企業で手間がかかるのは次の作業だ。
作業 | 主な担当 | 対象になりやすい企業 |
|---|---|---|
AI利用の棚卸し・リスク分類 | 法務・情報システム・各事業部 | EU接点のある全企業 |
AI開示・生成物表示の実装 | 開発・プロダクト担当 | EU向けにチャットボットや生成AIを提供する企業 |
画像生成の悪用防止(12月2日の新しい禁止) | 開発・トラスト&セーフティ・法務 | EU向けに画像・動画生成機能を提供する企業 |
社内研修・利用ルール整備 | 人事・情報システム | EU拠点を持つ企業 |
高リスクAIの品質マネジメント・技術文書・リスク管理 | 開発・品質保証・法務(外部弁護士と連携) | 採用・与信・医療などでAIを使う企業 |
EU代理人の選任 | 法務 | EU域外の高リスクAI提供者 |
対応が必要な企業・対応が急がれない企業
すでに対応が必要な企業(2026年8月2日から適用中)
- EU在住のユーザー向けにチャットボット・AIアシスタントを提供している
- EU向けのECサイト・SaaSで、AIによる接客・案内をしている
- Claude・ChatGPTなどのAPIを使ったEU向けプロダクトを展開している
- AI生成の画像・動画・音声・テキストをEU向けに公開している
- EU拠点の社員がAIを業務で使っている(AIリテラシーの育成措置)
- 画像・動画生成AIをEU向けに提供している(12月2日の新しい禁止とマーキング期限に注意)
2027年12月2日に向けて高リスク対応が必要な企業
- EU向けの採用選考・面接評価にAIを使っている
- EU向けのローン審査・生命保険や医療保険のリスク評価にAIを使っている
- EU向けの教育評価・入学判定にAIを使っている
- EU向けの医療診断支援AIや医療機器組込みAIを開発・販売している(製品組込み型は2028年8月2日)
現時点では対応が急がれない企業
- 日本国内のB2B取引だけで、EUとの接点がない
- AIの出力がEU域内に届かない社内利用だけ
- 科学研究・開発だけを目的とするAIを使っている
- 最小リスクのAI(スパムフィルター、レコメンドエンジンなど)だけを使っている
「対応不要」と判断すること自体に法的なリスクがある。境界にあたるケースは専門家への確認を勧める。
他国規制との比較:日本・韓国・米国の現状
出典: 内閣府 AI戦略 公式ページ
国・地域 | 規制の概要 | 罰則 | 域外適用 |
|---|---|---|---|
EU(AI Act) | 包括的な法規制。リスクに応じた4段階の分類 | 最大3,500万ユーロまたは売上高の7% | あり(GDPRと同様) |
日本(AI推進法) | 2025年9月1日に全面施行。研究開発と活用の推進が中心で、指針・ガイドラインによるソフトロー型 | なし | なし |
韓国(AI基本法) | 2026年1月施行の枠組み法 | 過料(最大3,000万ウォン) | 一定規模以上の海外事業者に国内代理人の指定義務 |
米国(連邦) | 包括的な連邦法はなく、大統領令と州法が中心 | 規制内容により異なる | 限定的 |
日本では、AI推進法にもとづくAI指針(適正性確保に関する指針)が2025年12月19日に人工知能戦略本部で決定され、人工知能基本計画の第Ⅱ期が2026年7月14日に閣議決定された。総務省・経済産業省のAI事業者ガイドラインは2026年3月31日公表の第1.2版が最新で、AIエージェントやフィジカルAIも扱いに加えている。次の改定は2027年3月下旬が目途とされる。
ただし日本の制度は罰則のないソフトロー中心のため、日本の法令やガイドラインに沿っているだけでは、EU AI Actの義務を満たしたことにはならない。
米国の動きはホワイトハウスのAI審査大統領令(2026年)と、州レベルの例としてカリフォルニア州のAI透明化法で解説している。
GDPRとEU AI Actの並立対応
出典: 欧州委員会 公式サイト
個人データを扱うAIシステムは、EU AI Actに加えてGDPRにも準拠する必要がある。
対応要素 | GDPR | EU AI Act |
|---|---|---|
記録・保管 | 処理活動の記録(第30条) | 技術文書(10年保管)・ログ(高リスクAI) |
透明性 | プライバシー通知 | AI開示・生成物の表示(第50条) |
リスク評価 | DPIA(データ保護影響評価) | 基本権影響評価(高リスクAIを使う一部の展開者) |
窓口 | DPO(データ保護責任者)、EU代理人 | EU代理人(EU域外の高リスクAI提供者) |
オムニバスで新設された第4a条により、AIのバイアスを検出・是正する目的で特別カテゴリーの個人データ(人種・健康情報など)を処理できる範囲が、高リスク以外のAIシステムやGPAIモデルにも広がった。ただし6つの条件をすべて満たし、厳格に必要な範囲に限られるため、GDPRの検討と合わせて慎重に判断したい。GDPR自体を改める「データ側のデジタル・オムニバス」は審議中のため、成立後に整理し直す必要が出てくる可能性がある。
GDPR対応でDPOを置いている組織は、その体制をEU AI Act対応にも生かせる。GDPRの記録管理の手順は、EU AI Actの技術文書の作成とも相性がよい。生成AI全体の基礎は生成AIとは:仕組み・種類・活用事例で解説している。
よくある質問(FAQ)
Q. Digital Omnibus(AIオムニバス)は正式に成立したのか?
A. 成立している。2026年6月16日に欧州議会、6月29日にEU理事会が承認し、Regulation (EU) 2026/1744として7月24日に官報に掲載、7月27日に発効した。高リスクAIの延期は確定事項として扱ってよい。GDPRなどを改めるデータ側の法案は別物で、こちらはまだ審議中だ。
Q. 日本企業が何もしないとどうなるか?
A. EU向けの事業がありながら対応しない場合、加盟国当局の調査や制裁金の対象になりうる。2026年11月時点で制裁金の公表例はないが、欧州委員会は9月以降、AI企業への情報提供要請を実際に送っている。GDPRでも施行後しばらくしてグローバル企業への制裁が相次いだ。
Q. 社内でClaude・ChatGPTを使うだけでも義務が生じるか?
A. 日本の社員だけが使い、出力もEUに届かない社内利用なら、通常は義務は生じない。EU拠点の社員が使う場合はAIリテラシーの育成措置が求められ、EUの顧客向けサービスに組み込む場合は第50条のAI開示が必要になる。
Q. Claude・ChatGPTの出力に透かしが入っているなら、自社でのAI表示は不要か?
A. 不要にはならない。透かしは第50条(2)の提供者側のマーキングに対応するもので、チャットボットのAI開示やディープフェイクの表示は別の義務だ。AnthropicもOpenAIも、透かしが利用企業の表示や開示の代わりにならないと公式に説明している。
Q. AI OfficeはAnthropicやOpenAIを調査しているのか?
A. 報道では、両社が情報提供要請を受けたとされる。ただし欧州委員会は社名を公表しておらず、要請は正式調査や違反認定ではない。2026年11月時点で、両社への違反決定や制裁金は確認できていない。
Q. 2026年8月2日より前から公開しているチャットボットにも表示は必要か?
A. 必要だ。チャットボットのAI開示(第50条(1))に猶予はなく、8月2日から適用されている。猶予があるのは生成AIの出力への機械可読マーキング(第50条(2))で、8月2日より前から市場に出ている生成AIは2026年12月2日が期限になる。
Q. 高リスクAIが2027年12月に延期されたなら、今は準備しなくてよいか?
A. 先送りは勧めにくい。技術文書やリスク管理体制の整備には時間がかかり、整合規格が出そろってから着手すると期限に間に合わないおそれがある。品質マネジメントのEN 18286はすでに官報で参照されているため、採用AIや与信審査AIを使う企業は、ここから着手できる。
まとめ:EU AI Act対応の優先順位一覧
優先度 | 対応事項 | 期限 |
|---|---|---|
最優先 | EU向けチャットボットのAI開示、AI生成コンテンツ・ディープフェイクの表示 | 2026年8月2日から適用中 |
最優先 | 既存の生成AIへの機械可読マーキング、画像生成の新しい禁止(同意のない性的画像・CSAM)への対策 | 2026年12月2日 |
高 | 社内のAI利用の棚卸し・リスク分類・立場の確認 | 今すぐ |
高 | AIリテラシーの育成措置(研修・利用ルール) | 2026年7月27日から適用中 |
中 | 利用しているAIモデルの透かしの範囲・行動規範の署名・EUでの提供条件の確認 | 随時 |
中 | 高リスクAIのギャップ分析と体制づくり(EN 18286を使った品質マネジメントから) | 2027年12月2日まで |
中 | EU代理人の選任(EU域外の高リスクAI提供者のみ) | 2027年12月2日まで |
低 | 製品組込み型の高リスクAI対応(医療機器など) | 2028年8月2日まで |
EU AI Actは2026年8月2日で一度に全面適用されたわけではない。透明性義務とGPAIへの執行が始まり、AI Officeは情報提供要請という形で実際に動き出した。12月2日には新しい禁止とマーキングの猶予終了が来て、高リスクAIの義務は2027年12月以降に延期が確定している。まずは自社のAI利用を棚卸しし、すでに始まった義務と12月2日の期限に漏れがないかを確かめたうえで、高リスクAIの準備を段階的に進めるのが現実的だ。
業務で使っている生成AIツールの見直しには生成AIツールおすすめ比較が、Claudeの法人向け活用の事例としては富士通×Anthropic戦略的提携が参考になる。
参考情報:
- EUR-Lex:Regulation (EU) 2026/1744(Digital Omnibus on AI)
- AI Act Service Desk:第113条(適用日)
- 欧州委員会:Regulatory framework on AI(AI Act)
- 欧州委員会:Navigating the AI Act(FAQ)
- 欧州委員会:Safer and more transparent AI(2026年8月2日)
- 欧州委員会:The enforcement framework of the AI Act
- 欧州委員会:初の整合規格の官報掲載(EN 18286)
- 欧州委員会:Code of Practice on transparency of AI-generated content
- 欧州委員会:透明性の行動規範の署名状況
- 欧州委員会:General-Purpose AI Code of Practice
- 欧州委員会:高リスクAI分類ガイドライン(ドラフト)
- EUR-Lex:実施規則 (EU) 2026/1755
- ドイツ連邦ネットワーク庁:KI-MIGの施行
- Anthropic:How Claude marks AI-generated content
- OpenAI:Provenance signals in content processed by OpenAI tools
- AFP(The Star):EU questions dozens of companies using new AI powers
- Reed Smith:第50条ガイドラインと透明性の行動規範の解説
- Gibson Dunn:Digital Omnibusの合意内容の解説
- 内閣府:AI法の全面施行
毎月くり返している業務を、システムでどう減らせるか整理します
この記事の著者

AI革命
編集部
AI革命株式会社の編集部です。最新のAI技術動向から実践的な導入事例まで、企業のデジタル変革に役立つ情報をお届けしています。豊富な経験と専門知識を活かし、読者の皆様にとって価値のあるコンテンツを制作しています。
最新記事
Code with Claude 2026東京とは?6月10日・セッション・参加方法の完全ガイド【開催済み・録画の見方】
2026/05/15
Anthropic × Gates Foundation 2億ドルパートナーシップとは|医療・教育・農業AIへのClaude活用と助成金詳細【2026年5月発表】
2026/05/14
Signal、OS内蔵AIエージェントの画面読み取りを制限|iPhone・Android・Macの違いと今やる設定
2026/11/22
SAP Autonomous Enterpriseとは|Sapphire 2026・Anthropic Claude統合・Joule・NVIDIA/Palantir連携徹底解説【2026年11月】
2026/05/13
Claude for Legalとは|Anthropic 12プラグイン+20以上のMCPコネクタ・法律業界AI完全ガイド【2026年11月】
2026/05/13
GPT-5.5(Spud)とは?性能・料金・Claude Opus 4.7との違いを徹底解説【2026年11月最新】
2026/04/12

