AIが作った初のゼロデイ脆弱性とは?Google検出・2FA突破・恐喝キャンペーン阻止・日本企業への影響を解説【2026年5月】
この記事のポイント
GoogleのGTIGが2026年5月に初めて確認した「AIで作られたとみられるゼロデイ攻撃コード」について、2FA回避の条件、わかっていること・わかっていないこと、日本政府の注意喚起、KnowledgeDeliverの脆弱性、10月時点の続報と企業がとるべき対策を一次情報をもとに整理します。
GoogleのGoogle Threat Intelligence Group(GTIG)は米国時間2026年5月11日、AIで作られたとみられるゼロデイ脆弱性の攻撃コード(エクスプロイト)を、GTIGとして初めて確認したと公表した。攻撃コードはオープンソースのWeb管理ツールの2FA(二要素認証)を回避するもので、サイバー犯罪集団が大量悪用を計画していた。GTIGが先に見つけてベンダーへ開示したことで、使われる前に防げた可能性がある。
ただし「AIが2FAを破った」「世界初」といった見出しの印象と、Googleの原文の内容にはずれがある。攻撃には正しいID・パスワードを先に持っていることが前提で、AIが関わったと高い確度で言えるのは攻撃コードの作成までだ。脆弱性を見つけたのもAIかどうかはわかっていない。
この記事でわかること
- GTIGが「AIで作られた」と判断した根拠と、わかっていないこと
- 2FA回避の条件と、原因になった「認証の例外処理」の欠陥
- 恐喝・ランサムとのつながり(同じレポートが報告したTeamPCPのサプライチェーン攻撃)
- 日本企業への影響:政府の注意喚起、KnowledgeDeliver(CVE-2026-5426)、日本企業を狙ったAIエージェント攻撃
- 2026年10月時点の続報と、企業がとるべき対策
こんな人に向けた記事です:企業のセキュリティ担当者、情報システム部門の責任者、社内でOSSの管理ツールやCI/CDを運用している開発者、AIを使った攻撃の動向を経営層に説明する立場の人。
AIが作った「初のゼロデイ脆弱性」とは?2026年5月の事案の全体像
今回の事案は、「名前を伏せられたサイバー犯罪集団が、AIで作ったとみられる2FA回避の攻撃コードを使い、人気のOSS管理ツールを一斉に悪用しようとしていた」というものだ。GTIGは公式レポート「GTIG AI Threat Tracker: Adversaries Leverage AI for Vulnerability Exploitation, Augmented Operations, and Initial Access」で、次のように書いている。
"For the first time, GTIG has identified a threat actor using a zero-day exploit that we believe was developed with AI. The criminal threat actor planned to use it in a mass exploitation event but our proactive counter discovery may have prevented its use."
(GTIGは初めて、AIで開発されたと考えられるゼロデイ攻撃コードを使う攻撃者を確認した。犯罪集団は大量悪用に使う計画だったが、私たちが先に見つけたことで使用を防げた可能性がある)
「初めて」はGTIGが確認した範囲での初であり、「防いだ」も原文では「防げた可能性がある(may have prevented)」という控えめな言い方だ。
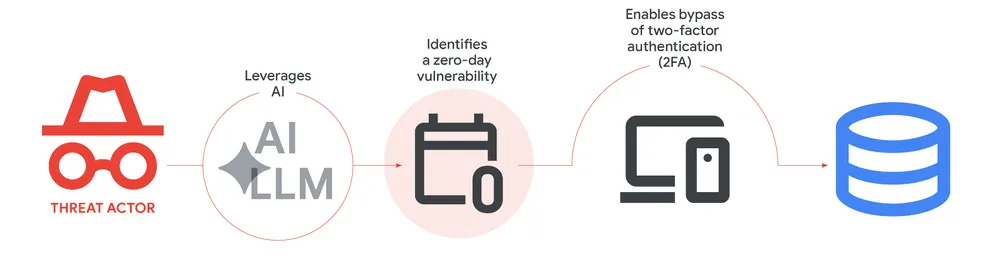
出典: Google Cloud Blog – Google Threat Intelligence Group
事案の要点(公式発表と報道)
項目 | 内容 |
|---|---|
公表日 | 米国時間2026年5月11日(ブログの日付表示は5月12日) |
公表元 | Google Threat Intelligence Group(GTIG) |
攻撃者 | 「大量悪用を計画して手を組んだ著名なサイバー犯罪集団」。名前は非公表 |
標的 | 人気のあるオープンソースのWebベースのシステム管理ツール。製品名は非公表 |
攻撃コードの中身 | 2FAを回避できるPythonスクリプト |
攻撃の前提 | 正しいユーザーの認証情報(ID・パスワード)を先に持っていること |
原因 | 開発者が「ここは信頼してよい」という前提をコードに固定していた、意味レベルの論理の欠陥 |
使われたAI | 不明。GoogleはGeminiではないと考えており、AnthropicのMythosでもないと確信していると報じられている(CyberScoop) |
その後の対応 | GTIGが影響を受けたベンダーと責任ある開示を行い、攻撃を妨害。脆弱性はその後修正されたと報じられている(修正版のバージョン・CVE番号は非公表) |
わかっていること/わかっていないこと
報道では「AIが脆弱性を見つけて2FAを破った」とまとめられることが多いが、原文の確度は項目ごとに違う。2026年10月28日時点でも、標的のツール名や攻撃者名の追加公表は見当たらない。
項目 | 状況 |
|---|---|
攻撃コードの作成にAIが使われた | わかっている(GTIGは「高い確度」と説明) |
攻撃は2FAを回避できた | わかっている(ただしパスワードを先に持っている場合に限る) |
大量悪用は計画段階で止まった | 防げた可能性がある(原文は "may have prevented") |
脆弱性の「発見」もAIだったか | わかっていない(CyberScoopによるとGTIGも判断できていない) |
標的のツール名・CVE番号 | 非公表 |
攻撃者の名前 | 非公表 |
使われたAIモデル | 特定されていない(Gemini・Mythosではないとされる) |
GoogleのJohn Hultquist氏(GTIGチーフアナリスト)は、SiliconANGLEなど報道機関の取材に対し、次のように述べている。
"There's a misconception that the AI vulnerability race is imminent. The reality is that it's already begun."
(AIによる脆弱性の競争はこれから来るという誤解がある。実際にはもう始まっている)
CyberScoopの取材では「これはおそらく氷山の一角で、最後でもない(This is probably the tip of the iceberg and it's certainly not going to be the last.)」とも話している。
AI生成エクスプロイトの証拠:なぜ「AIが作った」と判断されたのか
GTIGがAI製と判断した決め手は、攻撃コードそのものに残っていた「LLMが書いたコードの癖」だ。GTIGは「Geminiが使われたとは考えていないが、攻撃コードの構造と中身から、攻撃者がAIモデルを使ったと高い確度で判断している」と書いている。挙げられた特徴は4つある。
- 教育的なdocstring(説明文)が大量にある:攻撃ツールには不要なほど丁寧な解説がコードに付いていた。
- 実在しないCVSSスコアが書かれていた:もっともらしい情報をでっち上げるハルシネーションの典型。人が手で書く攻撃コードに入ることはまれだ。
- 教科書どおりの整ったPythonの書き方:チュートリアルのような構成で、実戦用のツールとしては不自然に整っていた。
- 詳しいヘルプメニューと、端末に色を付ける
_Cクラス:使い手にわかりやすく見せようとするLLMの傾向が出ていた。
GTIGの原文では、スクリプトについて "an abundance of educational docstrings, including a hallucinated CVSS score" と説明している。AIが作る偽のCVE情報や脆弱性報告がどんな問題を起こしているかは、AIが生成した偽CVEの問題でも扱っている。
逆に言えば、今回の判断は「コードの書きぶり」に頼っている。攻撃者が説明文を消し、書き方を整え直せば、同じ手がかりは使えない。AI製かどうかを見分けること自体より、攻撃が速く、多くなることへの備えのほうが重要になる。
従来の診断ツールが見落としやすい理由
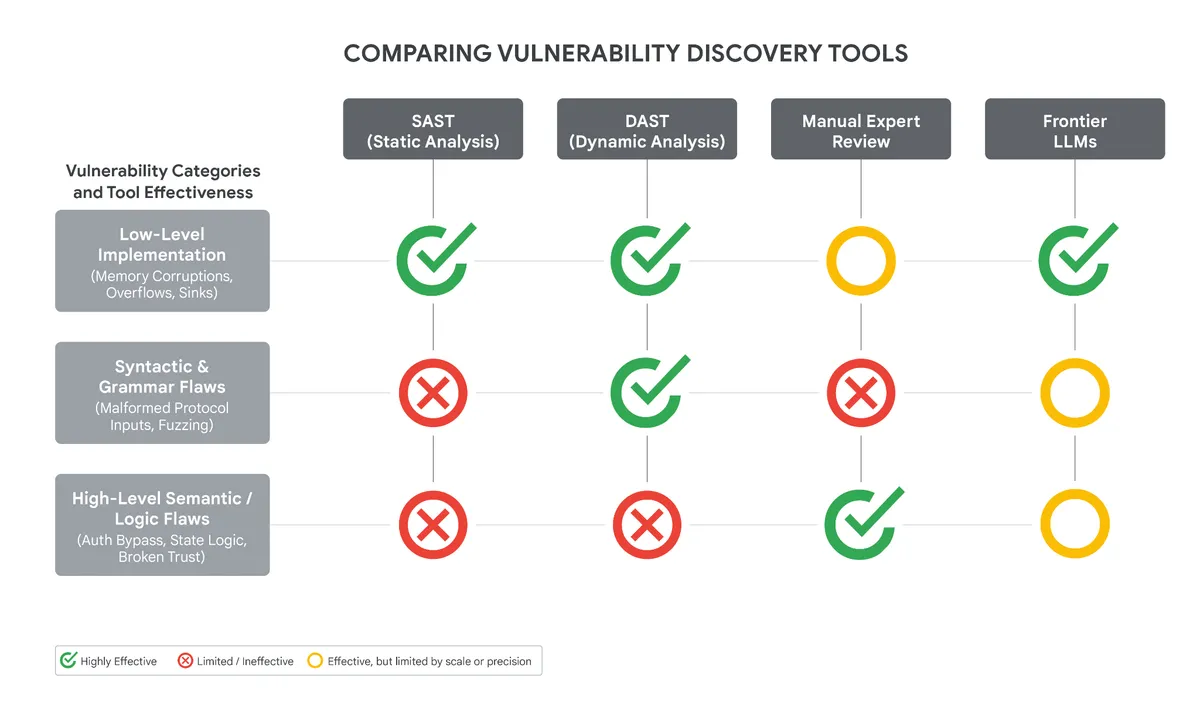
今回の欠陥は、メモリ破壊のような実装ミスではなく、GTIGが "a high-level semantic logic flaw where the developer hardcoded a trust assumption" と呼ぶ論理の欠陥だった。
ファジングや静的解析(SAST)は、バッファオーバーフローや危険な関数の使い方といった「コードの形」の問題を見つけるのが得意だ。一方、「このケースは信頼してよい」という開発者の思い込みが仕様と食い違っている、という種類の欠陥は、コードの意図を読まないと見つけにくい。GTIGはレポートの中で、こうした意味レベルの欠陥の発見にフロンティアLLMが強みを持ちうると整理している。
出典: Google Cloud Blog – Google Threat Intelligence Group
ただし今回の件で、脆弱性の発見までAIが担ったかは確認されていない。「AIなら論理の欠陥を見つけられる」という一般論と、今回AIが見つけたかどうかは、分けて読む必要がある。AIが書いたコードに同じ種類の欠陥が入り込むリスクは、AIコーディングのセキュリティリスクで詳しく扱っている。
2FA(二要素認証)バイパスの手口
今回の2FA回避は、「2FAという仕組みが破られた」のではなく、「特定のツールの2FAの実装に抜け道があった」という話だ。GTIGは、この攻撃が "requires valid user credentials in the first place"(そもそも正しい認証情報が必要)だと明記している。
攻撃が成り立つ条件
- 攻撃者が、対象アカウントの正しいID・パスワードを先に手に入れていること(フィッシングや情報窃取マルウェア、使い回しパスワードの流出などで入手されやすい)
- 標的の管理ツールに、攻撃者がネットワーク経由で到達できること
欠陥の中身
GTIGは具体的なコードを公開していないため、細部は不明だ。公表された範囲では、開発者が「この条件なら信頼してよい」という前提を認証処理に固定しており、その前提を突くと2FAの確認を通らずにログインできた、という構造になる。
- 想定された流れ:パスワード確認 → 2FAコードの確認 → ログイン
- 攻撃の流れ:パスワード確認 → 「信頼してよい」と扱われる条件を満たす → 2FAの確認を通らずにログイン
正常な操作のテストでは問題が出ないため、通常の動作確認や手作業の診断では見落とされやすい種類の欠陥だ。
2FAは意味がなくなったのか
なくなっていない。今回の攻撃はパスワードの入手が前提で、2FAが「パスワードが漏れても入られない」ための層であることは変わらない。見直すべきなのは次の2点だ。
- 自社で使うツールの2FAに、例外処理(特定のIPや端末、APIからのアクセスでは2FAを省く、など)がないか
- パスワードそのものを盗まれにくくする仕組み(パスキーやハードウェアキーのような、フィッシングに強いMFA)に移れているか
恐喝キャンペーンの全体構造(GitHubサプライチェーン攻撃からランサムウェア連携まで)
AIで作られたゼロデイと、TeamPCP(UNC6780)のサプライチェーン攻撃は、同じGTIGレポートの別々の項目だ。GTIGはAI製ゼロデイの攻撃者を名指ししておらず、TeamPCPと結びつける記述もない。両者を一連の攻撃として読むのは誤りになる。
共通しているのは、サイバー犯罪集団が「一度にたくさんの組織へ入り込み、ランサムウェアやデータ窃取による恐喝で現金化する」方向へ動いている点だ。Hultquist氏もCyberScoopの取材で、今回の攻撃者を「注目度の高い事件と大量悪用の実績が豊富な集団」と説明している。
TeamPCP(UNC6780)のサプライチェーン攻撃(2026年3月下旬)
項目 | GTIGレポートの記述 |
|---|---|
時期 | 2026年3月下旬 |
対象 | Trivy(脆弱性スキャナー)、Checkmarx、LiteLLM(開発元BerriAI)に関わるGitHubリポジトリとGitHub Actions |
入口 | 侵害されたPyPIパッケージと、悪意のあるPull Request |
使われたマルウェア | SANDCLOCK:ビルド環境からAWSのキーやGitHubトークンを盗む認証情報スティーラー |
現金化 | ランサムウェア集団・データ窃取恐喝集団と組んで、盗んだアクセスを売る |
狙い | 侵害したAI関連ソフトから社内ネットワークへ広げ、ランサムウェアや恐喝につなげる |
AI開発で広く使われるライブラリが入口になった点が、この攻撃の特徴だ。LiteLLMのPyPIパッケージ侵害の経緯と確認方法は、LiteLLMのPyPI侵害と対処法にまとめている。
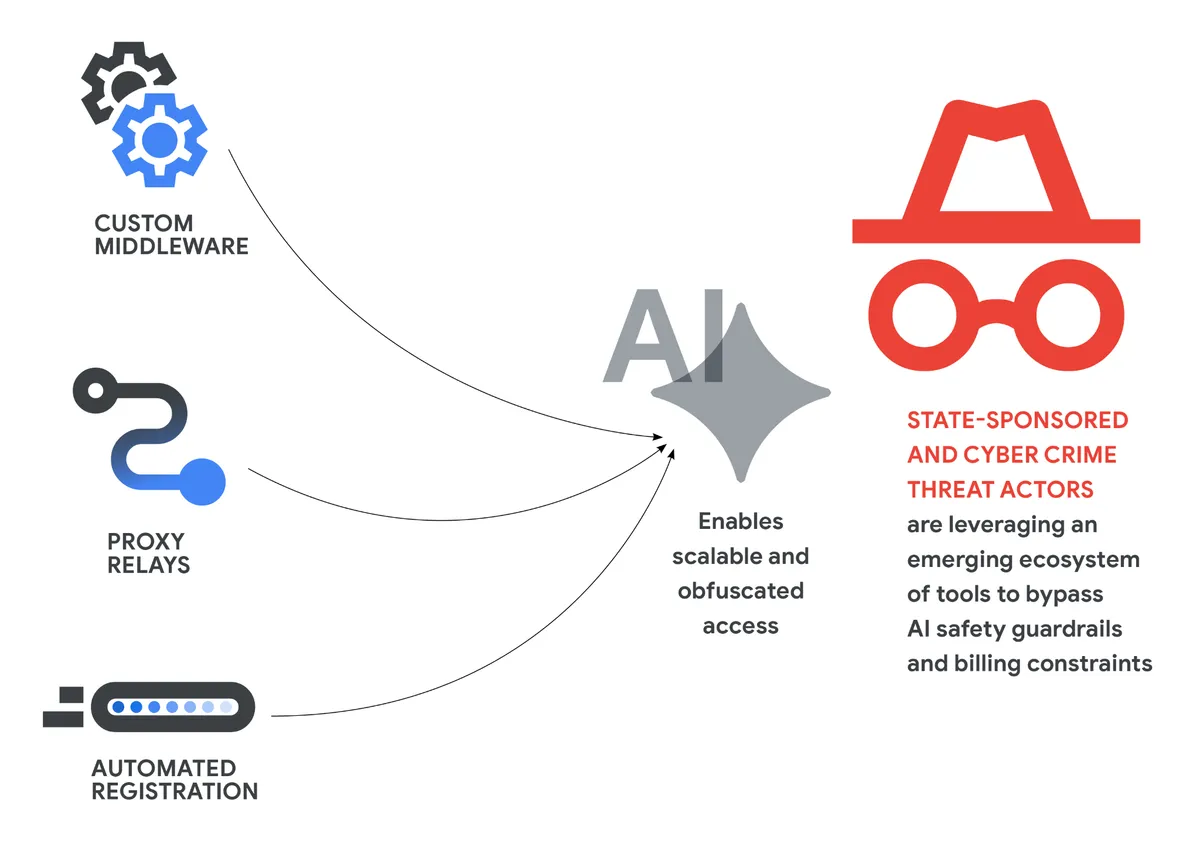
LLMそのものへの不正アクセス
同じレポートでは、攻撃者が有料のLLMを匿名で、安く使うための仕組みを整えていることも報告されている。
出典: Google Cloud Blog – Google Threat Intelligence Group
- 中継用のミドルウェア(「Claude-Relay-Service」「CLI-Proxy-API」など)で複数のLLMアカウントを束ねて使う
- 上位プランのアカウントを自動で登録してはすぐ解約するスクリプトを使う(CAPTCHAやSMS認証の突破を含む)
GTIGが記録したAI利用マルウェア
名前 | GTIGレポートの説明 |
|---|---|
PROMPTFLUX | Gemini APIでコードを生成し、自分自身を動的に書き換える |
HONESTCUE | Gemini APIにVBScriptの難読化・回避の方法を問い合わせ、実行時に自己改変して静的なシグネチャ検知を逃れる |
CANFAIL | ロシア系。ウクライナの組織が標的。LLMが作ったおとりのコード(「not used」とコメントされた埋め草)を含む |
LONGSTREAM | ロシア系のダウンローダー。夏時間かどうかを確かめる処理が32か所あり、無害なプログラムに見せかける |
PROMPTSPY | ESETが最初に見つけたAndroidのバックドア。画面の構造をgemini-2.5-flash-liteに送り、返ってきたタップやスワイプを実行する。Googleは関連する資産を無効化し、Google Playでは見つかっていないとしている |
PROMPTSPYのように、モデルが端末の状態を読んで次の操作を決めるマルウェアは、AIエージェントの仕組みをそのまま攻撃に使ったものと言える。エージェント型ツール側の守り方はAIエージェントのセキュリティ対策を参照してほしい。
GoogleはどうやってAI生成ゼロデイを阻止したか
GTIGが公表した対応は、攻撃が始まる前に攻撃コードの存在をつかみ、影響を受けたベンダーと責任ある開示を行って攻撃を妨害したというものだ。どのように攻撃コードを入手したかの詳細は明かされていない。脆弱性はその後修正されたと報じられているが、修正版のバージョンは公表されていない。
Googleが示した防御側のAI
名前 | 内容 |
|---|---|
Big Sleep(Google DeepMind+Project Zero) | ソフトウェアの未知の脆弱性を探すAIエージェント。GTIGは、攻撃者が今にも使おうとしていた脆弱性の発見をBig Sleepが手伝い、先に断ち切れた例があると説明している(今回の2FA回避と同じ件かは原文から断定できない) |
CodeMender | Geminiの推論を使って重大な脆弱性を自動で修正する実験的なエージェント |
アカウント停止など | 悪用に使われたGeminiアカウントの停止、Google Playプロテクトによる既知のPROMPTSPYのブロック |
攻撃側と同じように、防御側も脆弱性探しにAIを使い始めている。GoogleがChromeの脆弱性をAIで見つけた例はChromeの脆弱性をAIで発見した事例、Anthropic側の取り組みはClaude MythosとはとClaude Securityとはで解説している。
日本企業への影響(KnowledgeDeliver CVE-2026-5426・Hexstrike攻撃・政府の注意喚起)
出典: Google Cloud Blog – Mandiant / Google Threat Intelligence Group
日本企業への影響は「すでに日本も標的になっている」「政府が対策を求めている」の2点に集約できる。ただし、日本製品KnowledgeDeliverの脆弱性は、AIで作られたゼロデイとは別のレポートで公表された別の事案だ。
日本の公的機関の動き(時系列)
日付 | 動き |
|---|---|
2026年1月29日 | IPA「情報セキュリティ10大脅威 2026」で、組織編3位に「AIの利用をめぐるサイバーリスク」が初めて入る(1位は「ランサム攻撃による被害」) |
2026年4月7日 | Anthropicが「Claude Mythos Preview」を公表。政府の注意喚起の背景として名指しされる |
2026年5月1日 | 経済産業省の赤澤大臣が、電力・ガスなど重要インフラ事業者と高性能AIへの対応について意見交換。トップ主導の対策、脆弱性情報の把握と対応、ゼロトラストへの移行を求めたと報じられている |
2026年5月11日(米国時間) | GTIGがAI製とみられるゼロデイ攻撃コードを公表 |
2026年5月18日 | 内閣官房国家サイバー統括室と内閣府が、警察庁・金融庁など関係省庁と連名で、重要インフラ事業者などに「AI性能の高度化を踏まえたサイバーセキュリティ対策の強化」の注意喚起。対策パッケージ「Project YATA-Shield」として報じられた。厚生労働省も医療機関などへ同様の注意喚起を掲載 |
2026年5月26日 | Mandiant/GTIGがKnowledgeDeliverの脆弱性(CVE-2026-5426)の悪用を公表 |
2026年5月28日 | 国土交通省が鉄道・港湾・空港・物流・水道など6分野の事業者と官民対話を行い、高性能AIの悪用への対策を要請したと報じられている |
5月18日の注意喚起は、「より高速かつ大量に脆弱性が発見・修正されることを前提とした対策強化」を求めている。具体的には、資産管理・脆弱性対策・インシデント対応と復旧という基本の徹底、パッチ管理の運用設計の見直し、パッチ適用やリスク緩和の速やかな実施だ。重要インフラ以外の企業にとっても、何を優先するかの目安になる。
なお、IPAの10大脅威にある「AIの利用をめぐるサイバーリスク」は、業務でAIを使うときの情報漏えいなども含む広い項目で、今回のような「攻撃者によるAIの悪用」とは同じではない。
日本製LMS「KnowledgeDeliver」の実際の攻撃(CVE-2026-5426)
Mandiant/GTIGは2026年5月26日、別レポート「Exploitation of KnowledgeDeliver via ViewState Deserialization Vulnerability」で、日本で広く使われる学習管理システム(LMS)の悪用を公表した。このレポートはAIに触れておらず、AIで作られた攻撃ではない。同じ時期に公表された日本製品のゼロデイとして、利用組織は確認が必要だ。
項目 | 内容 |
|---|---|
製品 | KnowledgeDeliver(デジタル・ナレッジの学習管理システム) |
CVE | CVE-2026-5426(Mandiantの開示番号 MNDT-2026-0009) |
原因 | ベンダー標準のweb.configに同じmachineKey(ViewStateの検証・復号キー)が固定で入っており、複数の顧客環境で共通だった |
影響 | 1か所でキーを得れば、ネットに公開された他の環境にも偽のViewStateを送れ、認証なしでリモートからコードを実行できる |
影響を受ける環境 | 2026年2月24日より前に導入された環境 |
修正方法 | 環境ごとに固有で強力なmachineKeyを生成して入れ替える(特定の修正版バージョン名は示されていない) |
攻撃者 | 不明 |
確認された攻撃の流れ
- 偽のViewStateを送ってリモートでコードを実行
- BLUEBEAM(別名Godzilla)という、IISのプロセス(w3wp.exe)内でメモリ上だけで動く.NETのウェブシェルを設置
- フォルダの権限をEveryoneにフル権限へ変え、JavaScriptを改ざんして偽の「セキュリティ認証プラグイン」を利用者に表示
- 偽のインストーラーでCobalt Strike BEACONに感染させる(ペイロードは被害組織名から作った鍵で暗号化されており、その組織を狙い撃ちしていた)
利用組織が確認すること(Mandiantの推奨をもとに整理)
- machineKeyを、環境ごとに固有のものへ直ちに更新する
- LMSへのアクセスを組織のIPアドレス範囲に制限する
- Windowsのアプリケーションログで、イベントID 1316(ソース ASP.NET 4.0.30319.0、イベントコード4009)を探す。「Viewstate verification failed」は鍵違いの試行、「Viewstate was invalid」は検証を通って処理された可能性を示す
- w3wp.exeから cmd.exe、whoami、powershell.exe、icacls などが起動していないか調べる
- Webルート内の .js / .aspx / .config ファイルに改ざんがないか確かめる
ベンダーからの案内は、契約窓口やデジタル・ナレッジの告知もあわせて確認してほしい。
中国系とみられる集団による日本のテクノロジー企業への攻撃
AIレポートには、中国系とみられる集団が、エージェント型の攻撃ツールHexstrike(記憶の仕組みにGraphitiを使用)とStrixを使い、日本のテクノロジー企業1社と東アジアの大手セキュリティ基盤を狙ったことが記録されている。
- Hexstrikeを通じて、サブドメイン探索やWebサーバーの確認といった偵察ツールを自動で順番に実行
- Strix(複数のエージェントで動く侵入テストの仕組み)で、脆弱性の特定と検証を自動化
- 少ない人手で偵察を大規模に回せる、とGTIGは評価している
同じレポートは、攻撃者がOpenClawなどのエージェント型ツールを試していることや、OpenClawのスキルを装って不正なコマンドを実行させるパッケージが出回ったことにも触れている。OpenClawを業務で使う場合の注意点はOpenClawの危険性を、国内でAIが絡んだ攻撃や情報漏えいの事例は日本国内のAI悪用サイバー攻撃と情報漏えいを参照してほしい。
従来型ゼロデイ vs AI生成ゼロデイ:何が変わったか
一番大きな変化は、攻撃コードを作る手間と時間が減り、同じ攻撃者がより多くの脆弱性を、より早く武器にできるようになることだ。AIが攻撃を丸ごと自動でこなしたわけではなく、今回も大量悪用の計画を立てたのは人間の犯罪集団だった。
比較項目 | 従来型ゼロデイ | AIを使ったゼロデイ |
|---|---|---|
攻撃コードを作る手間 | 専門家が時間をかけて書く | AIが下書きし、手間が減る(今回AIの関与が確認されたのはここ) |
脆弱性の発見 | 専門家の調査・ファジング | AIで候補を探す動きが広がる(今回の件でAIが発見したかは不明) |
見つかりやすい欠陥 | メモリ破壊など実装ミスが中心 | 認証の例外処理など、意味レベルの論理の欠陥も対象になりうる |
攻撃者に必要な技能 | 高い | 下がる方向。ただし「誰でも作れる」段階ではない |
悪用までの速さ | 時間がかかる | 速くなる方向。公表済みの脆弱性が数日で悪用された例もある |
AI製と見分ける手がかり | なし | 説明文の多さ・架空のCVSSなど。ただし攻撃者が消せば使えない |
防御側に必要なこと | パッチ管理・WAF・診断 | 加えて、パッチの優先順位づけの高速化と、防御側でのAI活用 |
国家系サイバー攻撃グループのAI悪用状況
今回の攻撃者はサイバー犯罪集団だが、GTIGは国家の関与が疑われる集団のAI利用も報告している。中国・北朝鮮に関連する複数の集団が、AIで脆弱性を探すことに強い関心を示しているという。
集団 | GTIGレポートの記述 |
|---|---|
APT45(Mandiantが北朝鮮系として公表している集団) | 異なるCVEを次々に分析し、実証コードを検証する反復的なプロンプトを数千件送った |
APT27(中国系) | 中継ネットワーク(ORB)の管理アプリの開発にGeminiを利用 |
UNC2814 | 「ルーターなど組み込み機器専門のセキュリティ専門家」を名乗らせる指示で、TP-Linkのファームウェアやファイル転送プロトコル(OFTP)の実装を調べた |
UNC5673(中国系) | 南・東南アジアの政府部門が標的。中継ミドルウェアでLLMアカウントを束ねて使う |
UNC6201(中国系) | 上位LLMアカウントを登録してすぐ解約するスクリプトの利用を試みた |
ロシア系 | CANFAIL・LONGSTREAMにAIで作ったおとりのコードを入れた。親ロシアの情報工作では合成メディアを量産 |
今後の見通し:AI攻撃の産業化が意味するもの
5月の公表から5か月がたち、GTIGが9月に出したデータは「新しいゼロデイの急増」よりも、公表済みの脆弱性が悪用されるまでの速さが問題になっていることを示している。
2026年9月30日のGTIG報告(報道ベース)
The Recordなどの報道によると、GTIGは2026年9月30日に、AI時代の脆弱性の発見と悪用の傾向をまとめた報告を出した。主な数字は次のとおりだ。
- 月に公開される脆弱性の数は、2026年1月の5,045件から8月には10,740件に増え、7月・8月はいずれも1万件を超えた
- 2026年1〜8月に悪用された脆弱性は141件で、2025年1年間の127件をすでに上回った
- 増加の主な理由は、新しいゼロデイの急増ではなく、危険度の高い脆弱性が狙われ、すばやく武器化されていること
- BeyondTrustの脆弱性CVE-2026-1731は、第三者のAIエージェント(Hacktron AI)が自律的に見つけたもので、公開から4日で1つの攻撃集団が、7日以内にさらに5つの集団が悪用した
- 1〜8月に悪用された脆弱性の14%が、エッジ機器・セキュリティ機器のものだった
この報告全体の内容はGoogle GTIGの2026年9月報告で解説している。
企業にとっての意味
- パッチの速さが問われる:公開から数日で複数の集団が悪用する例が出ている。月1回まとめて当てる運用では間に合わない脆弱性がある
- 全部を同じ速さで当てるのは無理:公開件数が月1万件を超え、すべてに即対応はできない。悪用の情報や外部公開の有無で優先順位をつける必要がある
- 公開している機器・管理画面が最初に狙われる:今回の標的もWebの管理ツールで、悪用例の14%がエッジ機器だった
企業・担当者が今すぐとるべき対策(優先順位付き)
出典: IPA 独立行政法人情報処理推進機構「情報セキュリティ10大脅威 2026」
GTIGのAIレポートは、企業向けの対策を一覧にはしていない。ここで示す優先順位は、5月18日の政府の注意喚起(パッチ運用の見直し、脆弱性対策の基本の徹底)と、今回の攻撃の条件をもとに編集部が整理したものだ。
まず確認:自社に関係があるか
確認項目 | 当てはまる場合 |
|---|---|
OSSのWeb管理ツール(サーバー・ネットワーク・コンテナの管理画面など)をインターネットに公開している | 優先度1・2を急ぐ |
KnowledgeDeliverを2026年2月24日より前に導入した | 優先度1のKnowledgeDeliver対応を今すぐ |
管理者アカウントの2FAがSMSやメールのワンタイムコードだけ | 優先度4を前倒し |
2026年3月下旬にTrivy・Checkmarx・LiteLLMの関連パッケージやGitHub Actionsを使ったビルドがある | 優先度3を今すぐ |
パッチ適用が月1回のまとめ当てだけ | 優先度1の運用見直し |
優先度1(即日対応): パッチ適用の加速とKnowledgeDeliverの確認
- KnowledgeDeliver利用組織:machineKeyを環境ごとに固有のものへ更新し、イベントID 1316などの痕跡を調べる
- 外部に公開しているOSSの管理ツールを洗い出し、最新版になっているかを確認する(今回の標的は非公表のため、特定の製品だけ見ても安心はできない)
- CISAの「悪用が確認された脆弱性カタログ(KEV)」やベンダーの告知に載った脆弱性は、通常のサイクルを待たずに当てる運用に変える
優先度2(今週中): 2FA認証フローの例外処理レビュー
- 自社開発のツールで、特定のIP・端末・APIからのアクセスなどで2FAを省く処理がないか確認する
- 採用しているOSSの設定で、2FAを省く「信頼済み」の設定が有効になっていないか確かめる
- 外部委託先が運用するツールにも同じ確認を依頼する
- 管理画面そのものをインターネットから見えないようにする(VPNやゼロトラスト型のアクセス経路の内側に置く)
優先度3(今月中): AIサプライチェーンの監視強化
- 2026年3月下旬に該当パッケージやGitHub Actionsを使ったビルドがあれば、AWSキー・GitHubトークンなどをすべて無効化して再発行する
- AWS CloudTrailやGitHubの監査ログで、キーやトークンの不審な使用がないか調べる
- PyPIやnpmの依存パッケージはバージョンを固定し、GitHub ActionsはコミットのSHAで指定する
- CI/CDに置く認証情報は、短期間で失効するものに置き換える
優先度4(今四半期中): フィッシング耐性MFAへの移行
今回の攻撃はパスワードを先に盗んでいることが前提だった。パスワードを入力させない、またはフィッシングで盗まれにくい認証にすれば、その前提を崩せる。
- 管理者アカウントから、パスキー(FIDO2)やハードウェアのセキュリティキーを必須にする
- SMSやメールのワンタイムコードは、フィッシングに弱い方式として段階的に置き換える
- パスキーやセキュリティキーの設定方法の一例はChatGPTの高度なアカウントセキュリティ(パスキー・YubiKey)でも紹介している
優先度5(継続対応): 防御側AIツールの評価・導入
- 脆弱性情報の要約や、自社に関係するものの絞り込みにAIを使い、優先順位づけを速くする
- 自社コードのレビューに、論理の欠陥も見られるAIのコード診断を加える(AIの指摘はそのまま信じず、人が確認する前提で使う)
- 防御用のAIやLLMを自社の業務システムやCI/CDに組み込む場合は、権限や認証情報の扱いまで設計に含める必要がある。新しいモデルや機能を業務システムに組み込むときの進め方と費用の目安は、AI開発の費用相場(AI受託開発の改修・PoC・本開発の価格と見積の内訳)が参考になる
特に影響が大きいケース / 比較的影響が小さいケース
影響の大きさは、「管理画面を外に出しているか」「パスワードが盗まれたときに止める層があるか」「パッチを早く当てられるか」の3点でほぼ決まる。
特に影響が大きいケース
- OSSのWeb管理ツールをインターネットに直接公開している組織(今回の攻撃条件にそのまま当てはまる)
- KnowledgeDeliverを2026年2月24日より前に導入した教育機関・企業(CVE-2026-5426の影響を受ける)
- 電力・ガス・医療・交通などの重要インフラ事業者(政府が経営層主導の対策を求めている)
- 日本のテクノロジー企業(中国系とみられる集団がエージェント型ツールで1社を狙った事例がある)
- AI関連のOSSを使ってビルドしているエンジニアリングチーム(TeamPCPのサプライチェーン攻撃の入口になった)
- 管理者アカウントの2FAがSMS・メールのコードだけの組織(パスワードの窃取から崩されやすい)
比較的影響が小さいケース
- 管理ツールをVPNやゼロトラスト型のアクセス経路の内側だけで使っている組織
- 管理者アカウントにパスキーやハードウェアキーを全面導入している組織
- 重要な脆弱性を数日以内に当てる運用ができている組織
- 閉じたネットワークだけで運用している組織
「比較的影響が小さい」は「影響がない」という意味ではない。脆弱性の公開件数も悪用の速さも増えており、パッチの遅れがそのまま入口になりうる。
よくある質問(FAQ)
Q1: 攻撃対象になった管理ツールは何ですか?
2026年10月28日時点でも、Googleは製品名もCVE番号も公表していない。公式の表現は「人気のあるオープンソースのWebベースのシステム管理ツール」だけだ。ネット上には推測の製品名も出回っているが、根拠のある公表ではないため、特定の製品だけを確認して安心しないほうがよい。
Q2: 使われたAIはChatGPTやClaudeですか?
特定されていない。GTIGは「Geminiが使われたとは考えていない」と書き、CyberScoopはGoogleがAnthropicのMythosでもないと確信していると報じた。それ以上のモデル名は明かされていない。攻撃者が中継サービスを通じて複数のLLMアカウントを使い回す例も報告されており、モデルを特定すること自体が難しくなっている。
Q3: 今回のゼロデイは「世界初」なのですか?
正確には「GTIGが初めて確認した」だ。原文は "For the first time, GTIG has identified" という書き方で、世界のどこでも前例がないとまでは言っていない。見つかっていないだけで、すでに使われている例がある可能性はHultquist氏も「氷山の一角」という言葉で示している。
Q4: 業務でChatGPTやClaudeを使うのは危険になったのですか?
今回の件は、攻撃者がAIを使って攻撃コードを作ったという話で、企業が業務でAIを使うこと自体の危険が増したわけではない。業務利用には情報漏えいやプロンプトインジェクションなど別のリスクがあり、そちらは生成AIのセキュリティリスクで対策をまとめている。
Q5: OSSの管理ツールを使っています。今日まず何をすればよいですか?
3つだ。管理画面がインターネットから見えていないか確認する。最新版になっているか確かめる。管理者アカウントの2FAが有効で、例外設定(信頼済みIPなど)で省かれていないかを見る。標的の製品名がわからない以上、OSSの管理画面すべてを対象に点検するのが確実だ。
Q6: KnowledgeDeliverの攻撃もAIで作られたものですか?
違う。KnowledgeDeliverの件はMandiant/GTIGが5月26日に出した別のレポートで、AIへの言及はない。原因はベンダー標準の設定で同じ暗号鍵が複数の顧客に使われていたことで、AIによる発見や攻撃コードの作成とは関係がない。
Q7: SANDCLOCKスティーラーの影響を受けていないか確認する方法は?
2026年3月下旬に、Trivy・Checkmarx・LiteLLMの関連パッケージやGitHub Actionsを使ったビルドがあったかをCI/CDのログで確認する。該当すれば、その環境にあったAWSキー、GitHubトークン、そのほかのクラウドの認証情報をすべて無効化して再発行し、CloudTrailやGitHubの監査ログで不審な使用がないか調べる。
まとめ
2026年5月にGTIGが確認したのは、AIで作られたとみられる2FA回避の攻撃コードで、サイバー犯罪集団による大量悪用は使われる前に防げた可能性がある。一方で、標的のツール名・攻撃者・使われたAIは10月時点でも公表されておらず、脆弱性の発見までAIだったかもわかっていない。
この事案から読み取れることは3つある。
- 2FAは今も有効だが、実装の例外処理とパスワードの盗まれやすさが弱点になる:例外設定の点検と、パスキーやハードウェアキーへの移行が次の一手になる
- パッチの速さと優先順位づけが勝負になる:9月のGTIG報告では、公表済みの脆弱性が数日で複数の集団に悪用された例が出ている
- AI開発の道具が攻撃の入口になる:TeamPCPのサプライチェーン攻撃のように、ビルド環境の認証情報が狙われている
日本でも政府が重要インフラ事業者に経営層主導の対策を求めており、KnowledgeDeliverのように国内製品が実際に悪用された例も出ている。まずは外部に公開している管理画面の洗い出しと、管理者アカウントの認証方式の見直しから始めるのが現実的だ。AIを使った攻撃と防御の全体像は、生成AIのセキュリティリスクとAIエージェントのセキュリティ対策もあわせて確認してほしい。
依頼範囲と費用の目安を30分で整理します
この記事の著者

AI革命
編集部
AI革命株式会社の編集部です。最新のAI技術動向から実践的な導入事例まで、企業のデジタル変革に役立つ情報をお届けしています。豊富な経験と専門知識を活かし、読者の皆様にとって価値のあるコンテンツを制作しています。
最新記事
Sakana AI App(仮)とは?初のモバイルアプリのテスター募集(11/15まで)と応募の注意点
2026/11/09
新Siriは有料化される?Tim Cook氏が示唆したiCloud+課金・無料で使える範囲・iOS 27での提供時期【2026年11月最新】
2026/10/06
B2B発注ポータル(BtoB受発注サイト)の開発|取引先専用の発注サイトで決める価格・権限・受注後の業務
2026/10/10
PHP2Shell脆弱性(CVE-2026-109618)とは?PHP RCEの修正版と対策・悪用状況
2026/10/22
Anthropic目論見書(S-1)の中身|2025年純損失420億ドル・営業損失81億ドル・支払い義務5180億→8954億ドル・リスク要因・上場時期【2026年11月】
2026/10/01
Anthropicが法人顧客に情報閲覧を通知|見られた情報・対象外の情報・管理者が今やること
2026/11/09